




















IT導入完全ガイド
ランサムウェアや標的型攻撃は多層防御で撃退、最新UTM事情(2/4 ページ)
UTMは攻撃をどのように防御するのか?
ファイアウォールだけでは防げない攻撃を、UTMはどうやって防ぐのか。被害が大きく報道されたランサムウェア「WannaCry」の活動例に沿って説明しよう。これは標的型攻撃の侵入から被害発生のケースともよく似ているので、その場合も含めて解説する。
図2は、攻撃のステージを5つに分け、UTMによるネットワーク対策と、エンドポイント(端末に導入した)対策で防御する方法の一例を示したものだ。図中にはウォッチガードの製品名や独自機能名が書かれているが、以下に一般的に説明する。
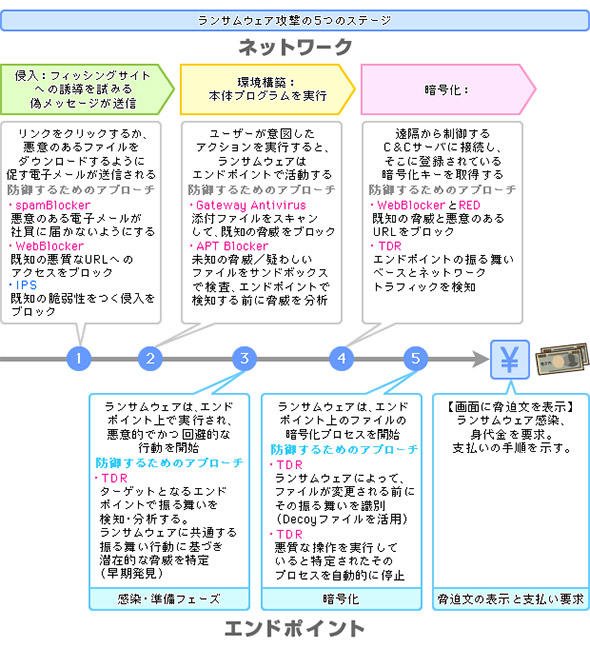 図2 ランサムウェア攻撃の5つのステージと対策(出典:ウォッチガード・テクノロジー・ジャパン)
(1)侵入(最初の感染活動)
攻撃メールが届く。マルウェアを含む偽装ファイルが業務文書を装って添付されている場合や、クリックを誘う文言とともに不正サイトのURLリンクが記されていることもある。なお、アクセスを促される不正サイトは、マルウェア配布サイトだけでなく、改ざんされて感染の仕組みを組み込まれた一般サイトの場合もあるため、よく知られたサイトから感染する可能性も少なくない。サイトのURLリンクについても、表示されている文字列と実際のリンク先URLは別物というケースがあり、注意が必要だ。
UTMによる防御機能
【メールフィルタリング】
スパムメールの特徴があるメールを隔離する
【Webフィルタリング】
攻撃サイトとして登録されているドメインからの通信をブロックするとともに、そこへの内部からのアクセスも遮断する
【Webレピュテーション】
一般サイトでも改ざん履歴があるなどのリスクをランキングした外部データベースに照合し、リスクが高いドメインとの通信をブロックする
【IPS/IDS】
IPSは既知の不正侵入行動のパターンを「シグネチャ」として記憶し、同様のパターンの通信を遮断する。これによって、例えばマルウェア配布用のサイトに仕込まれた不正プログラムが既知の脆弱性を悪用すること防ぐ。IDSは即座に遮断するのではなく管理者に通知し注意喚起する
(2)環境構築(不正プログラムの実行)
添付ファイルの実行やURLリンクのクリックにより、マルウェアが感染の道具として使う脆弱性がPCにある場合に感染する。
UTMによる防御機能
【ゲートウェイアンチウイルス】
添付ファイルをスキャンして既知のマルウェアをブロック(隔離)
【サンドボックス】
未知のマルウェアの可能性がある不審なファイルを疑似実行環境(UTM内部またはクラウド上の環境を利用)上で実行して振る舞いを確認。不正な振る舞いをするものは通知し、エンドポイントでの実行前に削除するなどの対応が可能になる
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
2
山梨県が「自治体ごとに違う」をなくす 県と全27市町村で電子契約を共通化
-
3
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
4
マネーフォワード、2800人の情報をNotionに集約 「AIに聞けば分かる」環境へ
-
5
ロッテ、「経費の全件チェック」をやめて処理を50%削減 プロセスを担当者に聞いた
-
6
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
7
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
8
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
9
6つの条件から見るCopilot、Claude、IBM Bob、組織に適した生成AIの選定ポイント
-
10
電通、20万件超の会計承認をGeminiでAI化 精度99%でもAIだけに任せなかった理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー