




















困ったときのビジネス用語
みずほダイレクトは不正アクセスさせない! 「FIDO」の導入メリット(2/5 ページ)
FIDO認証を利用する際の選択肢 2つの技術仕様
FIDO認証の仕組みを導入する際には、2つの技術仕様から自社に合ったものを選べます。1つは完全にパスワードレスを実現した「UAF(Universal Authentication Framework)」、そしてもう1つはパスワードを併用する「U2F(Universal Second Factor)」という仕様です。「パスワードを使う方法があるのか」と混乱する人もいるかと思いますが、以下で詳しく説明します。
UAFは、端末に内蔵されたFIDO認証器を通じてパスワードレスに生体認証などを行い、「本人である」という情報が公開鍵暗号方式における署名として作成され、サービス側のサーバに送信される技術仕様です。繰り返すように、パスワードを使用することはありません。
一方、U2Fは認証の際「本人しか知らないパスワード」と「本人しか持たないUSBキーデバイス」の二要素を認証に使うことで、安全性を確保する技術仕様です。ユーザーは、まずWebブラウザ上でパスワードを入力して本人確認を行います。その後、PCなどの端末にUSB接続できるキーデバイスを刺し(例外あり)、そこに搭載されているボタンを押すといった動作を通じて「本人がそれを持っていること」を示します。この2つの行為によって、端末側で本人であることを証明するというわけです。その後の行程はUAFと同様で、キーデバイスによって、公開鍵暗号方式での署名が行われ、「本人である」という情報がWebブラウザを経由してサーバに送信される仕組みです。
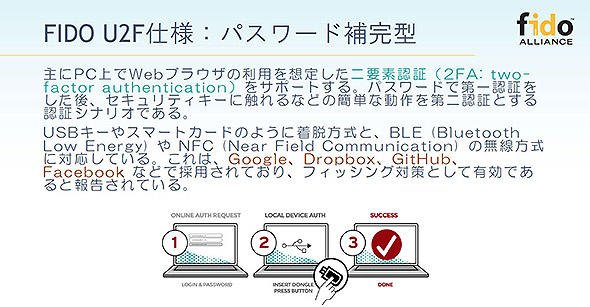 図1 FIDO U2Fの仕様(出典:FIDOアライアンス)
ちなみに、二要素目であるキーデバイスを、PCに接続する手段として、Bluetooth、NFC(Near Field Communication)といった近距離無線通信の方式にも対応しているため、USBを刺し込めない端末でも問題ありません。
どのように使い分けられるのでしょうか。UAFは、主にスマートフォンで提供されるサービスにFIDO認証の仕組みを導入する際、使われる場合が多いといいます。
他方、U2Fは、今までPCなどでパスワードを使う認証を行っていた企業にとって、既存の仕組みを生かし易いという利点があります。前述したように、U2FではFIDO仕様に準拠したWebブラウザとキーデバイスを経由することで、これまで説明した認証の仕組みを作動させることができます。現在は「Google Chrome」や「Firefox」といったブラウザがU2Fに対応していることから、キーデバイスさえ用意してしまえばFIDO認証に対応した端末を用意する必要がありません。広くPCを介したオンライン認証に適していることが分かるでしょう。
「パスワードを使った既存の仕組みや既存のPCを生かせる」「広くPCでのオンライン認証に適している」といったこれらの特長から、U2Fは自社での業務システムへのログインを、よりセキュアに、便利にするという目的で導入されることも多いとFIDOアライアンスは話します。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
2
Excelで起こりがちな「どこのセルがどう更新された問題」を解決する方法
-
3
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
4
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
5
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
6
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
7
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
8
ロッテ、「経費の全件チェック」をやめて処理を50%削減 プロセスを担当者に聞いた
-
9
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
10
PostgreSQLより1.81倍高速? 開発者がSQLの実行を小型AIに丸投げしてみた結果:898th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー