




















セキュリティ強化塾
パスワードは定期的に変更すべきか(4/4 ページ)
「パスワードとの付き合い方」を正しく提示せよ
どのようなパスワードが強いのだろうか。最新のパスワードの常識では「長いパスワード」だ。3つ以上の単語を組み合わせたものをパスワード(パスフレーズ)とするのがよいといわれる。例えば「pronoun-endow-launder」「firework-husking-quebec」といったものだ。
意外と単純なことかと思われるかもしれないが、このような長いパスワードを使うためにはサービス提供側が新しいパスワードの常識を理解していなければならない。システムが「パスワードは8文字まで」と設計されていた場合、この方法は使えない。ましてや記号や数字を強制するような仕様であれば、上述した通り、弱いパスワードを使われてしまう可能性がある。
もしもあなたがシステムの運用者であるならば、パスワードの新しい常識として「少なくとも64文字の長さを許容すること」を考慮してほしい。その上で、英大文字や記号、数字などを「強制しないこと」、利用者がパスワード管理ソフトを利用することを想定し「ペースト可能とすること」もあわせて考えたい。
可能であれば、パスワードを入力する入力欄に、強度を判定する仕組みがあると望ましい。例えばカスペルスキーでは、下記のような「パスワード強度判定ツール」を用意している。
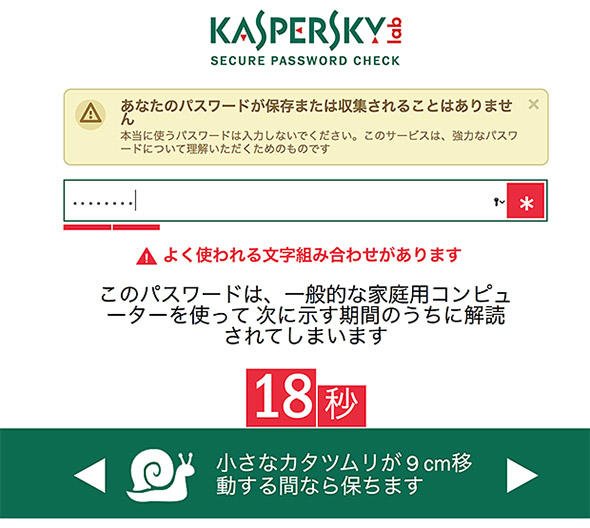 図3 パスワードチェッカー(出典:カスペルスキー)
この図は、パスワードチェッカーに「qawsedrf」を入力した結果だ。ランダムに見える8文字のパスワードだが18秒で解読されると表示される。その理由はキーボードで「qawsedrf」と打ってみれば分かるだろう。
パスワードにまつわる常識やノウハウは常に変化する。ユーザーだけでなくサービス提供側も気を付けなければならない部分が多い。
まずはパスワードが漏えいしているという前提に立って考えよう。漏えいした個人利用のパスワードをきっかけに企業への攻撃が始まる可能性もゼロではない。「企業利用と個人利用のパスワードだけは必ず分けよう」ということにつながるはずだ。
企業内で「パスワード管理ソフト」を活用する動きも出てきている。米アップルは従業員全員にパスワード管理ソフトを配布した。
「二段階認証を活用する」など、パスワードだけに頼らない仕組みを取り入れることも重要だ。最近では「FIDO2」を実装した「WebAuthn」の標準化が進められ、Webブラウザでの対応も予定されている。このような新技術の導入もユーザーの利益を守ることにつながる。
パスワード管理はユーザーの立場、サービス提供者の立場の双方で考えたい。「パスワードの使いまわしをやめろ」だけでなく、「なぜパスワードの使いまわしがやめられないのか」を考えることから始めよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
2
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
5
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
6
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
7
「AIで資料は作れるけど、増えすぎた」を解消するNotebook機能とは?
-
8
「規定を探す時間」をAIで短縮 豊川信用金庫が生成AIを職員のFAQに活用
-
9
AI導入は6割、でも8割超が「チャット止まり」 業務自動化まで進まない原因は?
-
10
そのFTP、止めて大丈夫? 「古いファイル転送」を残すか見直すか
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー