




















出光興産の「ADFS→Azure AD」移行奮闘記
MicrosoftはADFSからAzure ADへの移行を促すが、移行にはさまざまなハードルがあるようだ。出光興産の事例を基に、移行のつまづきやすいポイントを整理した。
MicrosoftはSSO(シングルサインオン)実現の手段として「Active Directory フェデレーションサービス」(ADFS)を提供してきたが、セキュリティ対策や事業継続性の観点から「Azure Active Directory」(Azure AD)を用いた認証方式への移行を促す。同社によれば2014年から移行が始まり、2022年時点で世界の80%の顧客企業がADFSを使用せず「Microsoft 365」を利用しているという。同社の兒玉雄介氏(Identity Engineering division Principal Product Manager)は「大半はADFS以外の方法を提案し、移行も進んでいるが、残る20%の顧客はユーザーへの影響を考えると移行しにくい」と述べる。
ADFSからの脱却にはどのような障害があるのだろうか。出光興産(以下、出光)の移行事例を基に紹介する。
困難が多いADFS移行 出光はどう成し遂げた?
ADFSを廃止するには、パスワードハッシュ同期の有効化やADFSに依存しているサービスの移行、認証の切り替えといった手順を段階的に踏まなければならない。特にサービス移行は、アプリケーションで使用する証明書の発行変換ルールがAzure ADで実装可能かどうかの確認や、アクセス制御の移行、ADFSデバイス登録サービスの移行先の選定などやるべき作業が多い。20%の企業が二の足を踏む原因はこの煩雑さにありそうだ。
 Microsoft 兒玉氏
顔認証や指紋認証などでサインインする「Windows Hello for Business」や、スマートフォン認証アプリケーションの「Microsoft Authenticator」を用いたパスワードレス環境の実現によって、Azure ADであれば詳細なアクセスコントロールと強固なセキュリティが実現できると、兒玉氏は述べる。オンプレミスのサーバから「Microsoft Azure」へ移行する際のコスト軽減や、クラウド運用による事業継続性も利点だと同氏は説明した。
 出光興産 竹添氏
出光はADFSからAzure ADへの移行に成功した企業の1社だ。移行を決めた理由として、同社の竹添洋平氏(デジタル・ICT推進部 担当マネジャー)は「生産性向上とセキュリティ(強化)の2つが主な目的だ」と語る。同社は以前からテレワークの従業員に対してIDとパスワード、「Azure Active Directory Domain Services」(ADDS)によるIPアドレス情報で認証していたが、通信が混雑する場面も多かったという。そこで、Azure ADによるデバイス認証を経て社内ネットワークに接続する仕組みに変更した。デバイスの健康状態(OSのセキュリティ更新プログラム適用状況など)を見てSaaSへのアクセスを制御する機能も追加する予定だ。
同社の取り組みは多岐にわたるが、下図にある通り(図1)、Azure ADでPCやスマートフォンなどのデバイス情報を制御条件とし、「Azure AD Connect」でパスワードハッシュ値を同期した上で、SaaSのSSOをAzure ADで実現している。
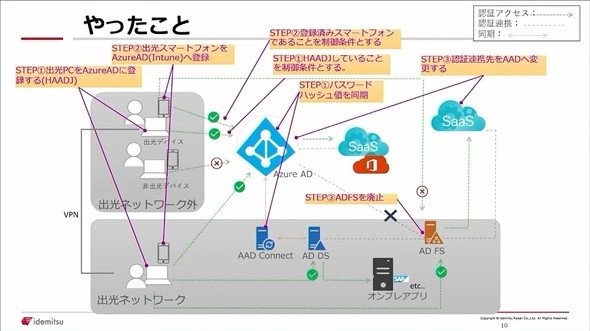 図1 出光のAzure ADによる認証フロー(出典:出光の講演資料)
ADFSからAzure ADへの移行は多くの作業を必要とするが、出光も約1年の移行期間を要した。2021年8月から事前検証に着手し、9月後半から11月前半で認証方式の切り替えを実行したという。Azure ADには「Hybrid Azure AD Join」(HAADJ)でデバイス情報を格納して、アクセス制御条件を付与した。スマートフォンによるリモートアクセスに関しては12月から計画の策定と準備を進め、既存のサードパーティー製MDM(モバイルデバイス管理)ツールから「Microsoft Intune」に切り替えた。デバイス情報の登録や管理、アクセス制御条件の付与は2022年1月から6月前半までの期間を要したそうだ。
デバイス管理に見通しがついた2021年12月後半から、ADFS認証を使用するアプリケーションの調査や移行計画に着手した。2022年7月に完了し、ADFSサーバの利用を停止した。
一連のプロジェクトの担当者は竹添氏に加えて、入社10年目と入社2年目の従業員だ。ウェビナーなどの研修を受けつつ、Microsoftのクラウドソリューション展開支援サービスである「Microsoft FastTrack」の伴走も功を奏し、実装できたという。「トラブル時やエラー発生時に回答を得られる伴走は助かった」と竹添氏は振り返る。
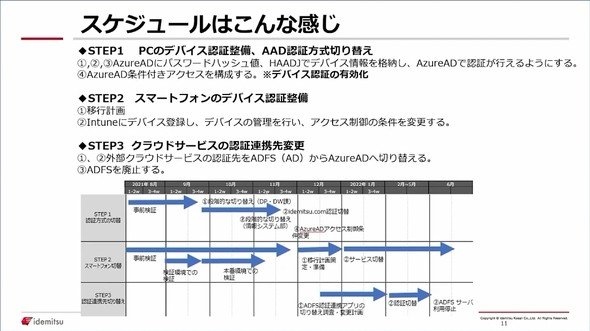 図2 出光のADFSからAzure ADへの移行スケジュール(出典:出光の講演資料)
予算の確保や従業員サポートにも奔走
約1年にわたる移行プロジェクトには多額の予算が必要だが、出光ではどのように確保したのか。
竹添氏によれば、移行により生産性が向上するため、イニシャルコストの採算は取れると上申したという。サードパーティー製MDMの廃止による数千万円のランニングコスト削減も予算確保の材料となったようだ。
移行により、従業員に混乱が生じることはなかったのだろうか。同氏によれば、PCを使用する従業員は切り替えを意識せずに済み、問い合わせの件数も増えていないという。「Microsoft 365」の応答性が向上したとの声も届いている。
スマートフォンでのログインについては、MDMツールからMicrosoft Intuneへ切り替えた影響でログイン時のUIが変化し、展開直後は多くの問い合わせがあったそうだ。「手厚いマニュアルやチュートリアルを用意した方が良かった」と竹添氏は反省する。
その他、ADFSからの移行の注意点として、竹添氏は管理するデバイスの個体差について言及した。数千台を超えるデバイスの中で「Azure AD Registered」となるものと「Azure AD Joined」となるものが混在してしまったという。似ているが機能が異なるため(注)、担当者は注意が必要だ。また、従業員に貸与した「iPhone」の一部が、Microsoft Intuneがサポートする「iOS」のバージョンになっておらず、対応に時間を要したそうだ。
出光は今後、ADFSからの脱却にとどまらず、Azure ADを用いたゼロトラストセキュリティの強化を目指す。既存のクラウドサービスの認証、認可の基盤や、「Active Directory」(AD)ベースの自社製の認証基盤もAzure ADへの移行を計画中だ。
他社が出光のリソースにアクセスする手段として、セキュリティを確保した状態でリモートアクセス環境を提供する「Azure AD Application Proxy」の実装も検討している。ADと「Microsoft Endpoint Configuration Manager」(MECM)で構築したデバイス制御も段階的にAzure ADとMicrosoft Intuneへ移行し、「Windows Autopilot」を用いたキッティング環境の構築を目指す。
本稿は、日本マイクロソフトが2023年3月7日に開催したオンラインイベント「Security Forum 2023 Online 社会全体のサイバーハイジーンをめざして」のセッション「Goodbye ADFS特別編! 出光興産様の実例から学ぶADFS離脱のススメ」の内容を編集部で再構成した。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
3
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
4
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
5
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
6
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
7
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
8
磐田市、財務会計業務への生成AI導入実証 年間590時間、約177万円の削減効果を確認
-
9
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
10
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー