




















都市を丸ごと狙ったランサムウェア攻撃 偶発的なのか、トレンドなのか
自治体を丸ごと狙うランサムウェア攻撃が起こった。企業や個人だけが攻撃の対象になるのではなくなりつつある。自治体間で協力する必要がありそうだ。
サーバの調子がおかしい。ネットワークアクセスが不安定だ。このようなことが起こるのは珍しくない。だが、そのうちの幾つかはサイバー攻撃によるものだ。
人口90万人を数える都市が経験したのもこれだ。市のIT環境が侵害を受け、都市人口の約半分に相当する50万人の個人情報が漏えいしてしまった。
都市丸ごとランサムウェア攻撃
攻撃を受けたのはこの都市だけではない。人口40万人弱の都市も攻撃を受けた。一体、何が起こったのだろうか。
このサイバー攻撃について発表したのは米国オハイオ州コロンバス市の当局だ。2024年7月にサイバー侵入を受けたものの、当時はどのような攻撃だったのかはっきりしていなかった。だが、今回ランサムウェア攻撃だったことが分かり、市民50万人分の個人情報が漏えいしたという。市は攻撃グループから脅迫を受けており、対象の50万人に事態を通知した。
コロンバス市はメイン州司法長官に文書を提出しており、被害の概要が分かる(注1)。
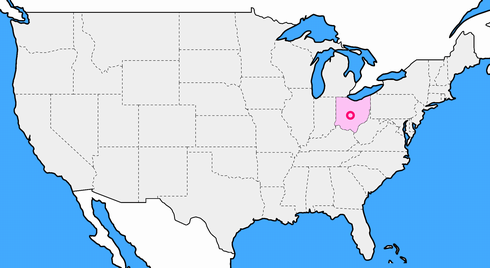 オハイオ州とコロンバス市の位置
なぜ1500km離れたメイン州に文書を提出したのか
コロンバス市が位置するオハイオ州と文書の提出先のメイン州の間には、ペンシルバニア州、ニューヨーク州、バーモント州、ニューハンプシャー州がある。直線距離にして約1200km離れた別の州になぜ文書を提出したのだろうか。
提出された文書によると、オハイオ州で影響を受けた人の総数は50万人であり、メイン州の住民も24人含まれるという。自治体間で情報共有ができていることが分かる。
なおこの文書によると、違反(サイバー攻撃)が起きたのは2024年7月18日、発見されたのは2024年8月30日。違反の内容はハッキングによる外部システム侵入で、氏名または個人を識別できる情報が漏えいしたとある。
(キーマンズネット編集部)
50万人の個人情報が危険な状態に
脅迫グループはコロンバス市のIT環境にアクセスし、攻撃の証拠をダークWebに掲載したという。同市は、影響を受けた50万人の個人情報が危険にさらされていると警告した。
ランサムウェアグループ「Rhysida」はこの攻撃を自分たちによるものだと主張し(注2)、6.5TBのデータを盗んだことを示す証拠を公開した。この脅威グループは、ワシントン州のシアトル港に対するランサムウェア攻撃にも関連している(注3)。
コロンバス市に対するランサムウェア攻撃が確認されたことにより(注4)、州や地方政府における脅威リスクの高まりが浮き彫りになった。小規模な市や郡、学校、公共施設などが攻撃の危険にさらされている。
コロンバス市と同じくオハイオ州クリーブランド市は、2024年の初めに攻撃の標的となった。これに対し、オハイオ州当局は財政的支援やその他の支援を提供した。
信用格付機関Moody’s Ratingsのコーリー・アンダーソン氏(バイスプレジデント)は、「Cybersecurity Dive」に対して「州からの資金援助を受けられることは、信用評価においてプラスに働く」と述べた。
アンダーソン氏は次のようにも述べた。
「前述の2つの攻撃は、自治体がサイバー攻撃の標的になるかどうかが問題なのではなく、いつ自治体がサイバー攻撃の標的になるのかが問題だということを示している。各自治体ではサイバーリスクへの認識は高まっているが、予防や計画、対応の面で依然として民間企業に後れを取っている」
ニューヨーク州サフォーク郡は2024年9月に報告書を発表し(注5)、ランサムウェア攻撃が計画不足と警告の無視によって引き起こされたことを明らかにした。
出典:Columbus, Ohio confirms July ransomware attack compromised data of 500K people(Cybersecurity Dive)
注1:Data Breach Notifications(Maine.gov)
注2:City of Columbus breach affects around half a million citizens(Malwarebytes LABS)
注3:Port of Seattle officials pin attack, data theft to Rhysida ransomware group(Cybersecurity Dive)
注4:Columbus Thwarted Ransomware Encryption of its IT Infrastructure(The city of Columbus)
注5:Suffolk County ransomware attack linked to lack of planning, ignored warnings(Cybersecurity Dive)
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
ロッテ、「経費の全件チェック」をやめて処理を50%削減 プロセスを担当者に聞いた
-
2
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
3
離職率16.2%から6.7%へ 筑波記念病院がAIで見つけた「職場の見えない課題」
-
4
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
5
京都府警「従来の考えは通用しない」サイバー犯罪の最新手口 組織を守るルールの作り方とは
-
6
SlackやTeamsで「辞めそうな社員」が分かる? 退職予兆を探るAI登場
-
7
電通、20万件超の会計承認をGeminiでAI化 精度99%でもAIだけに任せなかった理由
-
8
マネーフォワード、2800人の情報をNotionに集約 「AIに聞けば分かる」環境へ
-
9
もう徹夜はしたくない……現役情シスが地獄の障害対応の後に見直した4つのこと
-
10
6つの条件から見るCopilot、Claude、IBM Bob、組織に適した生成AIの選定ポイント
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー