




















IPAが「10大脅威 2024」を公開 危険な攻撃はどれだ
IPAが「情報セキュリティ10大脅威 2024」を発表した。個人向けと組織向けにそれぞれ10種類の脅威が挙がっている。危険な攻撃はどれだろうか。
情報処理推進機構(IPA)は2024年1月24日、「情報セキュリティ10大脅威 2024」(10大脅威)を発表した。
前年に発生した情報セキュリティ事故や状況からIPAが脅威を調べ、その中から上位10位を選んだものが10大脅威だ。情報セキュリティ分野の研究者や企業の実務担当者など約200人のメンバーで構成する「10大脅威選考会」の投票を経て決定した。
10大脅威は「個人」向け脅威と「組織」向け脅威の2種類に分かれる。個人向けは家庭でPCやスマートフォンを利用する個人を対象としており、組織向けは企業内のユーザーや管理者などを主な対象とする。
個人向け脅威では順位を公表せず
10大脅威はこれまで社会的影響が大きいかどうか順位を付けて発表されてきた。今回から個人向けについては順位を付けていない。なぜだろうか。
IPAによれば、10大脅威は危険度を示すものではないにもかかわらず、順位を付けるとあたかも下位のものの危険度が低いと誤って認識され、注意がおろそかになるためだという。
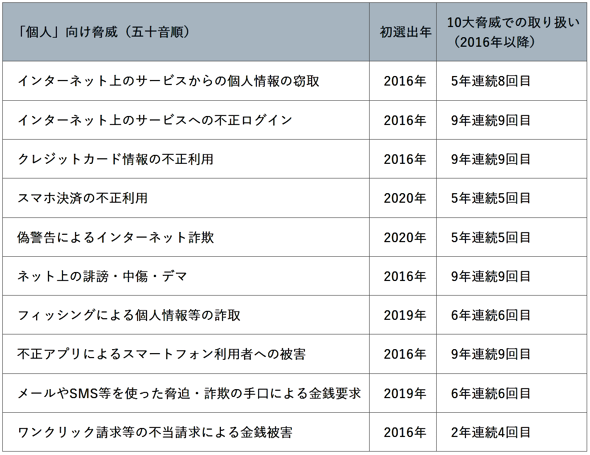 個人向け脅威(提供:IPA)
「個人」向け脅威の内容を見ると、いずれも2023年版と変わりない。ただし、挙げられた項目が同じであっても細かな手口が常に更新されているため、注意を怠ってはいけないとIPAは指摘する。注目されているニュースや生成AI(人工知能)などの新しい技術を利用して攻撃が変化するからだ。
「電力やガス、食料品などの価格高騰に対する緊急支援給付金を案内する」として不審なメールを送付し、マイナポータルをかたった偽サイトへ誘導する手口(フィッシングによる個人情報などの詐取)が典型例だ。
組織向け脅威では内部不正に注目
組織向け脅威に挙げられた脅威の種類も2023年版と同じだ。
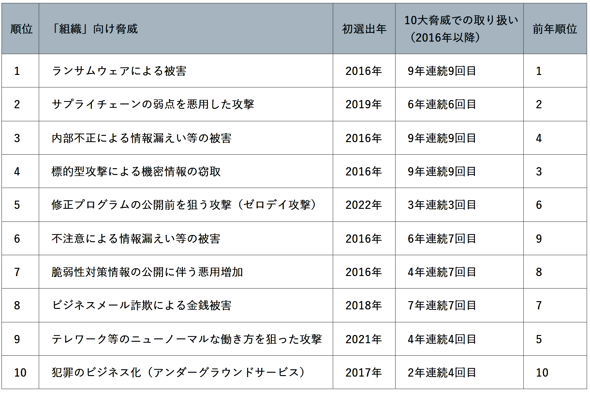 組織向け脅威(提供:IPA)
「ランサムウェアによる被害」と「サプライチェーンの弱点を悪用した攻撃」は2023年版に引き続き1位と2位を占めた。
3位の「内部不正による情報漏えい等の被害」と6位の「不注意による情報漏えい等の被害」は2023年版よりも順位が上がった。これらは、組織内の人が原因だ。外部からのサイバー攻撃ではITシステムの対策が重要だが、内部の不正やミスといった人に関する対策も忘れてはならないと、IPAは指摘する。なお、IPAは2022年に「内部不正防止ガイドライン」を改訂しており、働き方の変化や新技術への対応など時代の変化に合わせて対応が必要だと強調した。
IPAは2024年2月下旬をめどに今回の10大脅威の詳しい解説を公開する予定だ。
Copyright © ITmedia, Inc. All Rights Reserved.


ニュースピックアップ
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
2
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
5
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
6
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
7
「AIで資料は作れるけど、増えすぎた」を解消するNotebook機能とは?
-
8
「規定を探す時間」をAIで短縮 豊川信用金庫が生成AIを職員のFAQに活用
-
9
AI導入は6割、でも8割超が「チャット止まり」 業務自動化まで進まない原因は?
-
10
そのFTP、止めて大丈夫? 「古いファイル転送」を残すか見直すか
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー