ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
企業を狙った情報漏えいが相次ぐなか、被害の防止だけでなく、漏えいをいち早く検知し、迅速な初動対応につなげることが重要になっている。こうしたニーズの拡大を背景に、ジョーシスは、流出した企業の認証情報を検知し、影響範囲や対応方針を通知するサービス「Josys 認証情報漏えいモニタリング」の提供を開始した。
企業の情報漏えいが相次ぎ、業界や企業規模を問わず、顧客情報や社内情報の流出が問題となっている。情報が「すでに漏れている」ことを前提に、いかに早く漏えいに気付けるかが重要だ。
そのような状況を背景に、ジョーシスは2026年10月9日、企業の認証情報漏えいを検知し、影響範囲の特定や初動対応を支援する新サービス「Josys 認証情報漏えいモニタリング」の提供を開始した。
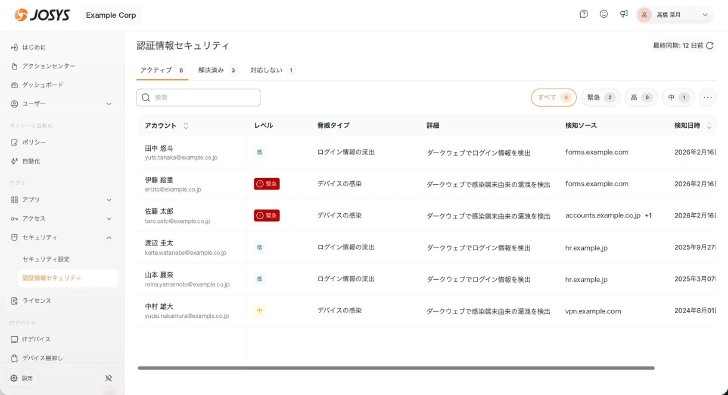 「Josys 認証情報漏えいモニタリング」漏えい通知イメージ(提供:ジョーシス)
データベースで漏えいを検知し即通知 リスクレベル判定で初動対応の混乱を防ぐ
Josys 認証情報漏えいモニタリングは、ダークWebに流出したID・パスワードやセッションCookie、マルウェアに感染した端末の情報などを監視対象とする。
従来の対策では情報漏えいの発覚後に対応する場合が多いのに対し、同サービスは、流出した認証情報の悪用を防ぐため、早期の検知と迅速な初動対応を可能にする。同社の提供サービスであるアイデンティティセキュリティ基盤「Josys」の導入企業以外も利用できる。
250億件以上の漏えいIDデータベースを24時間365日監視し、新たな漏えいを検知した際は管理者に通知する。漏えいしたメールアドレスをJosys内のデータベースと照合し、対象者の在籍状況や所属部門、連携するSaaS、管理者権限の有無、MFA(多要素認証)やシングルサインオン(SSO)の設定状況などを特定する仕組みだ。
検知した漏えい情報をリスクレベルに応じて5段階に分類し、端末の隔離やSaaSセッションの強制切断、パスワード変更、MFAの再登録といった対応方針を提示する。認証情報漏えい時、対象アカウントや利用サービスを特定し、対応の優先順位を判断するための情報をまとめて把握できる。
Josys 認証情報漏えいモニタリングは、ジョーシスが2026年6月からJosysの機能として提供している「漏えい認証情報の検知」「AIエージェントの管理」「ポリシー違反の自動検知・是正」の3機能の1つを切り出し、単体のサービスとして展開する。認証情報の漏えい被害が相次ぐ中で問い合わせが急増したことを受け、Josysの利用企業以外も導入できるものとして提供を決めたという。
価格は1ID当たり500円で、300ID以上から契約可能。導入は最短15分で完了するとしており、過去の漏えい状況の確認と新たな漏えいの検知を当日から開始できるという。オプションとして、ジョーシスが一部業務を代行するマネージドサービスも用意する。対象従業員へのパスワード変更やMFA再登録の依頼、未対応者へのリマインド、対応状況の確認などが対象だ。
Copyright © ITmedia, Inc. All Rights Reserved.


ニュースピックアップ
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
4
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
5
6つの条件から見るCopilot、Claude、IBM Bob、組織に適した生成AIの選定ポイント
-
6
電通、20万件超の会計承認をGeminiでAI化 精度99%でもAIだけに任せなかった理由
-
7
「AIにやらせよう」の後に待つ仕事 スターバックス、デロイトらの事例から考える人とAIの境界線
-
8
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
9
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
10
ランサムウェア対策の3ステップ AWSが提唱する「3-2-1-1-0」ルールとは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー