止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
2026年9~10月、企業や公的機関で不正アクセスや情報漏えいの事案が相次いで公表された。会員情報の大量流出から本人確認書類画像の漏えいまで、被害の内容はさまざまだ。各社の公式発表を基に、主な10事例を振り返る。
2026年9月から10月にかけて、国内の大手企業や公的機関で、不正アクセスやサイバー攻撃による情報漏えいインシデントが相次いで公表された。
バーガーキングの公式アプリでは約1118万件、焼肉きんぐの公式アプリでは約1079万件の会員情報が漏えいしたと発表された。タイムズカーでは、運転免許証画像などの本人確認書類に関する情報が約160万アカウント分漏えいしたことが確認されている。また、ローソンやブックオフグループ、デジタル庁などでも、不正アクセスに関する事案が公表された。
今回取り上げるのは、情報漏えいの規模や対象情報の重要性、企業・社会への影響という観点から選んだ10事例だ。大規模な会員情報の漏えいだけでなく、本人確認書類の画像が影響を受けた事案やランサムウェア攻撃による情報漏えいの可能性が公表された事案、政府の業務基盤に対する不正アクセスなども含めた。
以下の表は、本稿で取り上げる10事案と被害の概要をまとめたものだ。
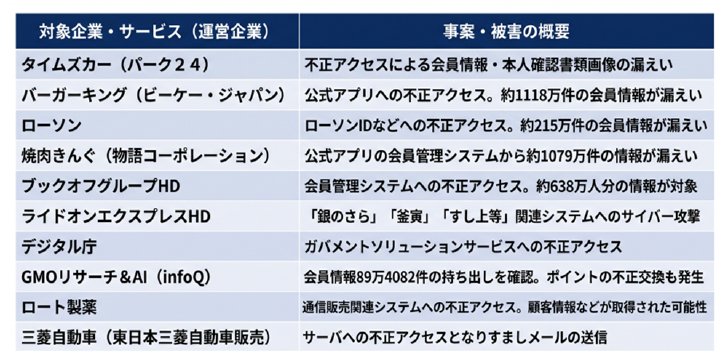 対象企業、サービスと事案、被害の概要
本稿では、各社・各組織の公式発表を基に、公表日と影響範囲、漏えいした情報、調査状況を整理する。なお、10件の掲載順は被害の深刻度を厳密に順位付けしたものではない。
タイムズカー:本人確認書類画像など約160万アカウントが漏えい
パーク24グループのタイムズモビリティが運営するカーシェアリングサービス「タイムズカー」は、Webシステムへの不正アクセスに関する調査結果を公表した。同社が2026年9月29日に公表した第3報によると、運転免許証などの本人確認書類の画像データが漏えいしたアカウント数は約160万件に上る。
漏えいが確認された情報には、運転免許証画像や公共料金の請求書などの現住所確認書類画像、学生プランで登録された学生証画像、家族プランで登録された家族確認書類画像が含まれる。
同社は、本人確認書類の漏えいが確認された会員に対し、メールで個別に案内を開始したと発表している。本件は、氏名やメールアドレスなどの登録情報に加え、本人確認に利用する書類画像が影響を受けた事案として公表された。
バーガーキング:公式アプリの会員情報に関する不正アクセス
ハンバーガーチェーン「バーガーキング」を国内で展開するビーケー・ジャパンについて、公式アプリの会員情報を管理するシステムへの不正アクセスが公表された。
公表内容として取り上げられたのは、公式アプリ会員情報約1118万件の漏えい。対象となる情報には、会員IDや氏名、メールアドレス、電話番号などが含まれるとされている。
ローソン:「ローソンID」などへの不正アクセスで約215万件が漏えい
ローソンは、アカウントサービス「ローソンID」および「ローソンアプリ予約」に対する第三者の不正アクセスにより、顧客の個人情報が漏えいしたと発表した。
同社は、「ローソンID」において確認した情報漏えいは215万5345件だと公表した。対象となる情報は、メールアドレスや氏名、性別、電話番号、住所、メールマガジンの取得情報など。住所や性別などの情報は、プレゼント応募時などに登録されている場合に対象となる。
また、「ローソンアプリ予約」では26件について、氏名と電話番号、クレジットカード番号の一部が漏えいしたと公表した。
不正アクセスが確認されたのは、「ローソンID」が2026年9月12~14日、「ローソンアプリ予約」が同年9月17日だ。ローソンは、アプリで利用者本人に情報を表示するためのセキュリティ機構が不正アクセスを受けたと説明している。
公表時点では、本件に起因すると考えられる不正利用や二次被害は確認されていないとしている。
焼肉きんぐ:会員管理システムから約1079万件が漏えい
物語コーポレーションは、同社が運営する「焼肉きんぐ」公式アプリの会員管理システムにおいて、第三者による不正アクセスが発生し、会員情報が漏えいしたと発表した。
同社によると、2026年10月2日に不正アクセスを確認し、通信遮断などの防御措置を実施。翌3日には会員情報の漏えいを確認した。漏えいした件数は、公式アプリのユーザー登録数1080万8784件のうち1078万8963件だ。対象情報には、会員番号と氏名(アプリ登録名)、メールアドレス、電話番号が含まれる。
一方、ログインパスワードと生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴については漏えいしていないと説明している。また、クレジットカードなどの決済情報は同社で保有していないとしている。
公表時点では、漏えいした情報が不特定多数に公開された事実や、不正利用された事実は確認されていないという。
ブックオフグループ:会員管理システムへの不正アクセス
ブックオフグループは、不正アクセスによる個人情報漏えいについて、2026年10月9日に第1報、13日に第2報を公表した。
同社は公式サイトで本件に関するお知らせとFAQを公開し、対象となる会員への個別連絡を10月15日から順次開始すると説明している。
会員管理システムへの不正アクセスに関する事案であり、漏えいの影響範囲や対象情報については、第2報および同社が公開したFAQで確認する必要がある。
ライドオンエクスプレスHD:「銀のさら」などのサーバがランサム被害の可能性
ライドオンエクスプレスホールディングスは、「銀のさら」「釜寅」「すし上等」の公式サイト・公式アプリに登録された情報を保管するサーバがサイバー攻撃を受け、個人情報が漏えいした可能性があると発表した。
同社によると、2026年10月5日以降にサーバへの不正アクセスを検知。その後、同年10月7日に一部サーバでシステム障害が発生し、サーバ運営会社からランサムウェア攻撃を受けたとの報告を受けたという。
漏えいした可能性のある情報は最大約650万件。対象項目には、氏名と住所、電話番号、メールアドレス、性別、生年月日、パスワードのハッシュ値、注文履歴、デリポイント会員IDが含まれる。
ただし、同社は2026年10月13日時点で、漏えいの明確な痕跡や漏えいの事実・範囲を特定できていないと説明している。つまり、約650万件は漏えいが確定した件数ではなく、漏えいした可能性のある情報の総件数だ。
また、公式サイトからの注文とスマートフォン公式アプリからの注文は停止しており、電話注文、店頭でのテイクアウト注文や、出前館や「Uber Eats」経由の注文などを案内している。
デジタル庁:ガバメントソリューションサービスへの不正アクセス
デジタル庁は、同庁が運用するガバメントソリューションサービス(GSS)への不正アクセスにより、職員などの個人情報を含むファイルの一部が外部に漏えいした可能性があると発表した。
同庁によると、2026年6月25日に保守運用担当者のアカウントを利用してサーバの大量のファイルにアクセスする動きを検知した。調査の結果、第三者がVPNの脆弱(ぜいじゃく)性を利用してシステムに侵入し、不正アクセスを行っていたことが2026年7月9日に判明した。
漏えいした可能性のある個人情報は約24万6000件。氏名やメールアドレス、電話番号、住所などが含まれる。対象はGSSを利用する各府省庁などの職員や、業務に携わった事業者・個人で、一般の人の個人情報は含まれていないと説明している。
また、マイナンバーや金融機関口座情報、年金番号などは対象に含まれていないとしている。同庁は、対象となる可能性がある人を特定し、順次個別に連絡すると発表した。
GMOリサーチ&AI:「infoQ」から89万4082件の個人情報が持ち出される
GMOリサーチ&AIは、同社が運営するアンケートサイト「infoQ」のサーバが第三者による不正アクセスを受け、会員の個人情報が外部に持ち出されたと発表した。
2026年10月14日の第2報では、外部に持ち出された個人情報の件数を89万4082件と確定した。第1報で公表していた最大94万8498件から更新された数字となる。
対象となる情報には、氏名やフリガナ、性別、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワード、会員IDなどが含まれる。同社は、クレジットカード情報やマイナンバーを保有していないとしている。
また、一部会員のポイントが本人の意思によらず「Amazonギフトコード」に交換されたことも確認した。交換件数は611件、合計286万9500円相当で、不正交換されたポイントは全額補填するとしている。
原因については、サイトで使用していたソフトウェアの脆弱性が悪用されたことを確認したという。サービスは停止され、全会員のパスワードを無効化したことも公表している。
ロート製薬:通信販売関連システムへの不正アクセス
ロート製薬は、通信販売で利用しているシステムにおいて、第三者による不正アクセスの可能性がある事象を確認したと発表した。
2026年9月15日の調査状況の公表によると、通信販売の顧客対応に利用するシステムに保存された通話音声データと付随情報について、第三者に不正取得された可能性があるという。また、顧客管理システムについても、不正アクセスにより情報が取得された可能性に言及している。
公表時点では、取得された可能性のある情報の範囲や件数、対象となる顧客について調査を継続していた。同社は個人情報保護委員会へ報告し、警察や関係機関と連携して対応を進めるとしている。
なお、同社は当時、主要業務への影響は確認されていないと説明している。
三菱自動車:国内販売子会社への不正アクセスとなりすましメール
三菱自動車は、国内販売子会社である東日本三菱自動車販売において、サーバへの不正アクセスが確認されたと発表した。
同社によると、同子会社のアカウントから、同社を装ったなりすましメールが送信されていたことも判明した。現時点で、一部顧客の氏名およびメールアドレスが漏えいしたほか、攻撃者によって過去のメール内容が閲覧可能な状態となった可能性があるという。
東日本三菱自動車販売では、不正アクセスを受けたアカウントを含む全従業員のパスワードを変更し、その後の不正ログインは確認されていないとしている。また、なりすましメールの送信先には個別に連絡し、メールの削除を依頼した。
三菱自動車は、販売子会社と連携して影響範囲の特定や原因分析を進めるとともに、グループ全体の情報セキュリティ対策を強化する方針を示している。
漏えいの有無や規模の確認が重要
2026年9月から10月にかけて公表されたインシデントでは、会員管理システムや顧客向けアプリ、外部委託先のサーバ、政府の業務基盤など、さまざまなシステムが影響を受けている。
漏えいした情報も、メールアドレスや氏名といった会員情報から、本人確認書類画像、通話音声データ、注文履歴、業務上のファイルまで多岐にわたる。
また、全ての事案で漏えいが確定しているわけではない。企業の発表には、情報の外部持ち出しを確認したもの、漏えいの可能性がある段階のもの、調査を継続しているものが含まれる。
各社の公式発表や続報を確認する際には、発生時期と公表日、漏えい件数、対象情報、調査状況を区別して把握することが重要だ。
Copyright © ITmedia, Inc. All Rights Reserved.


編集部コラム
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
2
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
3
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
4
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
5
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
情報処理安全確保支援士試験、10月6日に申込み開始 CBT化で受験対策はどう変わる?
-
8
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
9
無料、GPU不要、高精度 国会図書館が作ったOCRツールを触って試す【実践レビュー】
-
10
生成AI導入に失敗する企業「6つの共通点」 情シスヘルプデスクの負担を減らす設計とは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー