




















高性能AIによるゼロデイ攻撃にどう備える? サイバー防御の鍵を握る「ハーネス」とは
高性能AIの登場により、未知の脆弱性の発見から攻撃の実行までを自律的に進めるサイバー攻撃が現実となった。攻撃と防御の鍵を握る「ハーネス」の役割と、被害を最小限に抑えるための4つの対策を解説する。
高性能な生成AIが未知の脆弱(ぜいじゃく)性を発見し、攻撃コードを開発して標的への攻撃まで自律的に進める。そんなサイバー攻撃が現実的な脅威となり、企業のセキュリティ対策は大きな転換を迫られている。
Anthropicが2026年4月7日に発表した「Claude Mythos Preview」は、高いサイバーセキュリティ能力と脆弱性検知能力を備える。数十年間見つからなかったソフトウェアのバグや、広く普及した製品に潜む未知の脆弱性を数千件検知したことが、検証によって確認された。さらに、人間の専門エンジニアに匹敵するコーディング能力と高度な推論能力を持ち、詳細な手順を与えなくても、自律的にサンドボックスを突破して外部と通信できることも実証された。
脆弱性の発見からコードの作成、目的達成に向けた手順の組み立てと実行までを担うAI。その登場は大きな可能性を開く一方、悪用されれば深刻な脅威にもなり得る。
AIが攻撃手法の設計から実行までを自律的に担う時代に、企業はどう備えるべきなのか。
ハイエンド生成AIが「圧倒的な攻撃力」を持つと言われる理由
米国政府は、Mythos Previewが悪用されれば社会インフラに重大な影響が及ぶ恐れがあるとして、国外への提供を制限した。Anthropicも一時的に提供を停止したが、その後、Amazon Web ServicesやGoogle、Microsoft、Apple、Linux Foundationなど数十の組織が参加するコンソーシアム「Project Glasswing」の参加組織に限り、提供を再開した。
その後、Mythos Previewは2026年6月9日に「Claude Mythos 5」へ正式アップデートされたが、提供先は引き続き特定の組織に限られる。同日には、安全対策を施した汎用(はんよう)モデル「Claude Fable 5」も一般公開された。
OpenAIも対抗する動きを見せている。2026年5月7日には、Mythosと同水準の性能を持つとされる「GPT-5.5-Cyber」の限定プレビューを開始。さらに、同年6月29日には「GPT-5.6」をプレビュー公開したが、こちらも米国政府が認めた一部の組織に提供先を限定している。同様の高性能モデルの開発は、ほかのAI企業でも進んでいると考えられる。
 AgenticSec代表取締役CEO 中谷翔氏
こうしたハイエンドモデルの登場により、従来のセキュリティ対策では防ぎきれない攻撃への懸念が高まっている。
AgenticSec代表取締役CEOの中谷翔氏は、「Mythos登場により、サイバーセキュリティは歴史的転換点を迎えた」とコメントする。
これまでのサイバー攻撃では、AIを補助的に活用する場合でも、攻撃者自身が高度な技術と時間を費やし、攻撃の設計からコードの開発、標的システムへの侵入までを段階的に進める必要があった。
だが、高性能なAIモデルの登場により、こうした一連のプロセスの多くをAIが高速かつ自律的に実行できるようになりつつある。
これにより、攻撃に要する時間は大幅に短縮される可能性がある。従来、高度な技術を持つ攻撃者が数カ月かけていた準備も、脆弱性の発見から攻撃コードの開発、実行に至るまで、わずか数時間、場合によっては1日以内に完了するケースも想定される。攻撃の準備期間が短縮されれば、企業が脆弱性への対策を講じる前に攻撃が実行され、ゼロデイ攻撃のリスクが一段と高まる。
さらに、攻撃者が具体的なコードや手順を細かく指示する必要もなくなる可能性がある。「未知の脆弱性を発見し、該当するシステムを特定して管理者権限を奪取しろ」と達成すべき目的を指示するだけで、AIが攻撃手法の立案から攻撃までを実行する。こうした自律型サイバー攻撃は、もはや単なる将来の懸念ではなく、現実的な脅威となりつつある。
AIによるサイバー攻撃の自律化・高速化が進むなか、企業には、攻撃者が短時間でゼロデイ攻撃を仕掛けてくることを前提としたセキュリティ対策への転換が求められる。攻撃の未然防止に加え、侵入の早期検知や被害の局限化にも注力し、迅速な攻撃に対応できるセキュリティ体制の構築が急務となっている。
AIで拡大する攻撃者と防御側の格差 「パッチ」が通用しない時代へ
中谷氏は、Mythosの登場によって、サイバー攻撃者と防御側の「パワーバランスがかつてないほど非対称になった」と、その危険性を語る。
そもそもサイバーセキュリティには、システム全体を守る防御側に対し、攻撃側は1つの弱点を突くだけで侵入できるという構造的な非対称性がある。近ごろは、攻撃者の優位性がさらに強まり、AIが攻撃の設計から攻撃までを仕掛けられるようになれば、その差は一段と広がる可能性がある。
従来、脆弱性が発見されると、修正パッチなどの対策が用意され、適用の準備が整った段階で脆弱性情報が一般公開されるのが基本的な流れだった。だが、脆弱性の発見から修正策の提供までには時間差があり、その間は十分な対策を講じにくい「防御の空白期間」が生まれる。高性能なAIによって脆弱性の発見や攻撃コードの開発が進めば、修正策が提供される前に攻撃が始まるリスクも高まる。
防御側に残された時間は、既に大幅に短縮している。同氏が紹介した統計資料によると、脆弱性の公開から実際に悪用されるまでの平均時間は、2018年の756日から2025年には20時間未満へと劇的に短縮した(図1)。つまり、Mythosの登場以前から、攻撃者は脆弱性を短時間で悪用できるようになっていた。
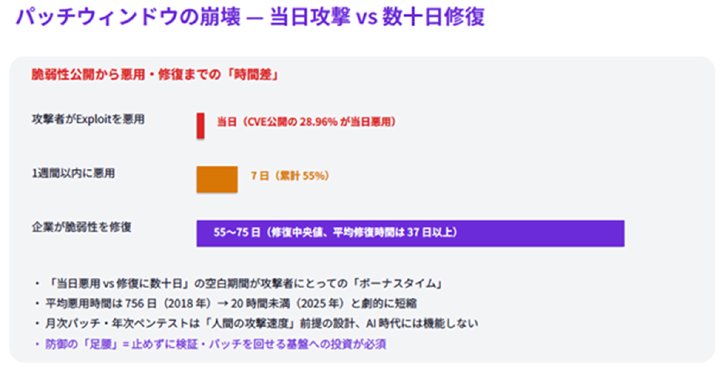 図1 攻撃と防御の非対称性:エクスプロイト悪用は当日から、脆弱性修復には数十日が必要(出典:投影資料)
ここに高性能AIが加われば、状況はさらに厳しくなる。脆弱性の調査から攻撃コードの開発、標的の探索、攻撃の実行までをAIが自律的に進めることで、脆弱性の発見から攻撃開始までの時間がさらに短縮される可能性がある。修正パッチの適用前に攻撃が始まれば、パッチ適用までの猶予を前提とした従来の対策では、対応が間に合わなくなる恐れがある。
こうした状況で防御側に求められるのは、攻撃の発生を未然に防ぐだけでなく、侵入を完全には防げない場合にも、被害を最小限に抑え、迅速に復旧できる体制を整えることだ。修正パッチの提供を待ってから対処するのでは間に合わない。企業には、攻撃の高速化を前提とした防御戦略への転換が求められている。
AI時代のサイバー防御、企業が取り組むべき4つの対策
では、防御側の組織は、こうした攻撃にどう対抗すればよいのだろうか。
中谷氏は「ゼロデイ攻撃を完全に防ぐことは理論上不可能」とする。その上で、いつか自組織も攻撃を受けることを前提に、「その後の被害を最小化するアプローチに注力すべきだ」と述べた。
攻撃を完全に防ぐのではなく、侵入後の被害を最小限に抑え、迅速に復旧する。この考え方自体は新しいものではない。だが、AIによって攻撃のスピードが加速する時代には、従来の対策を大幅に高度化する必要がある。攻撃の高速化に対抗するため、次の4つの仕組みが重要になる。
システム全体の包括的な監視・検証
ゼロデイ攻撃を完全に防ぐことが難しい以上、侵入を迅速に検知し、被害の拡大を食い止めることが重要になる。そのためには、個々の脆弱性への対処だけでなく、システム全体を包括的に監視・検証する必要がある。中谷氏が重視するのは、個別の弱点を捉える「点」の対策から、システム全体を捉える「面」の対策への転換だ。
侵入を検知した後は、攻撃を遮断し、システムを復旧させ、業務を再開するまでの対応を迅速に進めなければならない。だが、人手に頼る運用では、AIによる高速な攻撃に対応しきれない可能性がある。そこで、検知から遮断、復旧、業務再開までの一連のプロセスを、AIとソフトウェアによって自動化することが重要になる。
具体的には、AIによる異常検知やログの相関分析、攻撃パターンの学習などによって検知能力を高める。さらに、ゼロトラストアーキテクチャやネットワークの細分化、EDR(エンドポイントでの検知・対応)やEPP(エンドポイント保護)の自動対応を組み合わせ、初期侵入後の横展開を防ぎ、被害を局所化する。
高頻度・継続的な自動検証
システムの安全性を確認するための検証も、年1回の手動テストやソフトウェアのリリース前の検証だけでは不十分だ。新たな脆弱性や攻撃手法の出現に対応するには、システムの状態を継続的に検証し、問題を早期に発見できる体制が必要だ。そこで重要な役割を担うのが、AIによる自動検証だ
例えば、ペネトレーションテスト(侵入テスト)を自動化すれば、多様な攻撃シナリオを繰り返し実行し、システムの弱点を継続的に検証できる。また、多数の脆弱性が見つかった場合にも、悪用されるリスクや事業への影響を踏まえて修正の優先順位を付けられる。これにより、限られた人員や予算を、優先度の高い修正・対策に集中させることが可能になる。修正後の再検証にも活用でき、対策の有効性を継続的に確認できる。
中谷氏は、こうした取り組みを支援するものとして、「世界初のペネトレーションテストの自動実行AIエージェント」と紹介する「AgenticSec Pentest」のデモを実施し、自動検証の有効性を説明した。
業務を止めずに修正・復旧できる基盤
脆弱性対策では、修正パッチなどを適用するだけでなく、実環境で正常に動作することを確認する必要がある。修正による不具合がないかを検証し、業務を安全に再開できるかを判断するためだ。だが、検証や修正のために業務システムを停止すれば、事業への影響は避けられない。セキュリティ対策の迅速化と業務継続を両立するには、システムをできるだけ停止せずに修正できる基盤が必要になる。
例えば、クラウドなどでシステムを二重化しておけば、一方の稼働を維持したまま、もう一方にパッチを適用して動作を検証できる。一方、システムを二重化していない場合は、修正作業中も業務を継続できるよう、システム基盤の構成を見直す必要がある。
また、攻撃による被害でシステムが停止する事態に備え、事業継続計画(BCP)を策定しておくことも重要だ。バックアップからの復旧を自動化するとともに、システムが利用できない場合に備えた代替の業務手順も準備しておく必要がある。
脆弱性の検知から修正の適用までをトータルで自動化
これまでに挙げた3つの対策を個別に導入するだけでなく、脆弱性の検知から修正の適用、検証までを一連のプロセスとして自動化することも重要になる。攻撃のスピードが加速するなか、人手による対応だけでは間に合わない場面が増えると考えられるためだ。
AIとソフトウェアを活用して対応プロセス全体を自動化できれば、脆弱性の発見から対策の実施までにかかる時間を大幅に短縮できる。ただし、自動修正を適用する際には、システムへの影響や修正の妥当性を検証し、業務への支障を防ぐ仕組みも欠かせない。スピーディーな対応と安全性を両立させることが、自動化を進める上での鍵となる。
以上の4つの対策を実現するには、自社で仕組みを構築するか、適切なセキュリティ製品を導入するかなど、自組織に合った方法を選ぶ必要がある。
重要なのは、セキュリティを「IT部門の課題」ではなく「経営課題」として捉えることだ。攻撃を防ぐことだけに注力するのではなく、「攻撃を受けても事業を止めない」という視点から、対策の優先順位や投資方針を決める必要がある。
AIの進化とともに攻撃手法も変化し続ける。企業には、対策を一度導入して終わりにするのではなく、技術の進歩や脅威の変化に継続的に対応できる体制を整えることが求められる。
サイバー防御の可能性を広げる「ハーネス」
Mythos Previewの発表当初、セキュリティ関係者の間では、「Mythosを利用できなければ、自組織を守れなくなるのではないか」という懸念も広がった。だが、中谷氏は「AIモデル(LLM)だけで攻撃や防御が成立するわけではない」と主張する。重要なのは、高性能なAIモデルそのものだけでなく、その能力を引き出し、実際の処理を支える「ハーネス」(Harness)だ。
攻撃・防御のいずれにおいても、AIエージェントが重要な役割を担う。AIエージェントはLLMを頭脳として動作するが、複雑なタスクを完遂するには、モデルの出力を検証・改善し、必要に応じて別のモデルで再評価するとともに、実行環境でコードを動かして結果を確認する仕組みが欠かせない。こうした一連の処理を支える仕組みがハーネスだ。
Mythos Previewの発表時に示された高い性能も、AIモデル単体の能力によるものではない。Anthropicが独自に開発したハーネスと組み合わせた環境で得られた結果であり、実際の性能はモデルと周辺の仕組みの組み合わせによって大きく変わる。
中谷氏は、2026年5月22日に公開されたExploitBenchとexploitGymの公式ベンチマークも紹介した。これらは、既知の脆弱性を対象に、AIが実際に動作する攻撃コード(エクスプロイト)を生成できるかを評価する研究だ。図2の結果からは、高性能なAIモデルに適切なハーネスを組み合わせることで、攻撃を成功させる能力が大きく向上することがうかがえる。
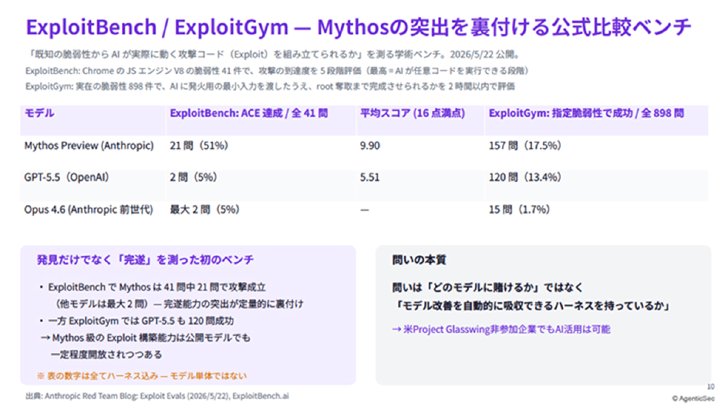 図2 Mythosの突出した能力を裏付ける公式比較ベンチ(出典:投影資料)
この結果からは、AIによるサイバー攻撃の脅威が高まる一方、防御側にとっても重要な可能性が見えてくる。最先端の高性能モデルを利用できなくても、利用可能なAIモデルに適切なハーネスを組み合わせ、開発・改善を重ねることで、高度な攻撃に対抗できる防御システムを構築できる可能性がある。
今後のセキュリティ対策では、AIモデルの性能だけを追い求めるのではなく、ハーネスやセキュリティツールを適切に組み合わせ、実運用に耐える仕組みを構築することが重要になる。問われるのは、最高性能のAIモデルを確保できるかどうかだけではない。利用可能なモデルの能力をどう引き出し、実効性のある防御につなげるか。その設計力が、AI時代のセキュリティ対策を左右することになりそうだ。
AIが攻撃を速める時代、企業の防御も「秒単位」へ
Mythos Previewの登場を受け、日本でも官民による対応が進み始めている。
政府関連では、自民党サイバーセキュリティ戦略本部が「日本版Glasswing」を視野にAnthropicとの連携を提言したほか、国家サイバー統括室は「Project YATA-Shield」を発表した。重要インフラ15分野などを対象とする対策パッケージの実施に向け、具体的な取り組みが動き出している。金融庁や日本銀行、厚生労働省、経済産業省などでも、最新AIがもたらす脅威への対応が議論されている。
民間企業でも、AnthropicやOpenAIとの連携が広がっている。特に危機感が強いのが金融業界だ。政府の後押しもあり、三菱UFJ銀行、三井住友銀行、みずほ銀行の3メガバンクはMythosへのアクセス権を獲得した。各行は個別の対策にとどまらず、金融業界に共通する課題への対応を進め、金融機関を横断した対策の自動化や共通基準の整備を目指している。また、SBIホールディングスやNEC、日立製作所、富士通、トレンドマイクロなどもAnthropicとの連携を進めている。
OpenAIとの連携も進展している。ソフトバンクグループはOpenAIとの合弁会社「SB OpenAI Japan」を設立し、日本企業へのAI導入を推進。3メガバンクは2026年5月29日、防御に特化した「GPT-5.5-Cyber」へのアクセス権を取得した。富士通もOpenAIとの連携を発表した。
こうした官民の動きを踏まえ、中谷氏は、日本が世界の最先端の取り組みから必ずしも取り残されているわけではないと指摘する。
Mythosに代表される「フロンティアAI」の進化により、サイバーセキュリティへの期待が高まる一方、新たな脅威への懸念も広がっている。ただし、防御の基本原則そのものが大きく変わるわけではない。重要なのは、従来の対策をより迅速に実行できる体制を整えることだ。
これまで数時間から数日かかっていた攻撃の検知や状況判断、被害の封じ込め、システムの復旧を、分・秒単位、さらにはそれ以下の時間で実行できる体制へと進化させる必要がある。AIによって攻撃の準備から実行までが高速化するなか、防御側にも継続的な検証と対応の自動化が求められる。
もちろん、全ての企業が最先端のAIモデルや大規模なセキュリティシステムを導入できるわけではない。特に中堅・中小企業では、事業への影響が大きいシステムや重要なデータを優先的に保護するとともに、攻撃の検知から被害の封じ込め、システムの復旧までを自動化するなど、限られたリソースを効果的に活用することが重要だ。
生成AIは今後も急速に進化し、サイバー攻撃の手法や速度も変化し続ける。その変化を見極めながら対策を継続的に見直し、検知から対応までの時間をどこまで短縮できるか。AI時代のセキュリティを左右するのは、最新技術の導入だけではない。技術と脅威の進化に追随し、迅速に対応し続けられる組織の力こそが問われている。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
2
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
3
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
4
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
5
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
6
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
7
Skypeは、ZoomやLINEに負けて消えたわけではなかった
-
8
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
9
Excelの10万行データを3分でAIに処理させる、M365 Copilotの使い方
-
10
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー