




















情報漏えい、中小企業が「これだけはやるべき」セキュリティ対策は?
サイバー攻撃による情報漏えいは、大企業だけの問題ではない。予算も人員も限られる中小企業は、何から手を付ければよいのか。IPAのガイドラインが示す「情報セキュリティ6か条」を軸に、最低限押さえるべき対策の基本を日本プライバシー認証機構の専門家が解説した。
情報漏えい事故を受け、自社のセキュリティを見直そうとする企業も多いはずだ。一方で予算や人員の都合で、対策に取り掛かれない企業も存在する。そのような場合には、最低限やるべきセキュリティ対策が何であるかを知ることが重要だ。
では、限られた予算の中で、企業は何を基準に、どこからセキュリティ対策に着手すべきだろうか。プライバシー保護に関する認証や教育、研修を提供する一般社団法人日本プライバシー認証機構(JPAC)が、中小企業の経営者向けWebセミナーで、IPAのガイドラインを基に対策の基本を解説した。
漏えい1件が招く「4つの不利益」と経営者の責任
講演ではまず、情報漏えいなどの事故で組織が被る不利益が4つに整理された。
1つ目は、消費者や取引先の信用を失うことによる顧客の喪失だ。2つ目は営業機会の喪失で、サイバー攻撃によるシステム停止や、問い合わせ対応や会見に人手と時間を費やすことが原因となる。
3つ目は金銭的な損失だ。原因究明に専門的なフォレンジック調査が必要になれば高額な費用がかかる。4つ目は行政からの指導で、個人情報保護委員会から勧告を受けたり企業名が公表されたりするほか、悪質な場合は罰則を受ける可能性がある。罰則は法人の場合で最大で1億円に上る。
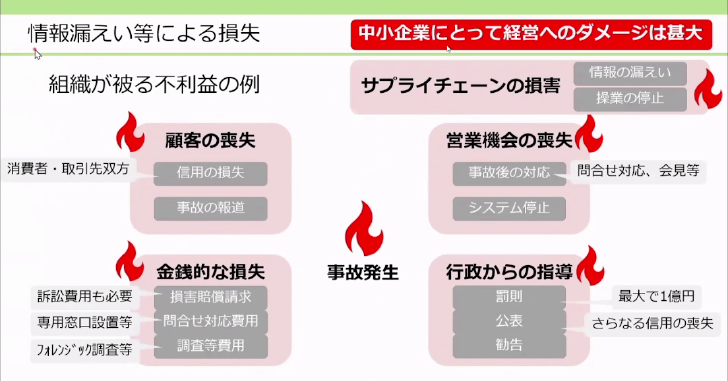 情報漏えいなどの事故で組織が被る不利益の例(出典:講演時の投影資料)
サプライチェーンに組み込まれた中小企業であれば、情報漏えいや操業停止によって取引先にまで損害を及ぼす恐れもある。「情報漏えいなどによる損失は、中小企業にとって経営の重大な損害となります」と、JPACの講師は指摘する。
経営者個人も、民法や会社法における取締役の善管注意義務(社会通念上あるいは客観的に見て要求される注意を払う義務)や、個人情報保護法やマイナンバー法における安全管理措置義務などを根拠に、法的責任を問われる可能性があるという。
法律だけでは足りない。実務の指針はIPAガイドライン
個人情報保護法にも、個人データの管理に関する「安全管理措置」という、情報セキュリティに直結する規定がある。ただし、法律は成立や改正に時間がかかる。一方で、現在の情報セキュリティの主戦場であるシステム面は、環境の変化が激しい。
法律の規定が最新の状況を加味した内容になっているかといえば、そうとは言えないのが現状だ。より実務に直結するガイドラインや基準を確認していくことが重要だという。
そこでJPACの講師が紹介したのが、経済産業省所管の独立行政法人情報処理推進機構(IPA)が公表する「中小企業の情報セキュリティ対策ガイドライン」だ。中小企業向けに、できるところから段階的にステップを踏める構成になっている。
ガイドラインは実践の段階を4つに分けている。ステップ1の「できるところから始める」で示されるのが「情報セキュリティ6か条」だ。企業の規模にかかわらず実行が必須の、さまざまな対策に共通する基本とされる。
ステップ2では、「情報セキュリティ基本方針」のサンプルと、「5分でできる!情報セキュリティ自社診断」が用意されている。
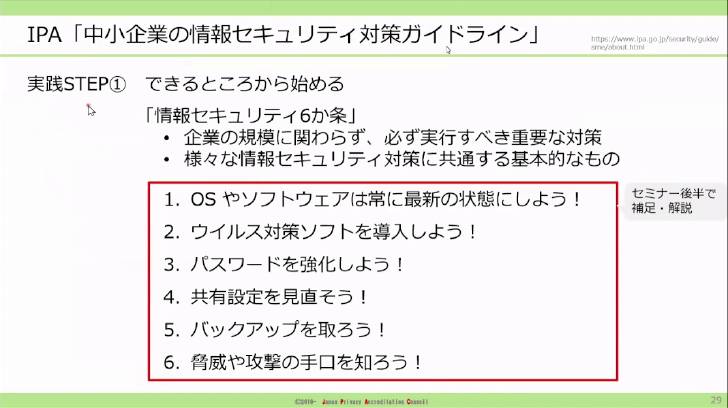 情報セキュリティ6か条(出典:講演時の投影資料)
SECURITY ACTIONの先にあるSCS評価制度への備え
ガイドラインとセットで知っておきたいのが、同じくIPAの「SECURITY ACTION」制度だ。ステップ1に取り組めば★1、ステップ2に取り組めば申請を経て★2のロゴマークを使用できて、対策の実施を対外的に示せる。
さらに2026年度末には、「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)の運用開始が予定されている。サプライチェーン全体でセキュリティ水準を高めることを目的に、企業の対策段階を★3~★5で示し、委託元が委託先に適切な段階を提示する活用が想定されている。
サプライチェーンに連なっている中小企業は、中長期的には★3などの取得を目指すよう、委託元や親会社から指示される可能性がある。SECURITY ACTIONの★1と★2は、その準備段階に位置付けられている。
最優先はVPN機器。更新漏れは「普段触らない機器」で起きる
ここからは、講演で解説された6か条を見ていく。最初の項目は「OSやソフトウェアは常に最新の状態にしよう!」だ。
ソフトウェアには、攻撃者が悪用できる情報セキュリティ上の脆弱(ぜいじゃく)性が、ソフトウェアごとに次々と発見される。開発元から修正プログラム(パッチ)が公表されても、適用するのはユーザー自身だ。サポートが終了した「Windows 10」のような古いバージョンは、修正プログラムが提供されず脆弱性が残り続けるため、使ってはならない。
対象は組織内の全ての機器だ。社員のPCだけでなく、予備のPCや、ルーター、VPN、NASのファームウェアなども含まれる。普段直接扱わない機器ほど、パッチ当てが漏れる可能性があるので注意が必要だ。
特に問題視されているのがVPN機器だ。ランサムウェア被害の感染経路にはVPN機器が多く、最優先で更新状況を確認すべきだという。認証を突破する不正アクセスも起きており、認証の強化も急務だ。
8文字なら即時に破られる。パスワードと権限の見直し方
次に解説があったのは「パスワードを強化しよう!」だ。パスワードは歴史が長い分、攻撃手法が多様かつ高度になり、攻撃を自動化するツールも安価に出回っている。あるセキュリティ企業の調査によれば、8文字程度のパスワードは大文字や小文字、数字、記号を組み合わせていても大半が即時に破られ、長くても8時間程度で解読されるという。
対策としては、最低でも15文字以上にする、全ての文字種を使う、推測されやすい単語や個人情報を避ける、初期パスワードを変更する、といった点が挙げられた。組織としては、システム設定で登録条件を厳しくするか、パスワードポリシーを定めて従業員に順守させる必要がある。
盗まれた認証情報はダークWebで売買され、他のシステムへの不正ログインに使われるため、使い回しも社内ルールで禁止すべきだ。そもそもパスワードだけの認証はリスクが高く、多要素認証やパスキーの導入が推奨された。
6か条には含まれないが、追加の対策として「権限は最小限にしよう」も示された。アルバイトが会員データを見られる権限を持っていると、例えば、会員データをコピーして名簿業者に売却するといったこともできてしまう。
アクセスできるメンバーをシステムごとに限定し、アクセス後にできる操作も制限したい。特にダウンロードは強力な権限であり、必要のない部下に付与すれば、情報を持ち出して転職先に持ち込む「お土産転職」も可能になってしまう。
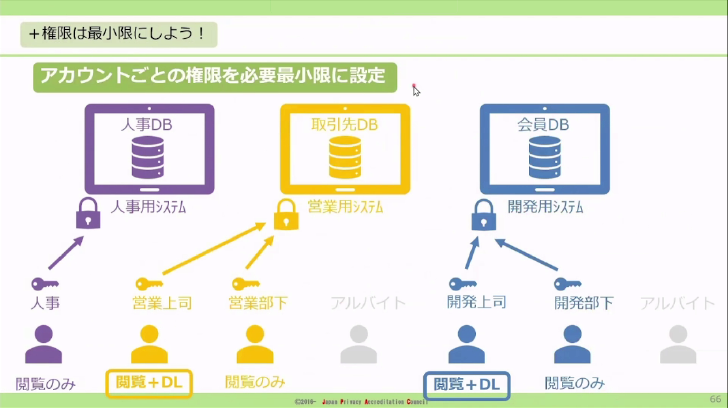 アカウントごとに閲覧やダウンロードの権限を必要最小限に絞る(出典:講演時の投影資料)
侵入口はメールとWeb 「見分けられない」前提で備える
6か条の6つ目は「脅威や攻撃の手口を知ろう!」だ。IPAは毎年「情報セキュリティ10大脅威」を発表しており、2026年は特にランサムウェア攻撃やサプライチェーン攻撃に注意が必要だ。攻撃の種類はさまざまだが、最初の侵入の手口には共通点が多い。脆弱性の悪用やパスワードのクラッキングに加え、多いのがメール経由の攻撃だ。
典型的なのはウイルスメールだ。協力会社や関係機関を装い、請求書の確認依頼や賞与に関する連絡といった文面で、添付ファイルを開かせたりリンクをクリックさせたりする。対策は、不審なリンクをクリックしない、添付ファイルを開かない、マクロを有効化しないことだ。
誰か1人がウイルスに感染すると、攻撃者はそこから社内ネットワークに侵入する。人のミスや不注意を突くのは簡単で、メール経由の攻撃は攻撃者が多用する手段になっている。そのため経営者や管理者には、従業員教育の実施が求められる。
特に、Microsoftなどになりすましたメールで偽サイトに誘導し、IDとパスワードを盗むフィッシング攻撃が急増している。偽メールや偽サイトは「本物とほぼ見分けがつかない」と理解したうえで、メール内のリンクはクリックしないのがもっとも確実な対策だ。経営者になりすましてLINEなどのグループに誘導し、振り込みを要求するCEO詐欺も流行している。
Webブラウザ経由では、偽の警告画面を表示する「サポート詐欺」や、CAPTCHA(bot判定用のパズルやチェックボックスなどのテスト)を装う「ClickFix詐欺」が確認されている。画面が表示されただけなら、閉じれば問題はない。これらも従業員への周知が必要だ。
対策ソフトは万能ではない 共有設定とバックアップの要点
「ウイルス対策ソフトを導入しよう!」については、全てのウイルスを検知できるわけではなく、パターンファイルの更新も欠かせないと注意を促した。少なくとも「Windows Defender」や「macOS」のセキュリティ機能を利用し、更新し続けることが最低限必要だという。
「共有設定を見直そう!」は、クラウドサービスの普及に伴う情報漏えい対策だ。クラウドストレージで「リンクを知っている人なら誰でも見られる」設定にすれば、インターネット上に公開したのと同じになる。実際に「Googleドライブ」の設定ミスで、約94万人分の情報が閲覧可能な状態になったと報じられた事例もある。一般の従業員も使うサービスだけに、利用開始時に従業員教育を行い、リスクを管理する必要がある。
最後の「バックアップを取ろう!」は、システムの不具合やランサムウェア攻撃によるデータ破壊に備えるものだ。推奨されるのは、コピーを3つ作成し、2種類以上のメディアに保存し、1つはオフラインで保管する「3-2-1ルール」だ。
講演は次の言葉で締めくくられた。
「予算や人員に限りがある中でも、この6カ条だけは、最低限対策してください。漏えいのリスクを下げることにつながり、サプライチェーンに連なる中小企業にとっては、中長期的にSCS評価制度への対応準備にもなります」
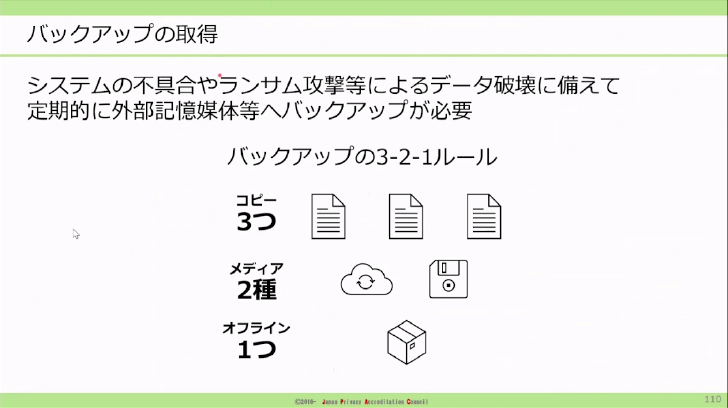 バックアップの「3-2-1ルール」(出典:講演時の投影資料)
本稿は、2026年10月に開催されたWebセミナー(主催:一般社団法人日本プライバシー認証機構)の講演「中小企業も実施するべき情報セキュリティ対策の基本」における内容を基に、編集部で再構成した。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
2
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
3
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
6
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
7
生成AI導入に失敗する企業「6つの共通点」 情シスヘルプデスクの負担を減らす設計とは
-
8
同業の被害で初めて気付く漏えい 「アラート不発」を起こす攻撃の正体
-
9
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
10
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー