




















セキュリティ強化塾
標的型攻撃に狙われる、注意すべき10の落とし穴とは(3/4 ページ)
適切なLANセグメント分けとアクセス制御
次に効果的なのが、業務用のLANを目的に従って幾つかのセグメントに分け、あるセグメントから別のセグメントへの自由なアクセスができないようにアクセス制御を行うことだ。
もともとLAN敷設時にセグメント分けの設計はされているはずだが、セグメント間のアクセス制御までは作りこまれていないことが多い。セグメント分けが目的化してしまうと、本来のセキュリティ上の意義が失われかねない。運用管理セグメントとその他のセグメントを分離した上で、業務用のセグメント間のアクセス制御を適切に行う必要がある。
セグメントの分離は、例えば「Webサーバ」「DMZ内サーバ」「一般業務サーバ」「機密情報を取り扱うサーバ」「運用管理用のサーバ」といったくくりで整理し直すとよい。VLAN機能を使えば難しくない。スイッチポートのVLAN IDを切り替えるだけで「運用管理用ならVLAN10番でIPアドレスは192.168.10.0/24」「機密情報を扱うサーバ用はVLAN20番で192.168.20.0/24」とVLANを切り分けられる。
しかし、単にセグメント分けしただけでセグメント間の通信が自由な状態では、結局のところフラットなネットワークになってしまう。全社的にACL(Access Control List)を見直す必要がある。
図3のようにアクセス制御設計を各セグメントの役割に応じて、明確なポリシーでつくり上げるべきだ。セグメント間の通信を必要最小限とし、たとえあるセグメントが攻撃で汚染されたとしても、そこから他のセグメントに侵入されないようにできる。
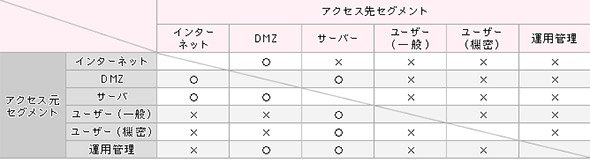 表1 アクセス制御(ACL)設計の例(出典:IPA)
なお、サーバの一部を業務部門が管理する場合は、組織の縦割り構造が邪魔をしてACLがばらばらになる懸念がある。IT部門は「業務に必要だから」という業務部門の抵抗に弱い面があるが、できればリスク管理に責任を持つ経営層の適任者にCISO(最高情報セキュリティ責任者)として立ってもらい、組織全体に号令をかけて全体最適の視点からACLの統一的な見直しを行いたい。
一度作り上げたACLも、システム変更や業務使用の変更に追随して変更する必要がある。アクセス制御が形骸化しないよう、定期的にACLを見直すことが薦められる。
ファイル共有サービスの制限
「落とし穴」の(3)~(5)はワンセットで考えるべきポイントだ。アカウント情報が保管されるディレクトリサーバや、ファイルサーバおよび各PC内に保管される情報は、攻撃者にとっては宝の山。企業にとって死守すべき情報が満載だ。
まずはファイル共有サービスをできるだけ使わない運用法を考えたい。とはいえ、業務上で不可欠なサービスは止められないし、ポリシー配布をファイル共有サービスを使って行うActive Directoryを止めるとさらに重大な影響がある。止められないサービスは残し、他の方法で代替できるサービスは使用しない運用にするしかない。
業務運用を変えることで止められる代表例は、PC間のファイル共有サービスだ。これを使用しないようルール化するとともに、PC間で共通なローカルAdministratorアカウントをなくす運用が薦められる。
隣接するPCにその高いアクセス権限でアクセス可能な状態では、攻撃基地づくりがやりやすくなってしまうからだ。それぞれのローカルAdministratorアカウントを別にすることが大事だ。特に大規模ネットワークでは、PCの初期キッティング時にOSやアプリケーション、設定をひとまとまりにしたクローニングを行うことが多いが、共通のローカルAdministratorアカウントは使用しない運用を徹底することに注意したい。
ただし、運用管理の利便性を考えると共通の特権アカウントは必要な場合が多い。「Administrator」以外の名前のアカウントで管理作業を行えるようにした上で、アクセスログを監視して、不正なアカウント使用がないかどうかを分析、確認できるようにするとよい。
アクセスログを監視するのは大変だが、簡素化する方法がある。例えば「clientadmin01」というような権限が高そうなトラップアカウントを用意して、各PCに1回アクセスする。PCにはそのアカウントがキャッシュされる。通常業務では使われないはずのトラップアカウントで認証サーバにアクセスした形跡があれば、そのPCは攻撃者の手に落ちた可能性が高い。Active Directoryの認証ログで重点的に監視していれば、感染端末を発見して対処可能になる。
落とし穴(5)として挙げた「Windowsセキュリティログが使いこなせない」という問題は、ログの量が多すぎて監視すべきログが限定できないことに起因する。上記のようなトラップアカウントによる認証アクセスを重点的に監視し、トラップアカウントからのアクセスが発見されたら、警告灯などで管理者に即座に通報されるようにすると、監視業務が簡素化できて、しかも効果的だ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
2
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
3
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
6
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
7
生成AI導入に失敗する企業「6つの共通点」 情シスヘルプデスクの負担を減らす設計とは
-
8
同業の被害で初めて気付く漏えい 「アラート不発」を起こす攻撃の正体
-
9
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
10
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー