




















セキュリティ最初の一歩
拡大するDDoS攻撃、攻撃者が日本を狙うワケ(2/2 ページ)
なぜ日本が狙われる? 実は第3位のDDoS攻撃元
ここまでは、規模を拡大しているDDoS攻撃の攻撃を紹介しました。では、日本に限定してみるとどうでしょうか。なぜ、攻撃者たちは日本を狙うのでしょうか。アイゼンバルト氏は、日本が防御すべき三大領域として「標的型攻撃」「DDoS攻撃」「オンラインバンキング」を挙げます。特に日本は他国と比べてオンラインバンキングが脆弱(ぜいじゃく)だそうです。
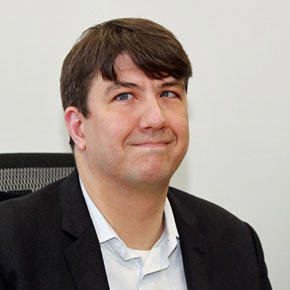 アーバーネットワークス セキュリティアーキテクト兼ASERTリサーチマネージャー マーク・アイゼンバルト氏
DDoS攻撃を仕掛ける人たちの意識にも変化が見られます。何らかの政治的な主張を通すために政府関係機関などをターゲットとする「ハクティビズム」なども依然としてあるものの、最近ではDDoS攻撃によってビジネスそのものをマヒさせ、「やめてほしければ金銭を支払え」という脅迫型攻撃が増えています。実際に、2015年にはセブン銀行、FXプライムbyGMOなどがビットコインの支払いを要求するグループからの攻撃にあったといわれています。このような攻撃は、金融機関のみならずオンライン上でサービスを提供している企業全てが対象となり得ます。
もう1つ、同氏は非常に興味深いデータをピックアップしました。2015年1月から2016年6月までの間にDDoS攻撃の攻撃元となった国別ランキングで日本は第3位なのです。「攻撃者にとって日本は非常にいいポジションにあります。例えば、2014年の香港民主化運動(雨傘革命)では、日本のWebサイトが不正アクセスされ、雨傘革命側の首謀団体側サーバを攻撃する踏み台にされました。インターネットのインフラが充実していて、攻撃用の踏み台を調達しやすいのです」
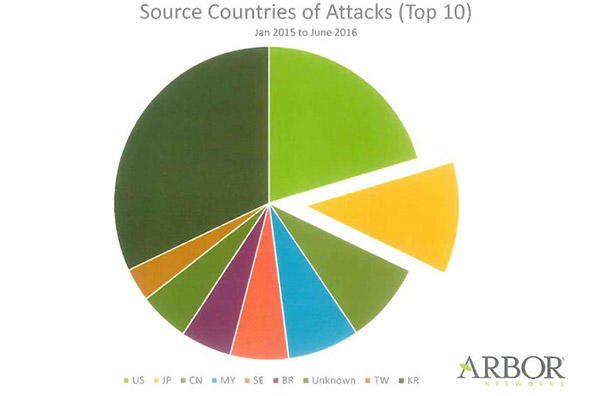 図2 DDoS攻撃の国別攻撃元ランキング(出典:アーバーネットワークス)
アイゼンバルト氏は、「日本企業のネットワークは、他国に比べてオープンで、脆弱です。その上、2020年には国際的な大型イベントが予定されていることから注目が集まっている状況で、攻撃対象となる脆弱性がより露出される結果になっています」と続けます。攻撃対象になるリスクを回避するためには、専門家の助けを借りて、日本をターゲットとする脅威の分析と可視化を行うべきだと提言します。
例えば、同社はGoogleと共同でリアルタイムにDDoS攻撃を可視化する「Digital Attack Map」を公開しています。このようなデータやナレッジを基に、インシデントに対応する体制を整え、先手を打てるようにしておきたいものです。
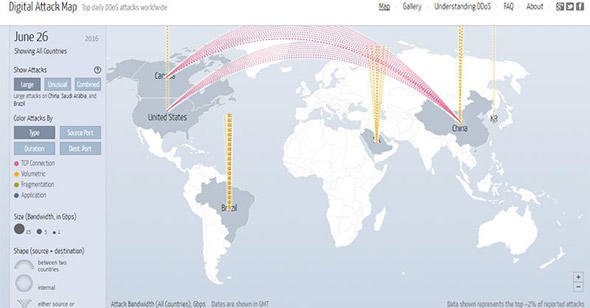 図3 Digital Attack Map
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティ最初の一歩
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー