




















セキュリティ強化塾
ルールとツールで守る、スマートデバイスのセキュリティ(3/5 ページ)
スマートデバイスの利点を十分活用するには「かじ取り型」BYODが理想
スマートデバイスには利便性と裏腹のリスクがあるというわけだが、そのリスクを承知の上で業務利用を図り、ワークスタイルを変革して業務効率や生産性を上げようと、多くの企業が取り組みを進めている。それが従業員の満足度やモチベーションにつながるという期待もある。
しかし全ての会社がリスクを正確に理解しているわけではなく、取り組み方にも違いがある。従業員の私物デバイスを業務に利用できるようにする「BYOD」は既に一般によく知られたキーワードだが、その理解もまだまちまちだ。図2に、JSSECがまとめたBYODの一般的理解の類型を掲げる。
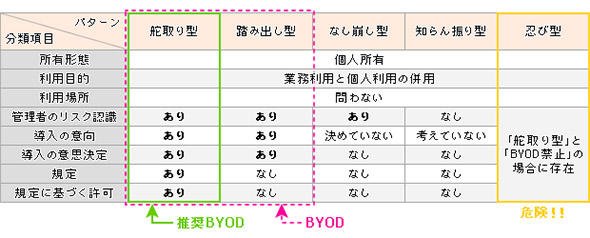 図2 個人端末の業務利用(BYOD)パターン(出典:日本スマートフォンセキュリティ協会)
スマートデバイスを業務利用する従業員がいても、BYODを実施しているとはいえないのがこの図の「知らん振り型」と「なし崩し型」だ。従業員が自発的に業務利用するのを黙認しているのがこれらの型。あえてリスクを無視する企業は管理責任を放棄していると言わざるを得ないが、まだリスク認識が浸透していない状態の企業も多いかもしれない。業務利用がされていることに正面から向き合い、リスクが正確に認識されればやがて「踏み出し型」に移行できるはずだ。
理想的なのが「かじ取り型」。会社として利用の意思決定を行い、規定を作り、利用申請を承認、許可する仕組みも構築しているのがこの型だ。そこに至る前の規定がまだ未整備な状態が踏み出し型で、この2つの型をBYODと呼ぶことができる。JSSECでは「BYODはリスクの認識をした上で、個人所有のスマートフォンの業務利用について組織として意思決定を行い、実際に業務を行うこと」と定義しているのだ。
これらの型のほかに「忍び型」があることに注意が必要だ。いわゆるシャドーITとも呼ばれる型で、利用禁止をルールとした企業でこっそり業務利用していたり、かじ取り型が定める利用規定に不自由を感じ、あえて規定に違反するような利用法をしたり、利用申請をせずに勝手に私物デバイスを業務利用したりしている場合が含まれる。これはあえて会社の管理を避け、個人の利便性を企業としてのセキュリティに優先させようという行為であり、情報漏えいリスクを会社がコントロールできないばかりでなく、従業員のモラル低下にもつながる危険な状態というべきだろう。
では、COBOやCOPEの場合はどうだろう。どちらも会社がデバイスを選定し、従業員に配布、デバイス管理はもちろん会社側で行うことになる。しかもデバイスのセキュリティ設定や必要アプリを標準化した状態で配布できるため安全性は高く、上のパターンのかじ取り型よりもガバナンスを効かせやすい。
だが一方でデバイスコストと管理コストを全部会社が背負うことになる。デバイスのライフサイクルが短いため、PCよりも陳腐化しやすく、短期間でのリプレースでコストがかさむことが指摘されている。一部部門の特定業務用途の場合には好適な場合があるが、一般用途では選び難い選択かもしれない。
スマートデバイス活用のコスト効果の視点からかじ取り型BYODが理想的な方法と言えそうだ。では、どのようにかじ取り型の運用にもっていけるだろうか。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
2
PostgreSQLより1.81倍高速? 開発者がSQLの実行を小型AIに丸投げしてみた結果:898th Lap
-
3
NTTドコモ、「正しく質問させる」をやめ、“聞き返すAI”で変える顧客対応
-
4
証券口座を狙う不正アクセス、光世証券が「パスキー」に切り替えた理由
-
5
資料作成が月32時間から4時間に トラコムが生成AIで「月28時間削減」した方法
-
6
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
7
小規模チームの勤怠管理をSlackで Assortがfreee連携、打刻や転記の手間を削減
-
8
AI同士が取引する時代、「相手は誰か」をどう確認する? GMOが信頼基盤を実証
-
9
あいち銀行が経理DXを本格化 LayerXと「請求書受領から振込まで」をつなぐ
-
10
AIに仕事を任せるほど、セキュリティは困難に? Akamaiが警鐘を鳴らす「AIのふるまい」
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー