




















国内大学の9割超が「なりすましメール」対策不足 企業の低水準と同レベル
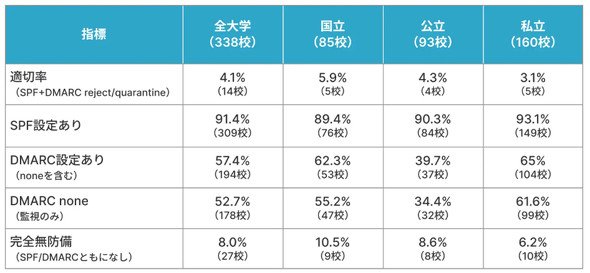
GMOブランドセキュリティが国内338大学を対象にメールセキュリティ設定の実態を調査した結果、なりすましメール対策に有効なSPFとDMARCを適切に設定していた大学は全体の4.1%にとどまった。
GMOブランドセキュリティが実施した調査によると、SPF(Sender Policy Framework)とDMARC(Domain-based Message Authentication, Reporting, and Conformance)のどちらもを有効な状態で設定していた大学は338校中14校で、割合は4.1%だった。国立、公立、私立のいずれも5%前後にとどまり、設置区分を問わずメールセキュリティ対策が十分に進んでいない状況が見えた。
大学ドメインの8%が「完全無防備」 なりすましリスクが深刻
同社は、2026年4月に公表した国内トップ50ブランド企業における適切設定率(4.8%)とほぼ同水準だった点にも触れ、日本国内では教育機関に限らずDMARCの本格運用が十分に進んでいない実態が見えた。
 SPFとDMARCを適切に設定している大学(出典:GMOブランドセキュリティのリリース)
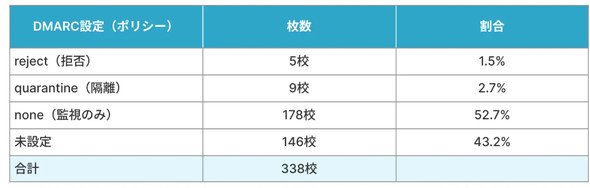
一方、SPFの導入率は91.4%と高水準だった。だが、DMARCでメールを遮断できる「p=reject」設定は1.5%、「p=quarantine」設定は2.7%にとどまった。DMARCを導入済みでも、多くの大学が「p=none」の監視モードにとどまっており、実効性のある対策まで踏み込めていないケースが目立つ。
 DMARCは「監視のみ」が大半。設定しても遮断できていない実態(出典:GMOブランドセキュリティのリリース)
また、SPFとDMARCの両方が未設定だった大学は27校あり、全体の8.0%を占めた。同社は、この状態では第三者による大学ドメインのなりすましが容易になり、学生や保護者、取引先を狙ったフィッシングメールに悪用されるリスクが高まると警告している。
文部科学省の学校数データを基に抽出した国内338大学の「.ac.jp」および「.jp」ドメインを対象に、Google Public DNSとCloudflare DNSを使って設定状況を確認した。適切設定の判定基準は、SPFが「v=spf1 -all」、DMARCが「p=reject」または「p=quarantine」となっていることとしている。
大学は学生や受験生や保護者から信頼を得ているだけに、ドメインが悪用された場合の影響は大きい。近ごろは教育機関を装ったフィッシングメールも増加しており、DMARCの「reject」設定への移行や継続的な監視体制の整備が求められそうだ。
Copyright © ITmedia, Inc. All Rights Reserved.


ニュースピックアップ
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー