企業におけるセキュリティ訓練の運用状況(後編)
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
サイバー攻撃の対策として「セキュリティ訓練」を実施しても、その結果を適切に生かせなければ効果は減少してしまう。では、一体どこに着目すれば価値のあるものに変えることが可能なのか。キーマンズネットの読者調査からそのポイントを考察する。
2026年9月末~10月にかけて、ヤマトホールディングスや佐川急便、「焼肉きんぐ」を運営する物語コーポレーションなど、国内の企業で不正アクセスや情報漏えいの被害が相次いで公表された。焼肉きんぐの公式アプリでは約1079万件の個人情報が漏えいし、物流大手でも不正アクセスが明らかになるなど、被害は多業種に及んでいる。
こうした脅威に備える上で、従業員へのセキュリティ教育や標的型メール訓練は重要な対策の一つだ。だが、訓練を実施するだけで、従業員の対応力や組織の防御力は高まるのだろうか。キーマンズネットが実施した企業調査「セキュリティ訓練運用に関する調査/2026年(実施期間:2026年9月25日~10月2日、回答件数:144件)」から、訓練の形骸化や効果測定、結果の活用に課題を抱える実態が見えてきた。
訓練結果を対策に生かせない企業も 効果測定は十分か?
初めに、訓練の効果をどのように確認しているかを聞いたところ「模擬メールの開封率・リンクのクリック率」(57.7%)、「受講完了率」(45.9%)、「テストや理解度チェックの点数」(45.0%)が上位に続いた(図1)。
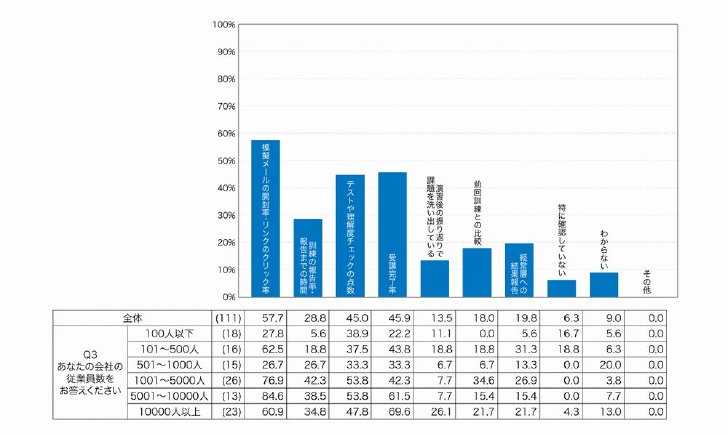 図1:セキュリティ訓練の効果をどのように確認しているか
セキュリティ訓練の結果を特に生かしている対策については、「次回の訓練内容に反映した」(23.4%)、「成績の低い部署・個人に追加教育を行った」(17.1%)、「インシデント対応手順やマニュアルを見直した」(12.6%)などは2割程度に留まり、「わからない」(21.6%)や「特に活かしていない」(13.5%)が35.1%と4割近くであった。
訓練の実施目的と運用実態がマッチしていないということなのだろう。訓練結果を対策に「特に生かしていない」「わからない」企業では、効果測定ができていなかったり、受講完了率のような訓練結果の手前部分を効果指標に設定したりしているケースが多い。
もちろん、効果指標として受講完了率や理解度チェックを設定する自体が悪いわけではない。しかし、受講率やクリック率だけでは、組織の対応力向上において十分ではない。
訓練の形骸化が課題 シナリオの更新も企業間格差が
実施しているセキュリティ訓練において想定する攻撃方法やシナリオなどを毎回変えているかを聞いたところ、「ある程度は変わっているが、パターンは限られている」(33.3%)、「最新の攻撃動向に合わせて、ときどき変えている」(26.1%)、「毎回異なる内容・手口に更新されている」(24.3%)と続き、「ほぼ毎回同じ内容の使いまわし」(6.3%)も少数ながら存在するという結果となった(図2)。
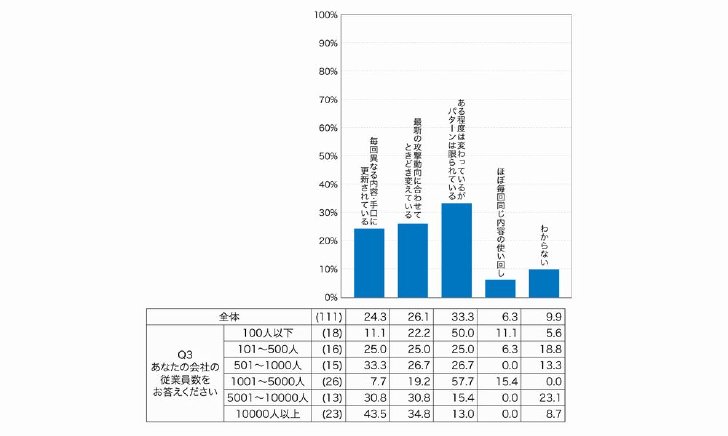 図2:訓練内容を毎回変えているか
従業員規模別では、5001人以上の大企業帯で6割から8割が「毎回」または「ときどき」内容を変えていると回答したのに対し、100人以下の中小企業帯は3割にとどまるなど、規模による温度差が大きい。業種別では「製造業」や「流通・サービス業」といった昨今サイバー攻撃の標的になりやすい業界で訓練の充実化が図られている様子だ。ただ前編でも触れたように、セキュリティ訓練に注力しているのは一部の業界や規模の企業帯だけであるというのも事実だ。
シナリオ更新頻度の低さは、訓練のマンネリ化につながってしまう。実際、セキュリティ訓練の実施について課題に感じていることを聞いた設問では、「従業員の関心が低い・形骸化している」(35.1%)が1位となっている(図3)。
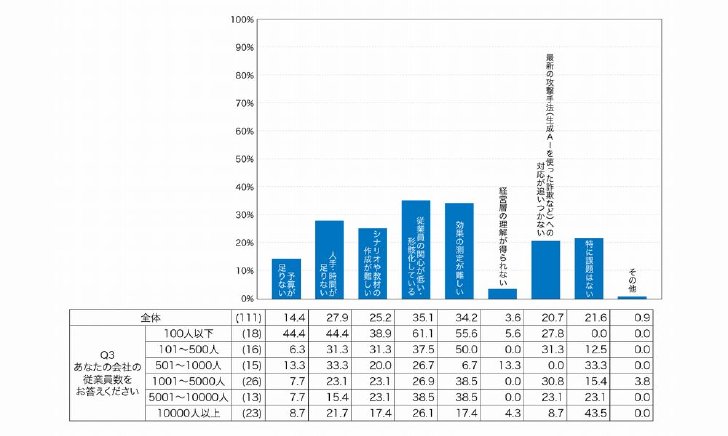 図3:セキュリティ訓練の実施について課題に感じていること
セキュリティ訓練について工夫していることや悩み、不満点などを聞いたフリーコメントにおいても、最も多かったのは「研修内容がマンネリ化し形骸化している」や「この日に来ると分かっているので引っ掛からない。抜き打ちでやればいいのにと思っている。提案もしているがやってくれない」「毎回同じような訓練メールになり訓練になっていない」といった、訓練の形骸化による実効性への懸念であった。
だが、最新の高度な手口に合わせ訓練シナリオをカスタマイズするためには、高い専門性と運用工数が必須となる。人手や時間といったコスト面が内容更新の壁となってしまっている。
人材・予算不足だけではない 訓練の実効性を高める運用とは
そして、セキュリティ訓練の効果を高めるにあたって重要なのが「効果測定」だ。一方で、訓練課題についての設問では「人手・時間が足りない」(27.9%)や「予算が足りない」(14.4%)を抑えて「効果の測定が難しい」(34.2%)が2位に挙がっており、企業にとって改善が難しい問題となっている。
では、いったいどうすればセキュリティ訓練の実効性を高める運用が可能となるのだろうか。
例えば、「模擬メールの開封率」が低下傾向にあり個人のリテラシーが改善されてきている段階であれば、次フェーズとして「訓練の報告率・報告までの時間」で組織として適切な初動対応、報告体制ができているかを確認することが考えられる。個人や組織の状況に合わせて訓練を設計・改善することが重要だ。訓練結果を追加教育や手順の見直し、次回の訓練に反映することも必要だろう。
そのほか、外部委託による運用負荷の軽減も挙げられる。セキュリティ訓練の企画・運用は外部委託か内製かという設問では、訓練の企画や運用を「全て内製」(36.9%)している企業が約4割と最多で、外部委託中心で運用しているのは2割に満たなかった(図4)。従来内製だった訓練を外部委託に置き換えることで、スピーディーかつ専門的な支援を受けられる。
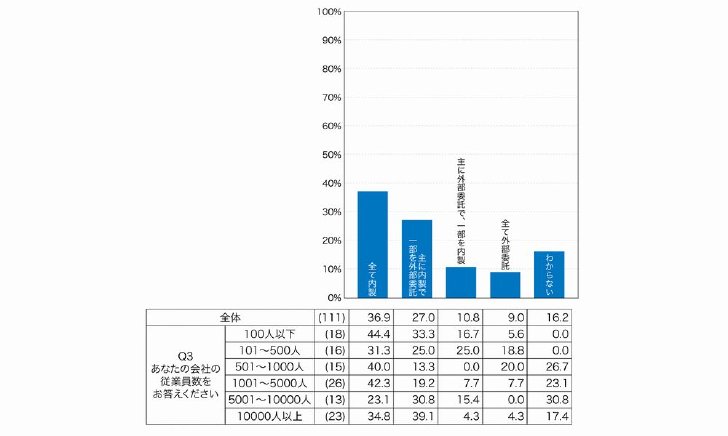 図4:セキュリティ訓練の企画・運用は外部委託か内製か
また、昨今は生成AIを活用したシナリオの自動バリエーション化によって訓練内容の個別化や工数削減を図る事例も出てきている。一方で、実現するための技術力や専門性の向上を工数としてとらえると、人材リソースに課題のある企業帯においては難しい場合もある。企業のリソースを勘案してどのような手段を取るべきか考えることが大切だ。
訓練の実施を目的化せず、結果を改善につなげる
そもそもセキュリティ訓練や演習の目的は、組織のインシデント発生リスクを下げて、それでも発生してしまった際の被害を最小化することだ。現状組織にあるリスクを可視化して個人のリテラシーを向上させることはもちろん、組織としての初動対応や報告体制の具体手順を根付かせることが必要となる。
ここまで見てきたように、セキュリティ訓練を「実施すること」自体が目的化してしまい、従業員の意識向上や組織としての初動対応や報告体制の構築になかなか結び付けられていない企業は多い。せっかく過半数で定期的に訓練が実施されているにもかかわらずだ。
だからこそ、自社が目指すべきセキュリティ環境の具体化と運用設計に着手し、いま一度施策を丁寧に計画・実行し、その評価や改善につなげるPDCAのサイクルを回すことが重要だ。それが、対策の実効性を高めることへの大きなきっかけとなるはずだ。
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
2
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
5
無料で国産生成AI「Sarashina」が利用可能に APIとチャット機能のベータ版を公開
-
6
企業向けAIは「大規模LLM」一択ではない Zohoが重視するコストとデータ保護
-
7
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
8
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
9
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
10
「AIのファクトチェック」を誰がする? 「AIのウソ」を検証する新サービスとは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー