




















企業におけるセキュリティ訓練の運用状況(前編)
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
昨今相次ぐサイバー攻撃で注目が高まっている「セキュリティ訓練」。実施頻度や訓練内容など、他社はどのように取り組んでいるのかと疑問に思う担当者は多いはずだ。キーマンズネットの読者調査からその実情を紹介する。
Market Research Futureが2026年9月に発表した「サイバーセキュリティトレーニング市場調査レポート」によると、市場は2025年の193億1000万ドルから2035年までに407億8000万ドルにまで成長すると予測されている。一方で、費用や手間の面から、セキュリティ訓練を十分に運用できていない企業も存在する。
キーマンズネットは「セキュリティ訓練運用に関する調査/2026年(実施期間:2026年9月25日~10月2日、回答件数:144件)」を実施し、国内企業におけるセキュリティ教育や訓練、演習の実施状況を分析した。
「セキュリティ訓練」やっていない企業はどのくらい?
過去1年間に実施したセキュリティ訓練を聞いたところ、「eラーニングによるセキュリティ教育」(61.8%)と「標的型メール訓練(偽の攻撃メールを送る訓練)」(54.9%)が過半数で、次点で「セキュリティ訓練は実施していない」(22.9%)が続いた(図1-1)。
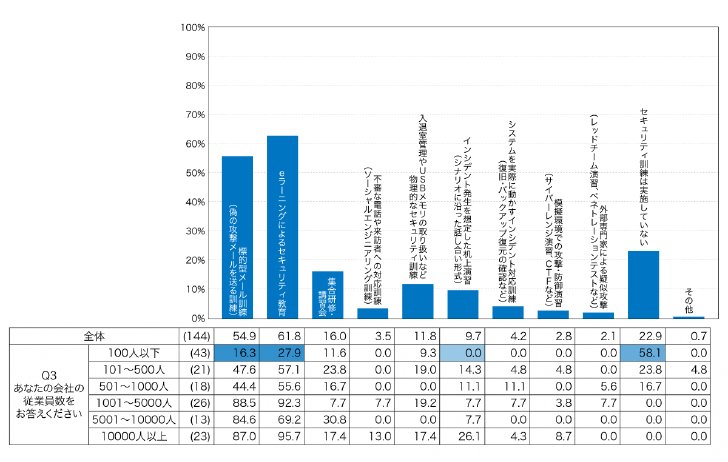 図1-1:過去1年間に勤務先で実施したセキュリティ教育・訓練・演習
従業員規模別に見ると、100人以下の中小企業は58.1%が「セキュリティ訓練は実施していない」と回答した。規模が小さくなるほどセキュリティ教育や訓練、演習への取り組みがなされていない現状が見えてきた。
反対に大企業やIT製品関連業は、規模や業態によるリスクの高さもあってか「インシデント発生を想定した机上演習(シナリオに沿った話し合い形式)」のような強度の高い訓練を実施している割合が高かった。
回答者がセキュリティ訓練にどのような立場で関わっているのか聞いたところ、大半が「受講者として参加しているのみ」(61.3%)で、「訓練の企画・運用の責任者」(10.8%)や「訓練の企画・運用の担当者」(9.0%)は全体の約2割だった。
一方、500人以下の中堅・中小企業は責任者が約3割、担当者が約1割とセキュリティ訓練の運用に関与する人が多い傾向が見られた。セキュリティ専門人材のリソースが不足しがちな中小企業は、担当者がIT領域の”何でも屋”としてセキュリティ訓練の企画や運用を任される場合が多いと推察される。
「半年~1年に1回」実施で「一般従業員」対象が約9割
セキュリティ訓練の実施頻度は「半年に1回程度」(33.3%)、「年1回程度」(29.7%)、「数カ月に1回程度」(26.1%)が全体の約9割を占め、おおむね半年から1年に1回程度で実施されているようだ(図2-1)。
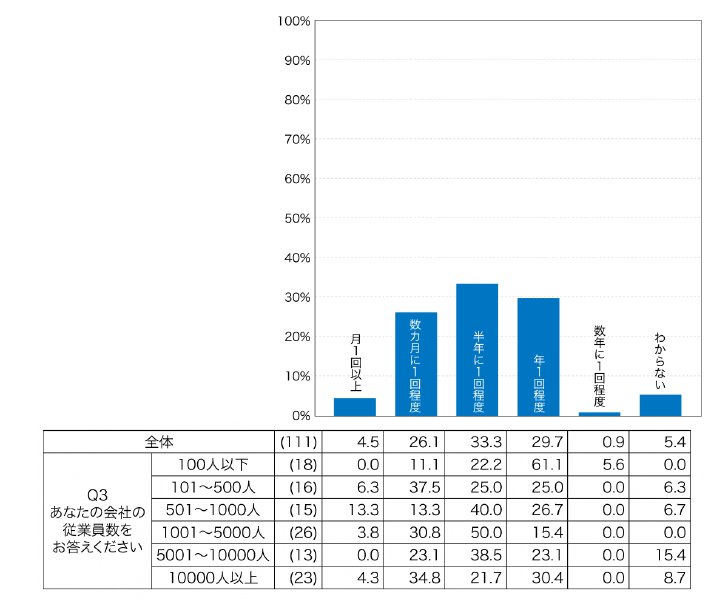 図2-1:セキュリティ訓練の実施頻度
意外にもこうした訓練の頻度や回数を明確に規定している法や制度は現状ない。ただ個人情報保護法やISMS(ISO 27001)、プライバシーマークの取得要件などで年1回以上の定期実施が定められている。企業としてコンプライアンス要件を満たすためにも、巧妙化するサイバー攻撃対策として年1回以上実施する企業が多いのだろう。
対象範囲は「一般従業員」(93.7%)、「管理職」(81.1%)、「新入社員・中途入社者」(69.4%)などだった。(図2-2)。
一方で、「派遣・委託先従業員」(57.7%)や別法人である「グループ会社従業員」(35.1%)に対しては、セキュリティ訓練の受講を強制できないジレンマも垣間見えた。
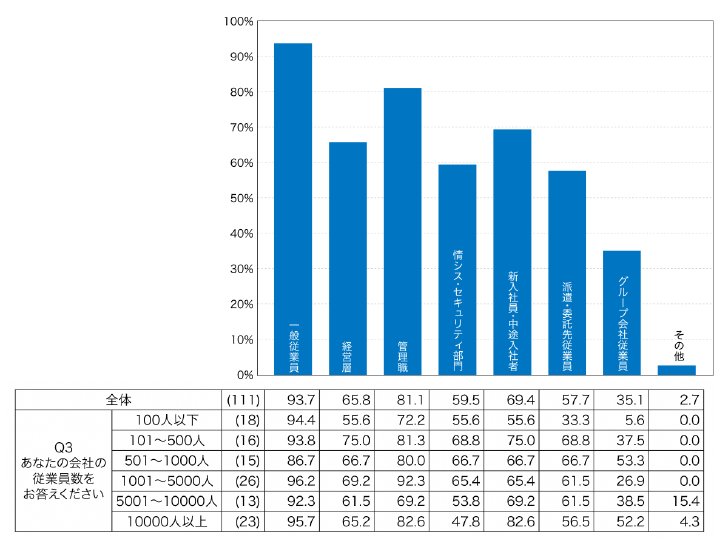 図2-2:セキュリティ訓練の対象範囲
近年は委託先やグループ会社、取引先から侵入するサプライチェーン攻撃が猛威を振るっており、こうした状況によって攻撃の踏み台にされるリスクがある。ただ、法律や契約、組織の縦割り構造やシステム構造、ID管理やコスト負担の問題などのさまざまな壁によって、自社と同等のセキュリティ強度を他社に求めるのは難しい。こうした実情が企業を取り巻く課題になっている。
セキュリティ訓練「未実施」の理由はリソース不足にあり
全体の約2割を占める「過去1年間にセキュリティ教育・訓練・演習を実施していない」と回答した人にその理由を聞いたところ「予算がない」(51.5%)、「担当者の人手・時間がない」(48.5%)、「何から始めればよいかわからない」(30.3%)との回答が多かった(図3)。こうした回答は100人以下の中小企業に多い傾向があった。100人以下の中小企業は、冒頭でも触れた通り約6割が「過去1年間に訓練を実施していない」と回答している。
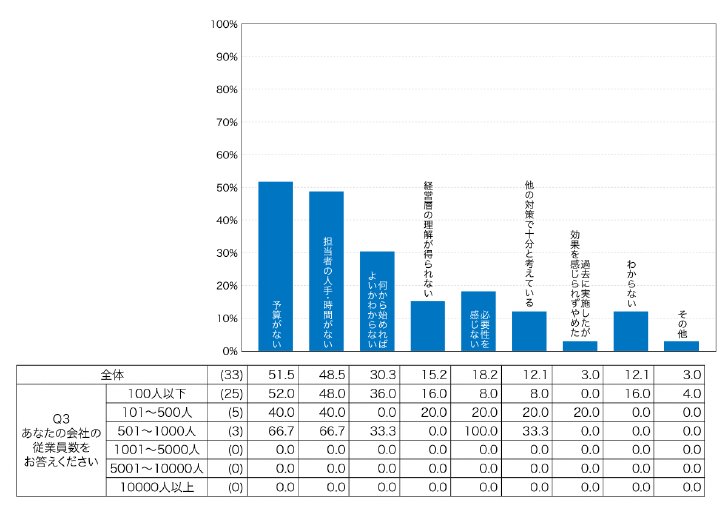 図3:セキュリティ訓練を実施しない理由
こうした背景から、未実施企業の課題はリソース不足にあると考えられる。専任のセキュリティ担当者を配置できる中小企業は少なく、セキュリティ対策のほとんどをIT担当者やバックオフィス担当者が兼任している。
2026年9月公開のキーマンズネットの記事「現役情シスに聞いた「忙しすぎる理由」 やりたいけど手が回らない仕事とは? 228人調査」では、中小企業の約7割が社内のPCやネットワーク、SaaS、セキュリティなどを管理する情シス業務を2人以下の体制で行っていると回答していた。「情シスのリソース不足が原因で、本来は対応したいものの着手できていない業務」の2位には「セキュリティ対策や監視、インシデント対応」が挙がっていた。
もちろん、リソース不足の中小企業だからといってサプライチェーン攻撃やランサムウェア、フィッシング被害、情報漏えいなどのリスクが高い状況を放置しておくことが許されるわけではない。例えば、IPA(情報処理推進機構)の「中小企業向け情報セキュリティ対策ガイドライン」や内閣サイバーセキュリティセンター(NISC)の「インターネットの安全・安心ハンドブック」、MOTEX社の「サイバーセキュリティハンドブック」などの無償教材を従業員の教育フローに組み込むことで段階的に教育・訓練・演習体制を整備できる。
現在セキュリティ訓練を実施していない企業については、昨今報じられるセキュリティ事故や事件などさまざまなリスクを鑑み、教育コストや負担を最小限に抑えながら少しずつでも運用をスタートすることを推奨する。
以上、前編では企業におけるセキュリティ教育・訓練・演習の実施状況を取り上げた。大半の企業は過去1年間に何らかの訓練を実施している。ただし、訓練は結果を正しく振り返り、改善につなげなければ意味がない。後編では実施施策をさらに深堀りしセキュリティ訓練の課題や今後について考察する。
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
2
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
3
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
-
4
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
5
SlackやTeamsで「辞めそうな社員」が分かる? 退職予兆を探るAI登場
-
6
AIの“それらしい答え”、そのまま出していませんか――誤り・著作権・見えない指示への備え
-
7
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
-
8
「閉じた環境」で生成AIをどう使うか 大分市が「庁内だけで使える環境」を構築
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー