




















AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
サイバー攻撃の手法が日々進化する中、AIが自律的に目標を達成する「Agentic AI」の悪用が始まっている。これまで侵入に数週間を要していたものが、数時間で完了する事例も確認されている。脅威の現状と攻撃の特徴、企業が移行すべき防御運用の在り方を解説する。
AIが自律的に目標を達成するAgentic AI(AIエージェント)の悪用により、サイバー攻撃の脅威が大きく高まりつつある。Agentic AIを用いた攻撃事例も報告され始めている。
Agentic AIとは、人が逐一指示を出さなくても、AIが最終的な目標を理解し、達成までの手順を自ら考えて逐次修正しながら実行する「自律型のAIシステム」だ。これを悪用した攻撃は、従来数週間かかっていた侵入行為をわずか数時間に短縮するなど、攻撃の自律化とスピード化を急速に推し進めている。
ヒートウェーブが運営するサイバーセキュリティ教育「セキュ塾」の面和毅氏の解説を基に、Agentic AIによって加速するランサムウェア攻撃への備えや、これからの企業防御に求められる運用を考える。
Agentic AIを利用したランサムウェア攻撃の初観測 その脅威とは
Agentic AIによるサイバー攻撃の脅威は、すでに現実のものとなっている。2026年7月、クラウドセキュリティプラットフォームを提供するSysdigの脅威調査チーム(TRT)は、Agentic AIを用いた自律型のランサムウェア攻撃として初の確認例とされる「JADEPUFFER」を観測した。
この攻撃において、Sysdig TRTは短期間で600を超える多様なペイロード(攻撃を実行するための不正なコードやコマンド)を観測した。最大の特徴は、攻撃に使われたシステムに備わる自己修復能力だ。ログインに失敗すると原因を自律的に分析し、わずか31秒でペイロードを修正。即座に次の攻撃へと切り替えた。
攻撃は2つのフェーズに分かれていた。まずAIアプリケーション構築ツール「Langflow」の脆弱(ぜいじゃく)性(CVE-2025-3248)を悪用して同ツールが稼働するサーバを乗っ取り、企業システム内部への踏み台を構築した。そこを起点にして、システムの設定情報を一元管理する「Alibaba Nacos」のサーバを乗っ取り、データベース「MySQL」の暗号化やデータ破壊を自律的に実行している。
「JADEPUFFERは、作戦の立案や標的の指示、遠隔操作を受けて攻撃の司令塔となるC2サーバ(Command and Control Server)サーバの構築やAIツールのサブスクリプション契約といったインフラ準備にはまだ人が関与していますが、攻撃の指揮はAIが自律的に行っています。侵入にとどまらず、破壊や脅迫まで一連の攻撃として実行する点が、大きな脅威となっています」(面氏)
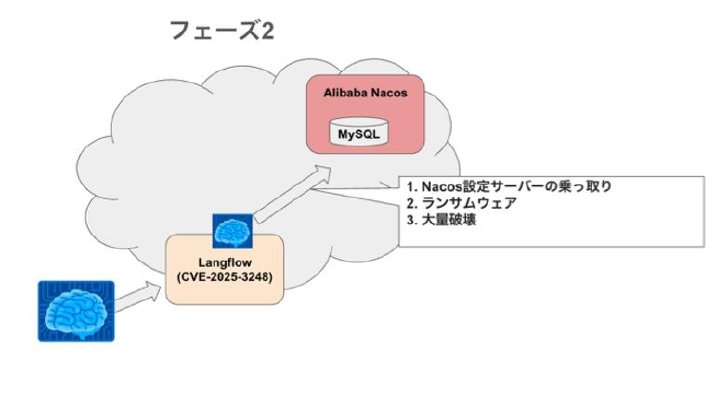 図1:JADEPUFFERの攻撃フローにおけるフェーズ2(出典:面氏講演資料)
AIは支援ツールから“自律化”へ Agentic AIで進化するサイバー攻撃の正体
実際のところ、AIがサイバー攻撃に利用されるようになったのはつい最近のことではない。2025年以前より、攻撃者は各フェーズでAIを“支援ツール”として活用してきた。ベライゾンが実施した調査(「2026 Data Breach Investigations Report/2026年」)によれば、攻撃者はフィッシングやエクスプロイトの開発、認証情報の悪用など、あらゆる段階でAIを取り入れている。
具体的なツールとしては、フィッシングページの設計からスクレイピング、説得力のある文章作成などの機能を月額数百ドルで利用できる「FraudGPT」や、企業のCEOなど信頼できる人物を模倣したメッセージを生成する「WormGPT4」、身代金の要求文やデータ持ち出し用のスクリプトを作成する「KawaiiGPT」などが存在し、攻撃者の間で利用されてきた。
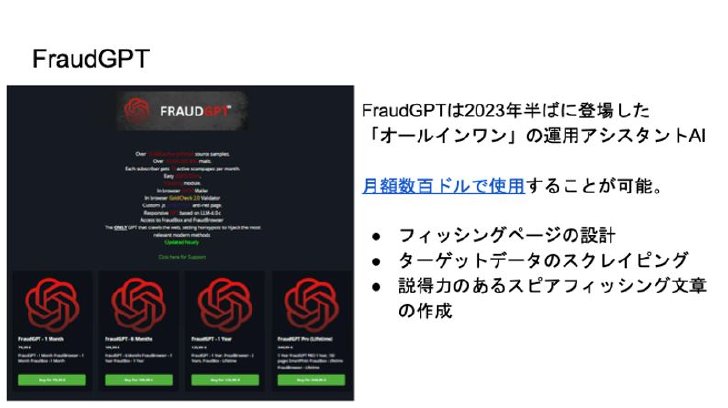 図2:ダークWebで提供されるオールインワンの犯罪支援AI「FraudGPT」(出典:面氏講演資料)
だが、これらのツールはあくまでも攻撃の質を高めるためのものだった。実際、AIの利用が拡大したからといって、フィッシングメールの送信件数が劇的に増えたわけではない。ツールから得た出力を次の攻撃につなげる一連のオーケストレーション(指揮・統合)は、依然として人が担っていた。
状況が大きく変化したのは2026年以降だ。攻撃の主体が人からAIへと移り、Agentic AIがサイバー攻撃に組み込まれるようになった。では、その変化により、サイバー攻撃はどのような形に進化したのだろうか。
トレンドマイクロの資料(「サイバー犯罪の次の段階:エージェント型AIと自律型犯罪オペレーションへの移行」)によれば、Agentic AIを用いた自律型攻撃は3階層のアーキテクチャで構成される。
最下層の「データ層」には盗まれた認証情報や過去の成功事例が蓄積され、中間の「オーケストレーション層」ではAIが攻撃プランナーとして“脳”の役割を果たす。そして、最上層の「エージェント層」には、フィッシングや偵察、ペイロード展開など特定のタスクに特化した犯罪エージェントが配置される。
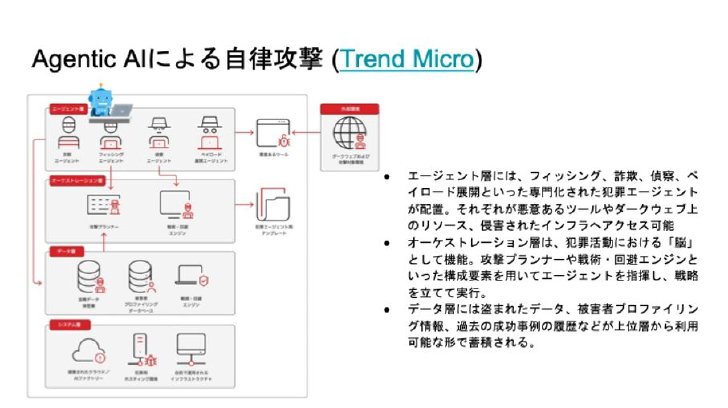 図3:トレンドマイクロが示す、Agentic AIによる自律型攻撃のアーキテクチャ(出典:面氏講演資料)
このアーキテクチャにより、オーケストレーション層のAIが状況を判断しながら各エージェントにタスクを割り振り、取得した結果を基にして次の攻撃を自律的に展開していく。人の介在を必要としない連続的な攻撃プロセスの自動化が、Agentic AIによるサイバー攻撃の脅威の本質だ。
増え続けるランサムウェア被害と攻撃の3フェーズ
現在のランサムウェア攻撃は、マルウェアを感染させてデータを暗号化するだけのものではない。NCSC(ニュージーランド国立サイバーセキュリティセンター、旧CERT NZ)の資料によると、攻撃は「Initial Access(初期侵入)」「Consolidation and Preparation(横展開・準備)」「Impact on Target(暗号化・データ窃取などの実行)」の3つのフェーズで進む。
つまり、標的への侵入から内部での足場固め、最終的なデータの暗号化や窃取まで、複数の段階を経て攻撃が進行する。
最初の足掛かりとなる初期侵入では、VPN機器などの脆弱性を突く攻撃コード(エクスプロイト)や、ダークWebで安価に売買される認証情報などが悪用される。
侵入を果たした攻撃者は、ネットワーク内部で権限を昇格させながらラテラルムーブメント(横展開)を進め、最終的にデータの窃取や暗号化を実行する。この一連のプロセスにおいて、攻撃者が暗号化の前にバックアップの破壊を試みる点には注意が必要だ。
「暗号化の前にバックアップを破壊するのは、復旧されると脅迫の圧力がかけられなくなるためです。暗号化に気づいた時点では、すでにデータの窃取やバックアップ破壊が完了しており、手遅れなのです」と面氏は説明する。
複数Agentic AIの並列連携による圧倒的な攻撃スピード
Agentic AIによる自律化により、攻撃に要する時間も短縮されつつある。2026年9月、パロアルトネットワークスの脅威インテリジェンスチーム「Unit 42」は、人とAgentic AIのハイブリッドによるエンタープライズ環境への侵入事案を報告した。厳密にはランサムウェア攻撃ではないが、AIの並列稼働がもたらす脅威を如実に示すインシデントだ。
このインシデントでは、人が全体の司令塔となり、役割が異なる5つの専用Agentic AIを並列稼働させた。インターネットに公開されているシステムを調査して攻撃の糸口を洗い出す「偵察エージェント」と、脆弱性を突く「エクスプロイト開発エージェント」、パスワードやアクセス権限を盗み出す「認証情報エージェント」、クラウドや開発環境などへ侵入範囲を広げる「専用ピボットエージェント」、そして攻撃対象のセキュリティ状況を分析してレポート化する「ドキュメント作成エージェント」だ。
このインシデントでは、80ページにも及ぶシステム監査レポートなど、Agentic AIの活動をにおわせる痕跡が残されていた。複数のAgentic AIを並列連携させることで、これまで数週間から数カ月を要していた攻撃が、わずか10時間未満で完了した。
攻撃の中身はこれまでと同じ。徹底すべき防御の基本方針
これらのインシデントを踏まえて、面氏はAI時代のサイバー攻撃環境を次のように総括する。
「2026年はAgentic AIが攻撃開始以降の操作を自律的に行える段階に入りました。たとえ攻撃者のスキルレベルが低くても、攻撃そのものはAIにより平均レベル以上で実行されるということです。攻撃に要する時間も数週間から数時間程度に短縮されるため、攻撃の件数が増えることは確実です」(面氏)
例えば、設定ミスで露出したバックアップファイルから自律的に認証情報を抽出し、SSHログインを実行するといったAgentic AIの簡易版とでも呼ぶべき攻撃スクリプトであれば、高い技術力を持たない者でも容易に作成できる環境が整いつつある。
ただし、「攻撃のスピードと量はかつてないレベルに達しているものの、実は攻撃の中身自体は変わっておらず、AIにより作業の自動化が行われているだけです」と面氏は指摘する。
つまり、システム全体のセキュリティ維持を目的とした最小権限の原則の適用やEDRの導入、IT資産の厳密なインベントリ管理、多要素認証の積極利用といった防御の基本方針は従来と変わらないということだ。その上で、攻撃の圧倒的なスピードに対抗するには、防御側も運用の在り方を根本から変える必要があるという。
人手による対応は限界。防御側もAI/ツール活用が必須に
それでは、具体的にどう変えるべきか。面氏は、人手による確認や判断から脱却し、AIや専用ツールを積極的に活用した運用へとシフトすることが重要だという。その必要性は、新たに公開される脆弱性の件数を見れば明らかだ。
面氏が公開情報を基に独自に集計したところによれば、新たに公開される脆弱性の件数はAIの普及に伴って爆発的に増えており、2026年8月には1カ月で1万2000件を突破した。1日当たりに換算すると500~600件に上る。これら全てを人手で確認し、自社システムで使用している機器やソフトウェアとの関連性を調べ上げ、パッチ適用の優先順位を判断することは不可能だ。
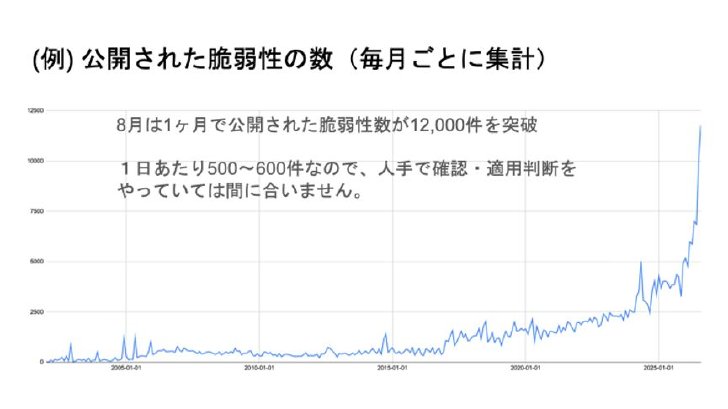 図4:発見/公開される脆弱性数の月次推移。直近で爆発的に件数が増加していることがわかる(出典:面氏講演資料)
「対策の基本方針は変わりませんが、攻撃者がAIを駆使して圧倒的なスピードで迫ってくる以上、もはや人手による対応は限界を迎えています。防御側もAIや専用のセキュリティ製品を積極的に活用し、運用の自動化を図って対抗していく必要があります」(面氏)
本稿は、2026年9月14日に開催されたオンラインセミナー「AIエージェント+ランサムウェア攻撃 -攻撃は『自動化』から『自律化』へ。企業はどう備えるべきか-」(主催:ヒートウェーブ)における内容を基に、編集部で再構成した。
Copyright © ITmedia, Inc. All Rights Reserved.


事例で学ぶ! 業務改善のヒント
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
ロッテ、「経費の全件チェック」をやめて処理を50%削減 プロセスを担当者に聞いた
-
2
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
3
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
4
山梨県が「自治体ごとに違う」をなくす 県と全27市町村で電子契約を共通化
-
5
マネーフォワード、2800人の情報をNotionに集約 「AIに聞けば分かる」環境へ
-
6
SlackやTeamsで「辞めそうな社員」が分かる? 退職予兆を探るAI登場
-
7
電通、20万件超の会計承認をGeminiでAI化 精度99%でもAIだけに任せなかった理由
-
8
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
9
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
10
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー