セキュリティ最初の一歩
実際に成功した攻撃の85%はよく知られた脆弱性のトップ10を悪用(1/2 ページ)
ベライゾンが約10万件のインシデントを分析した調査報告書を発表。攻撃の85%は、長年にわたってよく知られている脆弱性を悪用したものだった。
「サイバー攻撃は未知の脆弱性(ぜいじゃくせい)を突いた『ゼロデイ攻撃』が多いというのは誤解です。(2015年中に実際に成功した)攻撃の85%はよく知られている脆弱性のトップ10を悪用しています。つまり、正しくパッチを当てていれば攻撃のほとんどは防げたのです」
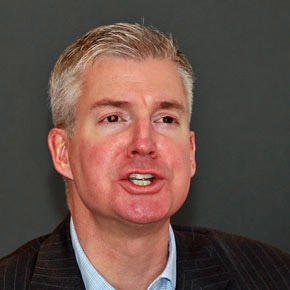 ベライゾン・エンタープライズソリューションズ グローバルセキュリティサービス/RISKチーム マネージングディレクター ブライアン・サーティン氏
ベライゾンのインシデント対応部門「RISK(Research Investigation Solution Knowledge)」でマネージングディレクターを務めるブライアン・サーティン氏は、2015年に発生したさまざまなセキュリティインシデントの分析結果をこのようにまとめました。
同社は、「データ漏洩/侵害調査報告書(DBIR)」を毎年発行しています。2015年度版では、世界82カ国を対象として2015年に発生した10万件以上のセキュリティインシデントと2260件以上のデータ侵害情報をまとめました。現在、日本語版は要約版となっていますが7月中にも完全版が公開される予定です。
高度化する攻撃、不足するセキュリティの人材と予算
サーティン氏はまず、「どのような企業であってもサイバー攻撃の対象となり得ます。これまで被害が多かったのは金融業や小売業ですが、この傾向は変わりました。今回の報告書では公的機関が最多です。このほか、製造業や公益事業、交通運輸といった社会インフラも狙われています」と言います。この背景として「攻撃者の動機の変化」を挙げ、データ漏えいの89%は金銭目的かスパイ目的だと分析します。
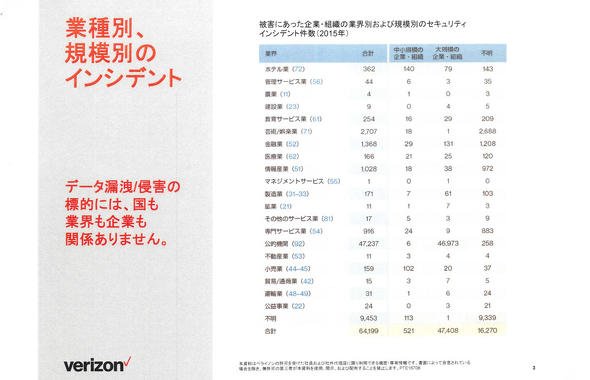 図1 被害にあった企業・組織の業界別および規模別のセキュリティインシデント件数(2015年)(出典:ベライゾンジャパン)
「攻撃は多様になり、攻撃者の数も増加傾向です。攻撃のカテゴリーが異なれば、誰が攻撃しているのか、どこから攻撃されているのか、どんなツールや手口が使われているのか、その全てが異なります。では防御側はどうでしょうか。セキュリティを担当する人員の数、予算が増加しているかといえば、そんなことはない。これでは対抗できません」(同氏)
例えば、ハクティビスト(主に社会的、政治的な主義主張のためにサイバー攻撃を行う)による攻撃は複雑性や高度さが増しています。シリアの水道局を狙った攻撃では、利用者が水道の使用量を確認したり、支払いを行ったりするWebプラットフォームに脆弱性があり、クレジットカード情報などが個人情報が漏えいしていました。
しかし問題はこれだけではありませんでした。ベライゾンが調査に入る数カ月前から、バルブやダクトの稼働状況に承認されていない不自然な動きがあることが把握されていました。調べてみると課金用プラットフォームで使っているデータベースが、バルブやダクトなどを制御するシステムと同じメインフレーム上で稼働していたため、水道システムにも侵入を許していたのです。攻撃者は、水道に必要以上の塩素を投入したり、下水を水道に混入させたりすることもできたといいます。つまり、単なる金銭目的だけでなく、被害にあった組織が事業継続できないようなダメージを与えることもできたわけです。
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティ最初の一歩
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
コードを直さず速くする、ズルい「Python高速化テク」と開発現場のウラ話
-
2
「パッチは検証後に適用」は命取り 日本ハッカー協会が教える大情報漏えい時代の極意
-
3
王者から転落した「Internet Explorer」 “便利すぎたブラウザ”の栄枯盛衰
-
4
デキるプログラマーほど「AI任せ」を嫌う、エージェント型開発のちょっと怖い話:904th Lap
-
5
AIシステムで月3000万円のコスト削減 成果は「業務の選び方」で9割決まる
-
6
無印良品、So-net、ロート製薬の情報漏えい 結局、各社で何があったのか?
-
7
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
8
GPT-6モデルはAstra、Sol、それともLuna? OpenAIが教える、Codex爆速開発の鉄則
-
9
なぜ「ランサムウェア被害」の7割は中小企業なのか サイバー攻撃に備える3つの要素
-
10
コクヨが開発部門の「資料散乱」をAIでゼロに 「Notion」をどう使ったか?
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー