




















企業を悩ます「セキュリティ担当者の不在」、2019年はどうなる?(1/3 ページ)
キーマンズネット会員1541人を対象に「勤務先のセキュリティ対策状況」を調査した。働き方の多様化が求められる中でセキュリティ上の課題はどこにあるのか。対策製品の導入意向に変化はあったのか。
2019年に注目すべきITトレンドは何だろうか。キーマンズネット編集部では「セキュリティ対策」「SaaS」「RPA」「改元対策」「EoS対策」「働き方改革」「AI」の7つのトピックスを抽出し、「IT活用状況調査」(有効回答数1541件、実施期間:2018年11月26日~12月21日)を行った。企業における2019年のIT投資意向と併せて調査結果を全8回でお届けする。
第1回のテーマは「セキュリティ対策」だ。
調査サマリー
- 2018年にセキュリティ脅威に遭遇した人は21.3%、前年調査から6.1ポイント減
- セキュリティの課題は「担当者の不在」が深刻化
- 導入済みセキュリティ製品のトップ3は変わらず、EDRが10%に近づく
「セキュリティ被害に遭った」が減少、内訳は?
2018年に発生したセキュリティ事故を振り返ろう。1月には仮想通貨交換所に対して複数回の不正アクセスが行われ、時価にして580億円相当の仮想通貨が引き出されるという事件があった。宅配便業者など実在する企業をかたって偽サイトに誘導するフィッシング攻撃、社内メールや取引先とのメールをコピーした偽メールで企業から金銭を詐取しようとするビジネスメール詐欺なども記憶に新しい。攻撃は一般企業だけでなく、官公庁や病院、教育機関なども対象とされた。
キーマンズネット会員のセキュリティ被害状況はどうだったろうか。「この1年で、何らかのセキュリティ被害に遭った、もしくは水際で食い止めたような経験」の有無を尋ねた。回答の多い順に「被害には遭ってない」(61.1%)、「分からない」(17.6%)、「被害を水際で食い止めた」(16.1%)、「被害に遭った」(5.2%)となった。
何らかのセキュリティ被害に遭遇した人は21.3%で、2017年調査と比べてると6.1ポイント減となった。ただし、「被害に遭った」と答えた人が4.7ポイント減となる一方で「分からない」と答えた人が7.0ポイント増となったことは、攻撃の巧妙化が進み、実際の被害に気付けていない可能性があることを否定できない。
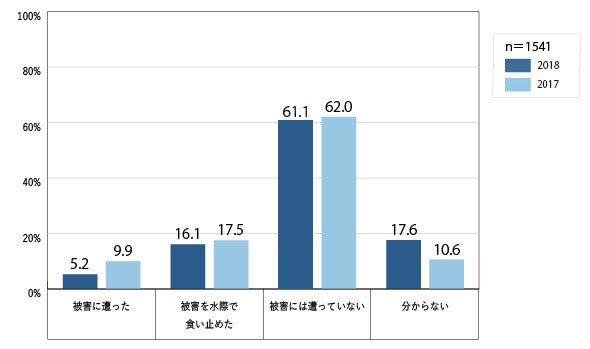 何らかのセキュリティ被害に遭った、もしくは水際で食い止めたような経験(n=1541)
「被害に遭った」と回答した80人を対象に、その内容を尋ねた。最も多かったのは「外部からのサイバー攻撃」(75.6%)で、「内部の人為的なミスによる被害」(32.5%)、「内部犯行による被害」(12.5%)と続く。自由回答を見ると「外部からのリモート操作」や「PC紛失、盗難」が挙げられた。
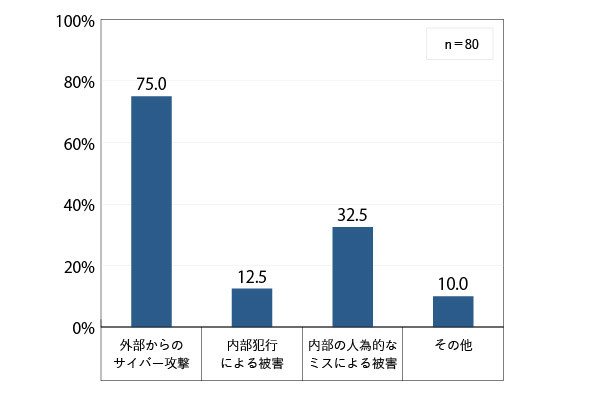 遭遇したセキュリティ被害の内容(n=80、複数回答)
Copyright © ITmedia, Inc. All Rights Reserved.


7つのITトピックス 2019
2019年のIT戦略を占う。注目のテーマ別にキーマンズネット会員1541人を対象にT投資意向や課題を調査した。何を課題に、どんな対策を検討しているかを浮き彫りにする。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
ロッテ、「経費の全件チェック」をやめて処理を50%削減 プロセスを担当者に聞いた
-
2
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
3
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
4
マネーフォワード、2800人の情報をNotionに集約 「AIに聞けば分かる」環境へ
-
5
山梨県が「自治体ごとに違う」をなくす 県と全27市町村で電子契約を共通化
-
6
SlackやTeamsで「辞めそうな社員」が分かる? 退職予兆を探るAI登場
-
7
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
8
電通、20万件超の会計承認をGeminiでAI化 精度99%でもAIだけに任せなかった理由
-
9
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
10
離職率16.2%から6.7%へ 筑波記念病院がAIで見つけた「職場の見えない課題」
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー