




















セキュリティ強化塾
マイナンバー開始前に必読、内部からの情報漏えい対策(1/5 ページ)
絶対に漏えいしてはいけない従業員、その家族、取引先、株主のマイナンバー情報。ではどうやって対応すべきか。対策の要所を徹底解説する。
2016年1月から実施されるマイナンバー制度への準備は万端だろうか。マイナンバーが含まれた個人情報は「特定個人情報」として従来の個人情報保護法よりも厳しい情報管理が求められる。総務部門や人事部門、経営企画部門などが対応の中心となるとはいえ、IT部門は各関連部門と十分な連携をとりながら対応を支援する必要がある。
また、特に取得したマイナンバーの安全な保管、利用管理、適切なタイミングでの廃棄といった部分は、IT部門が主導したシステムづくりや運用法の確立が求められる。絶対漏えいしてはいけない従業員、その家族、取引先、株主のマイナンバーを保護するために、今回は、特にセキュリティに注目したマイナンバー法などのポイントとIT部門の対応を考えてみよう。
罰則が強化され、従来とは異なる保護対策が求められるマイナンバー
2015年10月以降、市町村から個人にマイナンバー(個人番号)の通知、国税局から法人番号の通知が行われる。それら番号は2016年1月から、税金と社会保障(年金、雇用保険、健康保険その他)、災害対策に関わる当局への提出書類への記載が求められる。
IT部門にとって重要なのは、マイナンバーは役所などへ提出する書類への記載以外には原則として一切利用してはならないという点だ。個人番号にひも付けられる情報は全て「特定個人情報」と呼ばれ、個人番号が記入されたファイルは全て「特定個人情報ファイル」とみなされる。
特定個人情報、特定個人情報ファイルは、ともに目的外の利用が厳しく制限されている。例えばマイナンバーを社員番号がわりに使うことは論外、提出書類関連事務に必要な範囲以外では個人番号が記載されたファイルを作成してもいけない。もちろん、契約したマイナンバー取扱い委託先以外に漏えいすることがあってはならない。
個人情報保護法による「個人情報」の保護以上に厳格な管理が求められているわけで、その一端はマイナンバー法による罰則規定に見られる。
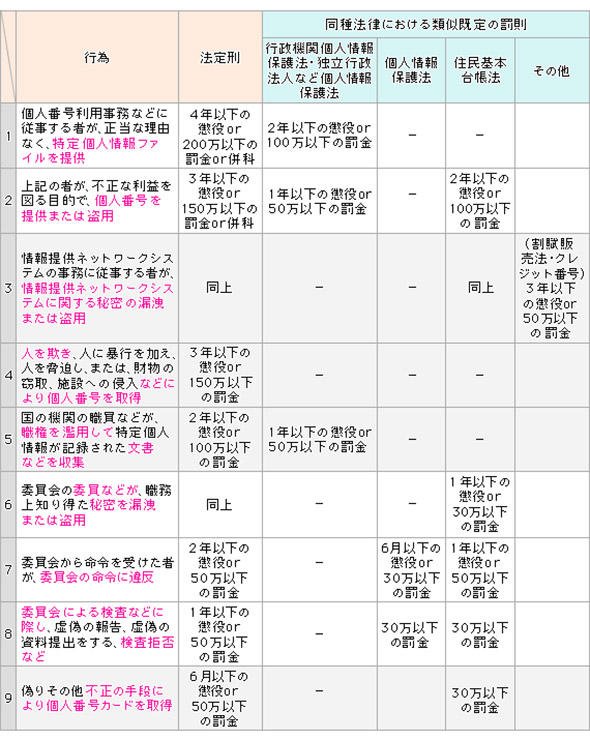 表1 マイナンバー制度で強化された罰則(出典:内閣府「マイナンバー概要資料」)
表中の1~3のような行為が行われるのを防ぐために、IT部門の役割は重要だ。内部の関係者によるマイナンバーの目的外利用、あるいは意図しようとしまいと外部への持ち出し、漏えいはあってはならない。
マイナンバー法では「安全管理措置」として「特定個人情報等の漏えい、滅失又は毀損の防止等、特定個人情報等の管理のために、必要かつ適切な安全管理措置を講じなければならない」「従業者に特定個人情報等を取り扱わせるに当たっては、特定個人情報等の安全管理措置が適切に講じられるよう、当該従業者に対する必要かつ適切な監督を行わなければならない」と記載されている。
IT部門が中心的な役割を果たすのはこの安全管理措置の部分となろう。以下では、マイナンバー制度対応をどのようなスケジュールで行うか、IT部門としてどのような安全管理措置が可能かについて考えてみる。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
2
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
5
企業向けAIは「大規模LLM」一択ではない Zohoが重視するコストとデータ保護
-
6
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
7
無料で国産生成AI「Sarashina」が利用可能に APIとチャット機能のベータ版を公開
-
8
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
9
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
10
「AIのファクトチェック」を誰がする? 「AIのウソ」を検証する新サービスとは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー