




















セキュリティ最初の一歩
旅行代理店を襲ったマルウェア「PlugX」の手法と対策(2/3 ページ)
PlugXをデモンストレーション
PlugXは、ユーザーインタフェースが中国語であることからセキュリティの専門家は「中国製」である可能性が高いとみています。また、攻撃元となるC&C(コマント&コントロール)サーバは日本国内のサーバが悪用されているケースもあるものの、元をたどると中国に行きつくともいいます。このように「中国において大規模攻撃を組織的に展開できること」から国家的な関与があるのではないかと本城氏は予想します。
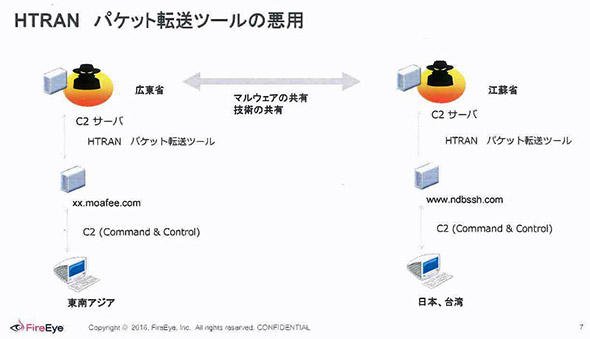 パケット転送ツールの悪用(出典:ファイア・アイ)
PlugXには幾つかのバリエーションが確認されていますが、今回、本城氏がデモを行ったのは「たまたまセキュリティ研究者が入手に成功したもの」の1つで、実際にi.JTBを攻撃したものと同一ではありません。しかし、感染するとPCの登録情報の窃取、実行中のプロセスの確認、ファイルのアップロードとダウンロード、コマンドプロンプトの任意実行、レジストリ操作などがGUIベースのツールで実行できます。ここまでツール化されていれば、攻撃は手順書さえあれば専門的な知識がなくてもできそうです。
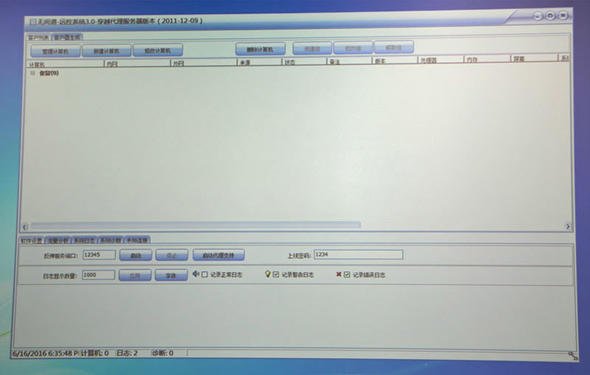 PlugXの基本画面(出典:ファイア・アイ)
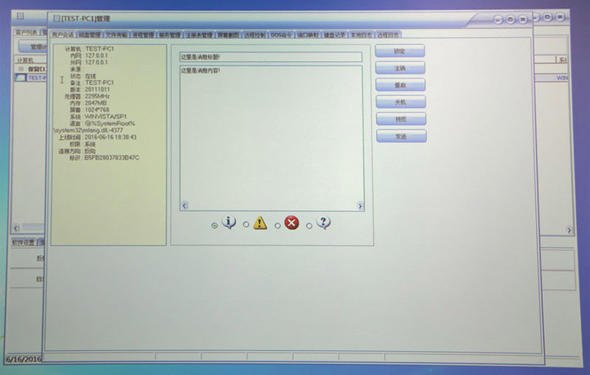 感染させたPCのデータを表示(出典:ファイア・アイ)
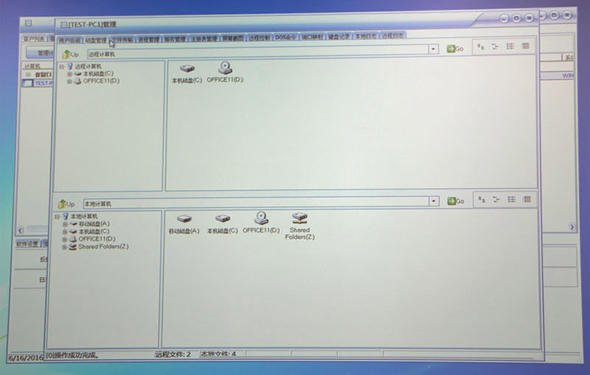 GUIベースのファイル操作(出典:ファイア・アイ)
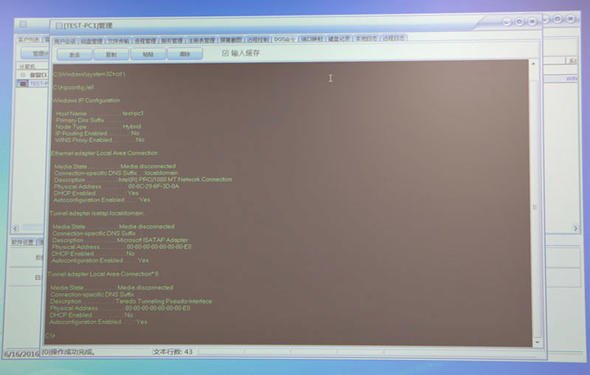 コマンドプロンプト(出典:ファイア・アイ)
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティ最初の一歩
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー