




















セキュリティ最初の一歩
実際に成功した攻撃の85%はよく知られた脆弱性のトップ10を悪用(2/2 ページ)
3人に1人がフィッシングメールを開封する
攻撃者の最終目的によって手口が複雑化しているサイバー攻撃ですが、サーティン氏は「多くのインシデントの初期段階の活動は共通しています」とコメントします。まずは、フィッシングを仕掛け、メールに記載した不正なURLをクリックさせたり、添付した不正ファイルを開かせたりします。そして、マルウェアをインストールし、認証情報を盗み出します。
調査報告によれば、900件以上のデータ漏えいにフィッシングが関与していて、フィッシングメール受信者の30%がメールを開封し、13%が添付ファイルや不正なURLをクリックしました。フィッシングメールが届いてから最初のクリックまでに要する時間の中央値は3分45秒だといいます。
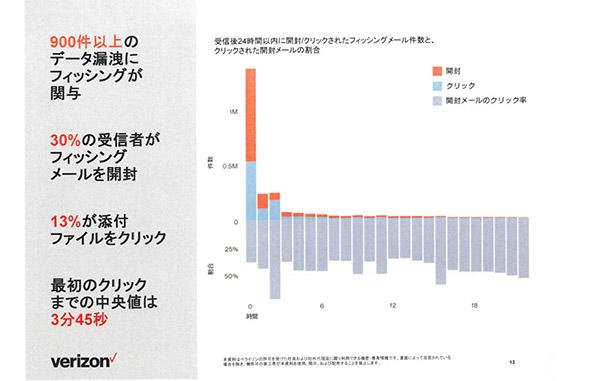 図2 フィッシングメールをクリックする割合(出典:ベライゾンジャパン)
さまざまなセキュリティベンダーが「標的型攻撃では『怪しいメール』は届かない。不正メールをクリックし、添付ファイルを開封してしまうことを前提とした対策が必要だ」と指摘していますが、本調査でもその実態が裏付けられたのではないでしょうか。
実際に成功した攻撃の85%はよく知られている脆弱性のトップ10を悪用
サーティン氏は「セキュリティパッチを適切に当てていれば、多くで被害拡大が防げたでしょう」ともコメントします。2015年度に脆弱性を突いた攻撃は約700万あり、そのほとんどが1年以上にわたって存在が知られている既知のものでした。2015年に悪用されたCVE(Common Vulnerabilities and Exposures)を件数別に並べると、最多となったのは2007年に公開されたものでした。
「よく知られている脆弱性が長期間にわたって放置されています。しかも85%の攻撃は悪用件数トップ10の脆弱性を突いたものでした。パッチ管理が適切に行われていない実態が明らかになったといえるでしょう」
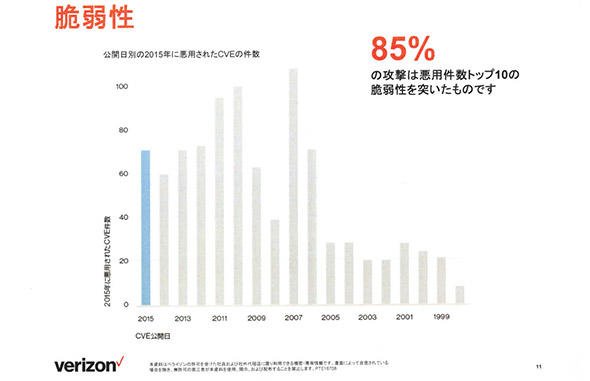 図3 公開日別の2015年に悪用されたCVEの件数(出典:ベライゾンジャパン)
最後にサーティン氏は、2016年のセキュリティ対策は「基本に立ち戻ることが重要」とまとめました。パッチはきちんと適用し、ユーザーの認証情報が簡単に盗まれないようにするために二要素認証を導入すること、そして情報収集を続けることです。
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティ最初の一歩
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
3
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
4
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
5
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
6
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
7
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
8
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
9
磐田市、財務会計業務への生成AI導入実証 年間590時間、約177万円の削減効果を確認
-
10
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー