




















Citrix製品にCVSS9.8の脆弱性 サイバー攻撃者による悪用を確認
Citrixはリモートでコードが実行される脆弱性がサイバー攻撃者に悪用されていると報告した。該当製品を使っている場合は急ぎアップデートを適用してほしい。

米連邦政府のサイバー当局は「Citrix ADC(Application Delivery Controller)」および「Citrix Gateway」に存在する重要な脆弱(ぜいじゃく)性(注1)を修正するよう、企業や組織に呼びかけた。
リモートでコードが実行されるCVSSスコア9.8の脆弱性「CVE-2022-27518」(注2)が実環境で活発に悪用されていると、Citrixはセキュリティアップデートで発表している(注3)。
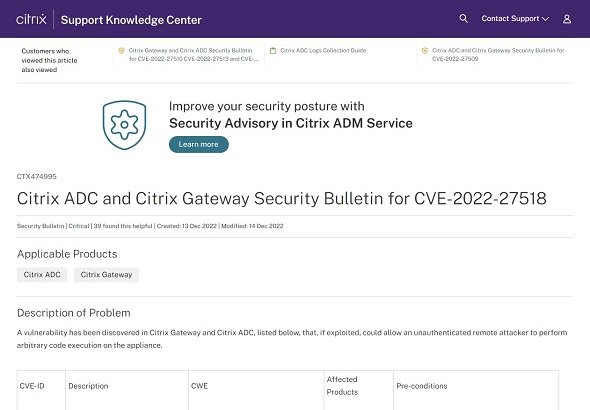 図1 Citrixの脆弱性情報(出典:CitrixのWebサイト)
「あのグループ」が脆弱性を悪用
米国家安全保障局(NSA)は、この脆弱性の悪用は攻撃グループ「APT5」によるものだとするサイバーセキュリティアドバイザリを発表している(注4)。Mandiantによると、この脅威アクターは中国との関係が疑われ、少なくとも2007年から活動を続けている(注5)。
Citrixは2022年12月13日、Citrix ADCおよびCitrix Gatewayのバージョン12.1および13.0に影響を与えるこの脆弱性に対応するパッチをリリースした。この脆弱性に対する回避策はなく、Citrixは、直ちにアップデートを適用するよう顧客に呼びかけている。この脆弱性は、顧客がホストするCitrix ADCまたはCitrix Gatewayアプライアンスにのみ影響する。
Citrixのバイスプレジデント兼最高セキュリティ・信頼責任者であるピーター・レフコウィッツ氏は「当社はこの脆弱性を利用した少数の標的型攻撃を認識している」とブログで述べている(注6)。
NSAは詳細な脅威ハンティングガイダンスを提供し、影響を受けるシステム上で侵害や悪意のある活動の潜在的なアーティファクトを検出することを促している。同機関は、肯定的な結果が出た場合は調査するよう組織に助言し、侵害の証拠は環境や活動の段階によって異なる可能性があることを指摘した。
悪意のある活動の可能性を検知した組織は、全てのCitrix ADCインスタンスを多要素認証のVPN内に移動して、Citrix ADCアプライアンスを隔離して悪意のある活動を抑制し、既知の正常な状態に復元する必要があるとNSAは述べる。また、Citrixは、企業が自社の環境における脆弱なインスタンスを評価し、修復するのに役立つ展開ガイドと動画も公開している。
米国土安全保障省サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は先月、企業の管理者に対し、同じCitrixのアプライアンスに影響を及ぼす3つの脆弱性(1つはCVSSスコア9.8)について警告を発している(注7)。
出典:Threat actor exploits critical Citrix vulnerability(Cybersecurity Dive)
注1:Threat actor exploits critical Citrix vulnerability
注3:Critical security update now available for Citrix ADC, Citrix Gateway
注4:APT5: Citrix ADC Threat Hunting Guidance
注5:Advanced Persistent Threats(APTs)
注6:Critical security update now available for Citrix ADC, Citrix Gateway
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー