




















ほぼ全市民のデータが盗まれた「自治体の悲劇」はなぜ起こったのか
ファイル転送ソフト「MOVEit」の脆弱性を利用したサイバー攻撃が止まらない。被害が広がる中、今度は自治体に居住する全人口のデータが漏えいした。

Progress Softwareのファイル転送サービス「MOVEit」のゼロデイ脆弱(ぜいじゃく)性を狙ったサイバー攻撃が激化している。小規模な組織や業界、都市などが狙われる中、自治体の全人口のデータが漏えいするまで被害が拡大している。
ほぼ全市民のデータが盗まれた その影響と手口など
2023年11月9日に被害を公表したのは人口138万5000人の自治体だ。被害はどれほどで、どのような手口でやられたのか。
攻撃の対象となったのは米国北東部のメーン州だ。州を対象とした攻撃としては最も大規模なものだという。攻撃によって、メーン州の全人口に該当する規模のデータ漏えいが起こった。
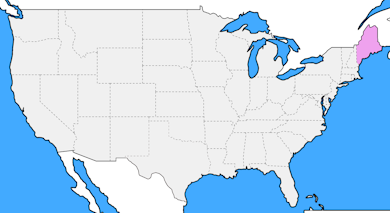 メーン州の位置 大西洋に面した米国北東部に位置する
「このインシデントは約130万人に影響を及ぼした。影響を受けたデータの種類は人によって異なると考えられる」(メーン州の発表資料)(注1)。
これでも規模としては11番目
米国の国勢調査局によると、メーン州の推定人口は2022年7月の時点で138万5000人だ。サイバーセキュリティ事業を営むEmsisoftによると、MOVEitのユーザーに対する攻撃は大規模であり、州全体の個人情報が漏れたメーン州でさえ規模としては11番目に過ぎない(注2)。
メーン州によると、同州のMOVEitサーバに保存されていた個人情報や機密情報が、2023年5月28日から同年5月29日にかけて不正にアクセスされた。Progress Softwareが2023年5月31日にMOVEitの脆弱性を公表する前から、攻撃グループClopがこの脆弱性を大規模に悪用していた(注3、注4)。
2023年11月10日時点で約2600の組織が影響を受けており、その後も被害者が続々と名乗り出ている。メーン州はMOVEit関連の攻撃を受けた初めての州や政府機関ではない。
政府請負業者のMaximusは「MOVEitに関連する最大の侵害では、約1100万人の個人識別情報が流出した」と述べた(注5)。Emsisoftの分析によると、MOVEitに関連する大規模な被害を並べると、上位5件のうち4件は、ルイジアナ州自動車局、デジタルバンキング事業を営むAlogent、コロラド州医療政策財政局、オレゴン州運輸局に対する侵害だった。漏えいした個人情報の総数は、2900万以上にも及ぶ。
メーン州の州機関が保有していたファイルは多岐にわたる。保健・福祉や教育、金融サービス、労災補償、自動車、検挙、経済・地域開発、人事、金融規制、失業手当に関連するものだ。これらのファイルが盗まれてしまった。
メーン州は情報開示の中で次のように記している。
「影響を受けた可能性のある個人を特定するために包括的な評価を実施した。影響を受けたファイルに対する評価は完了しており、州は現在、影響を受けた個人に通知している」
メーン州で発生した被害の規模は何を示唆しているだろうか。コンプライアンスの要件を満たした上で許認可を受けたファイル転送サービス(例えばMOVEit、注6)にアクセスする方法を攻撃者が見つけてしまうと、何千もの被害者が攻撃を受け、大規模なデータ漏えいを引き起こす可能性があるということだ。
MOVEitの被害はとどまるところを知らず、世界最大級の金融機関や法律事務所、保険企業、医療機関、教育サービスプロバイダー、政府機関などが、攻撃対象になった(注7)。
MOVEitの利用者は欧米に偏っているものの、日本にもユーザーがいる。MOVEitを使っていなかったとしても何らかのファイル転送サービスを使っている企業は多い。自社が利用しているファイル転送サービスの脆弱性情報には目を光らしておいた方が良さそうだ。
出典:For Maine, the MOVEit attack is personal(Cybersecurity Dive)
注1:MOVEit Global Security Incident(Maine.gov)
注2:Unpacking the MOVEit Breach: Statistics and Analysis(Emisisoft)
注3:MOVEit mass exploit timeline: How the file-transfer service attacks entangled victims(Cybersecurity Dive)
注4:MOVEit zero-day vulnerability under active exploit, data already stolen(Cybersecurity Dive)
注5:MAXIMUS(SEC)
注6:Privacy, Security Standards, and Auditing Requirements(Progress)
注7:MOVEit mass exploit timeline: How the file-transfer service attacks entangled victims(Cybersecurity Dive)
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー