




















危険な脆弱性が最も多く見つかったソフト開発企業はどこ?
米政府機関は危険な脆弱性がすぐに分かるよう、悪用されたことがあるものをリスト化した。そこで分かったのはある1社の製品が特に危険だということだ。

サイバー攻撃者はソフトウェアの脆弱(ぜいじゃく)性をうまく使っている。米政府機関がまとめたデータによれば、経済的な動機を持つ攻撃者にとって、脆弱性の悪用は効果的で生産的な手段だという。
脆弱性が最も悪用されたソフト開発企業は?
このデータによれば、特定のソフト開発企業の製品に脆弱性が集中していることが分かった。どの企業だろうか。
サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は2023年10月12日、過去に悪用された1019個の共通脆弱性識別子(CVE)のデータベース「Known Exploited Vulnerabilities Catalog」(注1)を更新した。過去に悪用された一般的な脆弱性のほぼ5件に1件は、ランサムウェア攻撃にも使用されたという。
1019個のCVEの中には、2002年にさかのぼる古いものもある。CISAによると、1019個のうち、少なくとも184個のCVEがランサムウェア攻撃に使用された。
Microsoft製品の脆弱性が際立つ
攻撃者がランサムウェアを実行するために悪用した脆弱性の5件に2件以上が、Microsoftの製品に関連していた。
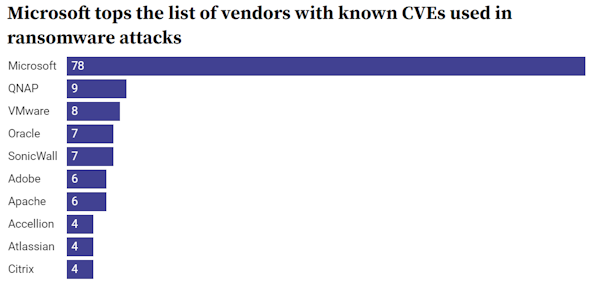 ランサムウェア攻撃に使われた脆弱性が多い企業(出典:Known Exploited Vulnerabilities Catalog)
ネットワークストレージ・アプライアンスメーカーのQNAP Systemsにはランサムウェアに利用された脆弱性が9つある。これは全ソフト開発企業のうち、2番目に多い数だ。しかし、Microsoftの78個とは比べものにならない。
ランサムウェアキャンペーンで悪用されるMicrosoft製品の脆弱性の半数以上は、「Windows」と「Exchange Server」にあった(注2)。
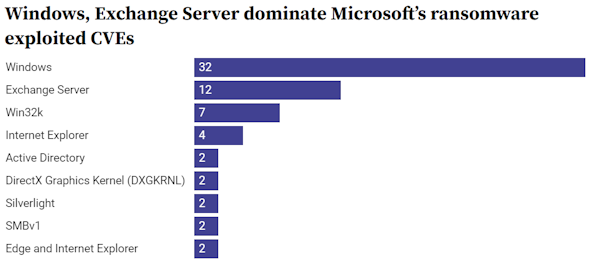 ランサムウェア攻撃に使われた脆弱性が多いMicrosoft製品(出典:Known Exploited Vulnerabilities Catalog)
CISAのサンドラ・ラデスキー氏(脆弱性管理を担当するアソシエイト・ディレクター)と、同じくCISAのガブリエル・デイビス氏(リードオペレーション・リスクアドバイザー)は、2023年10月12日、次のような論評を記した(注3)。
「ランサムウェアは世界中の重要なサービスや企業、コミュニティーを混乱させており、これらのインシデントの多くは既知のCVEを利用する攻撃者によるものだ。ランサムウェアの攻撃者が使う脆弱性が自社のネットワーク上に存在していることを、多くの組織は認識していないだろう」
2022年の重要インフラ安全保障法(Critical Infrastructure Act)の要件に従い、CISAは「ランサムウェア脆弱性警告パイロット」における取り組みの一環として(注4)、今回のデータを公開した。ユーザー企業に残っている潜在的な盲点を明らかするための努力の一環だ。
Microsoftの広報担当者は次のように述べた。
「CISAの報告書に記載された脆弱性は全て対処済みであり、最新のアップデートを適用した顧客は保護されている。私たちはソフトウェアセキュリティイベントとインシデントに可能な限り迅速に対応し、修復するための包括的なプロセスを持っている。特にマルウェア攻撃から安全を確保する際に顧客が活用できるセキュリティ対策に当社は投資を続けている。セキュリティのベストプラクティスに従って、可能な限り早く全てのアップデートを実行するように顧客を促している」
残る課題はユーザー企業が自社のソフトウェア資産を精査して、今回のデータにある脆弱性を素早く計画的に対策できるかどうかだ。
出典:Microsoft tops CISA’s list of exploited CVEs used in ransomware attacks(Cybersecurity Dive)
注1:Known Exploited Vulnerabilities Catalog(CISA)
注2:New exploit for Microsoft’s ProxyNotShell mitigation side steps fix(Cybersecurity Dive)
注3:Ransomware Vulnerability Warning Pilot updates: Now a One-stop Resource for Known Exploited Vulnerabilities and Misconfigurations Linked to Ransomware(CISA)
注4:CISA Establishes Ransomware Vulnerability Warning Pilot Program(CISA)
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
2
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
3
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
4
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
5
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
-
6
「閉じた環境」で生成AIをどう使うか 大分市が「庁内だけで使える環境」を構築
-
7
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
8
人同士の面接をAIが解析する「面接支援AI」提供開始 面接官のスキルアップも可能
-
9
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー