




















損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
生成AIの全社導入は、ライセンスを配るだけでは終わらない。損害保険ジャパンは約2万人への「Gemini Enterprise」導入に際し、「使われないこと」と「不適切に使われること」をリスクと捉えた。利用を広げながら、安全に使い続けてもらうための運用をどう築いたのか。
生成AIを全社導入すれば、全員が使い始める――。そんな単純な話ではない。
損害保険ジャパン(損保ジャパン)は2026年1月、約2万人を対象に「Gemini Enterprise」を導入した。同年6月時点で、平日のDAU(Daily Active Users)は50%超、WAU(Weekly Active Users)は約80%に達した。
この成果を支えているのが、利用者を適切に管理するAIリテラシーテストと、プロンプトや回答をチェックしてリスクを防ぐ「Model Armor」、利用状況を分析する「BigQuery」、そして、システムの異常を監視する「Cloud Monitoring」だ。さらに、従業員自身が業務に合わせたAIエージェントを作れる環境も整え、安全性を確保しながら活用の裾野を広げている。
こうした仕組みを設計する上で、同社が出発点としたのは「システムを安定稼働させる」という従来のインフラ運用とは少し異なる発想だった。生成AIでは、システムが止まることだけでなく、従業員に使われないことや、不適切な使い方が広がることも大きなリスクになる。技術チームが導入前から重視したのは、まさにこの2つだった。
従業員2万人のGemini利用を支える「二重のガード」
導入直後は本社部門を中心に利用が広がった。その後、各現場でも勉強会が開かれるようになり、「Gemini Notebook」の共有やエージェントの開発も進んでいる。単に従業員がAIを使う段階から、現場が自ら活用方法を生み出す段階へと広がっている。
そのきっかけの一つが、「まず触ってもらう」ための環境づくりだった。
実際に使って慣れてさえもらえれば、従業員にとって仕事に欠かせない相棒になっていくはずだ。そう考え、Gemini Enterpriseのトップ画面には、活用事例集や公式Gemini Notebook集、公式エージェント集、Q&Aのまとめなどへのショートカットを配置した。社内ポータルにもリンクを設け、必要な情報や機能にすぐアクセスできるようにした。
全社導入を軌道に乗せるには、3つの課題への対応が必要だった。安全に使える環境をつくる「安全な利用・ガバナンス」、従業員が用途を見つけて使い続ける「利用の定着」、そしてGemini NotebookやAIエージェントを通じて個別業務へ活用を広げる「活用の拡大」だ。
まず、「安全な利用・ガバナンス」への対応だ。ポイントは、利用者を適切に管理することと、実際のプロンプトや回答を防御することの2つにある。
同社は全従業員に無条件で権限を付与せず、AIリテラシーテストの合格者だけをユーザーとして登録する方針を採った。2万人規模の権限管理を自動化するため、日次でユーザーを更新するジョブも開発した。人事データの社員名簿と研修データの合格者名簿を突き合わせ、合格者だけを割り当て対象ユーザーリストに反映する。
実装上の課題となったのが、クラウド環境の境界保護だ。同社の「Google Cloud」環境は「VPC Service Controls」(VPC-SC)で保護されている。合格者名簿は「Google Workspace」の「Google スプレッドシート」に保存されている。ユーザーを管理する「Cloud Run Jobs」からこの名簿を取得するには「Spreadsheet API」へのアクセスが必要だが、既存のネットワーク制御によって、「Cloud Run Jobs」からGoogle Workspaceのスプレッドシートへ直接アクセスすることはできなかった。
そこで外部プロキシを経由する構成を採用した。「Cloud Scheduler」をトリガーに「Cloud Run Jobs」を日次実行し、サービスアカウントでSpreadsheet APIにアクセス。合格者データを取得し、ユーザーの登録・削除まで自動化した。VPC-SCの保護を維持しながら、サーバレスで運用できる構成としている。
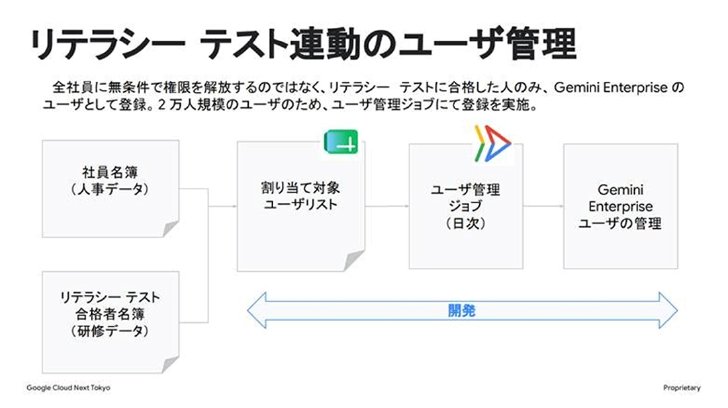 日次ジョブでユーザー登録を行うユーザー管理ジョブの構成(出典:セッション投影資料)
権限管理に加え、利用中のリスクにも対処する。「Model Armor」のテンプレートを組み込み、ユーザーのプロンプトと、Gemini Enterpriseの背後で動くDiscovery Engine APIの回答をリアルタイムでスクリーニング。リスクを検知するとブロックする。
検知・防御する対象は4つある。責任あるAIの安全フィルターに加え、プロンプトインジェクションやジェイルブレーク、悪意のあるURLを検出し、個人情報などの機微なデータは変換・トークン化する。例えば、不審な外部サイトの要約を指示した場合は、プロンプトの段階で遮断できる。
もっとも、技術だけで全てを防げるわけではない。最終的な判断は利用者に委ねられる。
内製開発チームを率いる損保ジャパンの城市由佳理氏(DX推進部 チーフエンジニア)は「生成された内容が適切かを確認する最終的な責任は、利用者一人一人にあります。『この内容は本当に適切か』という視点を持つことが大事です」と語る。
利用状況を見える化し、先回りで手を打つ
2つ目の課題である「利用の定着」には、利用状況の可視化で対応した。誰が、どの部署で、どのように使っているのかを把握し、そのデータを活用施策につなげている。
同社は、Discovery Engine APIの監査ログをLog syncルーター経由で「BigQuery」に転送している。割り当て対象ユーザーのリストや所属部署、Gemini Notebook、カスタムエージェントの情報もBigQueryで組み合わせ、組織単位で利用状況を分析できるようにした。
見る指標は3つある。全体のDAUとWAU、継続率。Gemini Notebookやカスタムエージェントの利用状況。そして、支社や支店などの「部店」単位の利用状況だ。
部店ごとのDAUやWAUから活用が進む先進部店を見つけ、好事例の横展開につなげる。勉強会についても、開催後の利用率を追い、施策が定着につながったかを検証する。
利用を定着させるには、使い方を支援するだけでなく、サービスを安定して使える状態を保つ必要がある。そこで「Cloud Monitoring」で障害やクォータの逼迫(ひっぱく)を監視している。
アラートポリシーは3種類ある。致命的なエラーや利用ルール違反を即時通知するログベースと、内部エラーやタイムアウトの多発を検知する指標ベース、Discovery Engine APIやModel Armor APIのクォータ逼迫を捉えるクォータ監視だ。このうち、特に損保ジャパンが重視するのがクォータ監視だ。
城市氏は「クォータの上限緩和申請にはリードタイムが必要です。サービスが停止してしまうことを未然に防ぐため、逼迫の予兆を検知して先回りで申請を行っています」と説明する。
技術チームは、こうした監視に加え、クォータの上限緩和申請やログ解析に基づく回避策の提案や仕様変更によるエラー傾向の変化の周知などによって、推進チームの活動を支えている。
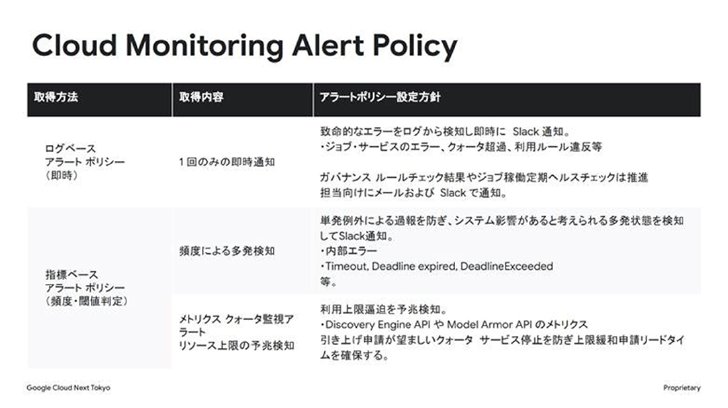 ログベース、指標ベース、クォータ監視の3種類のアラートポリシー(出典:セッション投影資料)
従業員が作るエージェントを、どう安全に広げるか
そして、3つ目の課題である「活用の拡大」を担うのが、市民開発だ。
活用の裾野を広げたのが、Gemini Notebookの共有機能だ。業務マニュアルや社内規定などをアップロードすれば、その内容を基に検索や要約ができる。Gemini Notebookは社内で共有できるため、個人の業務知識を組織のナレッジとして蓄積できる。ビジネス部門から本社への確認も、Gemini Notebookを通じて自ら検索・質問できるようになった。
Gemini Notebookで知識を共有するだけでなく、従業員自身が業務に使うAIを作る取り組みも始めた。それが、カスタムエージェントの市民開発だ。定型業務の自動化を現場主導で進めるため、同社は2026年5月にエージェントの作成・共有機能を従業員に開放した。
一方、従業員が自由にエージェントを作成・共有できるようにするには、利用方法をどう管理するかが課題になる。そこで同社は、作成と共有それぞれに研修を設け、合格者に権限を付与した。
ただ、標準機能だけでは作成権限や共有権限を細かく制御できない。そこで技術チームは、Discovery Engine APIから取得したエージェント一覧をBigQueryに集約し、共有設定や利用方法がルールから逸脱していないかを自動監視する仕組みを独自に開発した。
機能を制限するのではなく、利用状況を監視し、問題があれば是正する。こうした運用で、自由な市民開発とガバナンスを両立させている。
市民開発の背景には、これまでの社内でのAI活用の蓄積もある。同社は前年からチャットbot型AIを内製で提供し、利用者自身がアプリを開発できる機能も用意していた。従業員がAIを「使う」だけでなく「作る」経験を積んでいたことが、今回の市民開発の広がりを支えている。
生成AIを「止めない」から「使われ続ける」へ
同社は、ユーザー管理から利用時の防御、利用状況の分析、システム監視までを1つの運用基盤として組み立てている。ユーザーのライセンス割り当てはCloud Run Jobsで日次更新し、プロンプトや回答のリスクはModel Armorで検知・ブロック。監査ログをBigQueryに集約して利用状況を分析し、Cloud Monitoringでシステム全体を監視する構成だ。
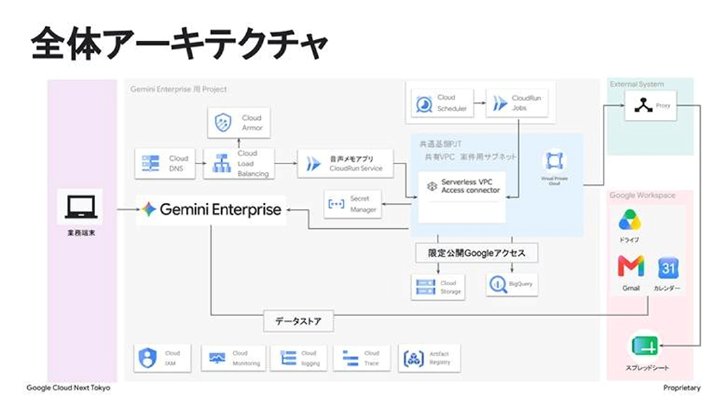 ユーザー管理、Model Armor、監査ログ集約、監視を組み合わせた全体アーキテクチャ(出典:セッション投影資料)
導入は段階的に進めた。2025年8月にエンジニアによる検証を開始し、12月に設定方針を決定した。2026年1月のリリース後は、利用を促すイベントを開きながら、エラーやクォータの状況を継続的に監視した。2~3月には公式カスタムエージェントを数十件作成して順次提供し、4~5月には研修を拡大して市民開発を含むガバナンスを整備した。
こうした運用を支えているのが、従来のシステム運用とは少し異なる視点だ。
従来はシステムを止めないことが運用の大きな目的だった。対して同社が重視したのは、「使われないこと」と「不適切に使われること」を防ぐこと。そのため、追う指標もサーバの死活やリソース使用率だけではない。利用率やクォータ、エラー傾向に加え、部署ごとのリテンション率や現場で生まれたユースケースにも目を配っている。
対応も、障害が起きてから復旧するだけではない。利用状況や変化の兆候を捉え、先回りして施策を打つ。技術チームが支えているのは、システムの安定稼働だけでなく、AIが「安全に使われ続ける」状態だ。
城市氏は「月ごとに変化する課題に対して技術的な支援を提供し続けることで、少しずつ利用率が上がってきました。生成AIエージェントが、なくてはならないインフラになってきています」と語る。
2万人規模の生成AI導入で同社が作ったのは、生成AIを一度に展開するための仕組みだけではない。利用状況を見ながら運用を変え、現場の使い方を取り込みながら仕組み自体も更新していく。その継続的な運用が、生成AIを「配って終わり」にしないための基盤になっている。
Copyright © ITmedia, Inc. All Rights Reserved.


事例で学ぶ! 業務改善のヒント
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
4
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
5
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
6
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
7
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
-
8
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
9
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
-
10
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー