




















2026年上半期のセキュリティ事故、727件から見えた2つの注目点
2026年上半期に国内で被害や影響を公表した組織は727件に上った。最多は不正アクセスだったが、半年間の事例を俯瞰(ふかん)すると、件数の多寡だけでは捉えにくい変化も見えてくる。企業のセキュリティ対策で、改めて点検すべき点は何か。
デジタルアーツが2026年上半期に国内で公表されたセキュリティインシデントの集計結果を発表した。それによると、被害や影響を公表した組織は727件。「不正アクセス」が267件で最も多く、「マルウェア感染」が153件で続いた。
こうした不正アクセスやランサムウェアに関する公表はよく耳にするが、半年間の事例を並べて見ると、攻撃を受けた組織だけを確認していては把握しにくい被害や、従来の情報持ち出し対策だけでは防ぎにくい漏えいが目立っている。個別の攻撃手法を追うだけでなく、被害がどのような経路で広がったのか、日常業務のどの場面が事故につながったのかを見る必要がある。上半期の公表事例から、編集部視点で情シス部門が優先して確認すべき論点を整理する。
半年間の事例から浮かんだ2つの注目点
1つ目は、委託先やクラウドサービス事業者への攻撃が、複数の利用組織へ波及する事例だ。不動産業向けクラウドサービスへの不正アクセスでは67組織、システムベンダーのランサムウェア被害では自治体や大学など25組織に影響が及んだ。
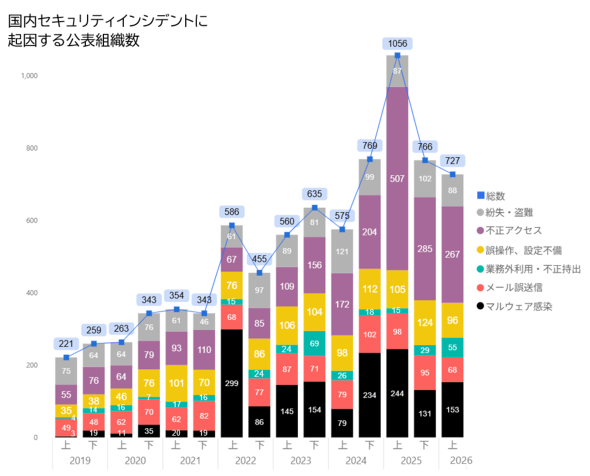 国内セキュリティインシデントに起因する公表組織数(提供:デジタルアーツ)
こうした事例では、自社のシステムが直接侵害されていなくても、利用するサービスや委託先を介して業務停止や情報漏えいが発生する。自社内の防御策に加え、委託先で事故が起きた場合の連絡経路、影響範囲の確認方法、代替手段を事前に整理する必要がある。
2つ目は、従業員の日常的な行動を起点とする情報漏えいだ。「業務外利用・不正持出」は55件で、2025年同期の3.7倍、前期の1.9倍に増えた。このうち14件は、従業員のSNS投稿をきっかけとしたものだった。業務中に撮影した写真に機密情報が写り込み、外部に公開される事例も確認された。
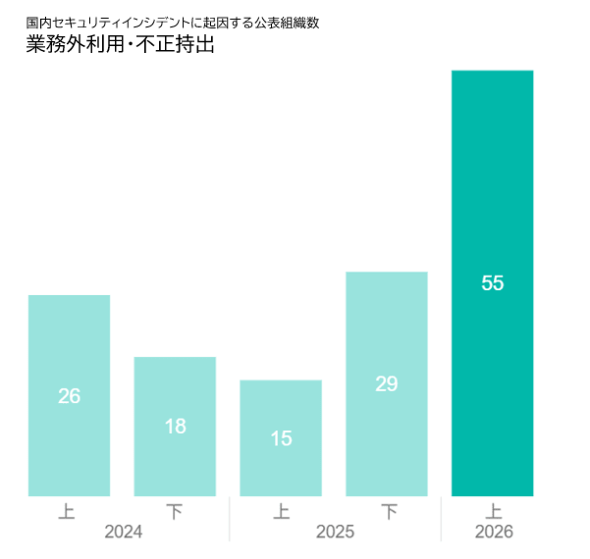 業務外利用・不正持出件数(提供:デジタルアーツ)
教育機関では、保護者の同意を得ずに児童、生徒の個人情報をPTAへ提供していた事案や、サポート詐欺による金銭被害も公表された。外部からの攻撃だけでなく、情報の受け渡しや利用手順が事故につながるケースもある。
従来の持ち出し対策では、ファイルのコピーや外部送信が主な管理対象になりやすい。今回取り上げた14件の事例は、職場での撮影や私的なSNS投稿も情報管理の対象になることを示している。端末やネットワークの制御だけでなく、撮影可能な場所や投稿時の確認事項を含めた運用ルールの点検が必要である。
これら上半期の事例から見えるのは、対策の対象が自社システムの境界内に収まらなくなっていることだ。委託先管理、事故発生時の連携、写真撮影やSNS利用、個人情報を外部へ渡す際の手続きまで含め、技術と業務運用を横断して確認することが求められる。
なお、集計対象は2026年1~6月に、組織の公開報告書や報道を通じて被害や影響が確認された国内組織だ。委託先の被害を受けて複数の委託元が公表した場合は、それぞれ1件として集計している。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


ニュースピックアップ
関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー