




















IT導入完全ガイド
パスワード不要の認証技術「FIDO」とは何か?(2/3 ページ)
本人確認のための情報を端末の外に出さず個人情報の漏えいを防ぐ
FIDOの採用事例の多くが生体認証を用いていることから、「FIDOとは生体認証の仕様を定めたもの」と誤解する人も多いようだ。しかしFIDOは端末側とサービス側との間で行われる認証の手順を定めたものであり、生体認証そのものの技術とは直接的な関係はなく、セキュアハードウェアやワンタイムパスワードトークンなどの二段階認証にも対応する。
FIDOでは、本人確認の処理は全て端末側で行う。この本人確認の手段は、サービスごとに任意のものが使える。例えば指紋認証であれば、本人の指紋データはデバイス内に保持され、照合処理もデバイス内に閉じたまま行われる。虹彩認証や静脈認証といった他の生体認証や、PINコードなど生体認証以外の認証手段でも同様だ。こうしてデバイス側で行われた認証の結果のみが公開鍵方式によって暗号化され、サービス側とやりとりされる。
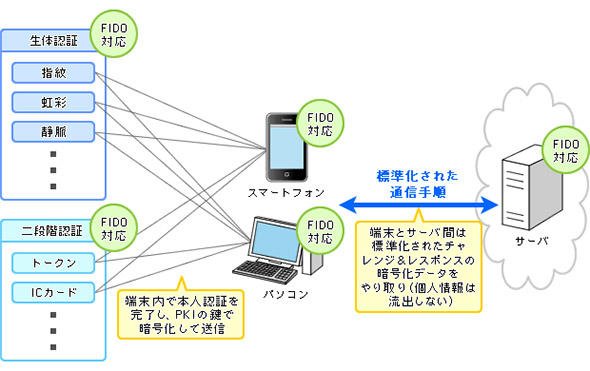 図1 FIDOの仕組み
サーバ側には公開鍵のみが保管される。本人確認のための情報(例えば、IDとパスワード認証におけるパスワードデータ)がネットワークに流れ出ることはなく漏えいの危険性が極めて少ない。またFIDOでは、デバイス内のセキュアな領域に本人確認情報を格納するための手順も定められているほか、万が一デバイスが盗難にあったとしても、そもそも持ち主の生体情報がなければ決して認証は通らず、サービスにアクセスできないため、なりすまし攻撃も効果的にシャットアウトできる。こうした仕組みにより、パスワードの漏えいや類推に起因するセキュリティリスクを排除できるというわけだ。
しかし、このような認証技術自体は、実はFIDO以前にもあった。公開鍵方式暗号化や生体認証といった個別技術はかなり前から実用化されており、それらを組み合わせた認証ソリューションも少なからず存在していた。しかし、これら従来のソリューションとFIDOとの決定的な違いは、前者がベンダーごとに独自の仕様で作られていたのに対して、FIDOはオープンスタンダードをベースとしている点だ。
FIDOの仕様策定を行うFIDO Allianceには、現在240社の企業が参画しており、金融業界やIT業界を中心に、世界に名だたる大手グローバル企業がずらりと顔を並べている。ここで検討・策定されるFIDOの仕様は完全公開されると同時に、製品間の相互接続テストを行ってFIDO認定を実施している。そのためネットサービス事業者もユーザーも、特定ベンダーの端末やサービスに縛られることなく、FIDO Allianceが正式に対応製品と認定した端末とサービスであれば安心して便利に利用できる。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
2
双日調査、Copilot導入企業の87.5%が「情報分散」を課題 「横断検索AI」に期待か
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
5
Teams会議をAIエージェントの「教材」に 埋もれた経験則を資産に変える新たな手法とは
-
6
手作業で消耗する人とそうでない人の差 全員がAIを「当たり前に使う職場」の作り方
-
7
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
8
AI攻撃は「調べて対応」では間に合わない ゼットスケーラーがSOCをAIエージェント化
-
9
AIを入れても仕事は変わらない? アビームとNotionが「企業ナレッジ」に注目する理由
-
10
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー