




















セキュリティ強化塾
卑劣な「ランサムウェア」から身を守るために(1/4 ページ)
ランサムウェアはPCの中にあるデータを暗号化し、解除のための“身代金”を要求する悪質なマルウェアだ。
感染したらファイルの拡張子が変えられてしまい、重要な資料が開かなくなる。画面には「1週間後までにビットコインを支払え」という英文。ランサムウェアは、あなたのPCの中にあるデータを暗号化/ロックし、解除してほしければ“身代金を払え”というタイプの大変悪質なマルウェアだ。この厄災は明日にでもあなたを襲うかもしれない。個人、法人を問わず攻撃が増えているランサムウェアに対抗するため、今すぐできることは何か。カスペルスキーのチーフセキュリティエヴァンジェリスト、前田典彦氏に聞き、そのポイントをまとめた。
注目される「ランサムウェア」
「ファイルの拡張子が全て.vvvに変えられている!」――2015年末、SNS上にこのような投稿が大量に行われた。これはTeslaCryptに感染したものの悲痛な叫びだった。このマルウェアに感染するとテキストファイル(.txt)や画像ファイル(.jpg)、Office関連ファイル(.docx、.xlsx、.pptxなど)が勝手に暗号化されてしまう。復号用パスワードを知るためにはビットコインなどの対価を支払わなければならない。これがランサムウェアのビジネスモデルだ。
情報処理推進機構(IPA)が2016年4月に発表した「情報セキュリティ10大脅威2016」では、前年ではランク外だったランサムウェアが、企業・組織部門では第7位、個人では第2位に急上昇している。また、2016年4月にIPAが発表した注意喚起「ランサムウェア感染を狙った攻撃に注意」によると、IPA安心相談窓口に寄せられたランサムウェアに関連する相談も急増しており、日本におけるランサムウェアの現状を表している。
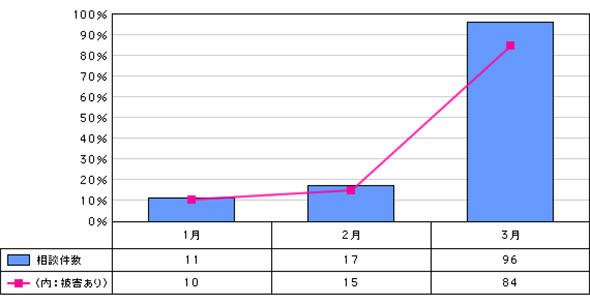 図1 ランサムウェアに関する相談の月別推移(2016年1月~3月)(出典:IPA)
典型的な手口はこうだ。まず、サポート窓口への問い合わせを偽装したものや、自分宛ての請求書のようなもの、あるいは上司の名前をかたったメールが送られてくる。それら攻撃メールには一見するとOfficeファイルやPDFのような添付ファイルが付いている。
顧客からの問い合わせであれば添付ファイルを開いて内容を確認しなければならないだろうし、身に覚えがない請求書であっても「もしかしたら忘れているだけかも」と確認したくなるのが人間というものだ。
だが、このような添付ファイルは悪質なコードが埋め込まれており、感染活動を開始する。例えば、ファイルを開いても何も起きない。だが、裏側ではランサムウェアを勝手にダウンロードして、次々とPC内のファイルを暗号化してしまうのだ。気がついた時には重要なデータが人質に取られているわけだ。
攻撃手段はメール以外にもある。例えば、脆弱(ぜいじゃく)性がそのままにされているWebサーバを乗っ取り、データを改ざんして被害者を待ちうけるパターンも報告されている。うっかり感染サイトを閲覧してしまえば、Webブラウザや機能拡張の脆弱性を突いてランサムウェアがダウンロードされてしまう。いつも見ているWebサイトであっても、いつの間にか改ざんされている可能性がある。「怪しいサイトは見に行かない」という方法では防げないのだ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
2
ゼロから分かる「Python in Excel」 プログラミング未経験の筆者がデータ分析してみた
-
3
そのFTP、止めて大丈夫? 「古いファイル転送」を残すか見直すか
-
4
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
5
生成AIで減る作業時間、残る確認と責任 ITエンジニア1265人調査
-
6
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
7
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
8
なぜ「情シス不在」でもIT化が回る? 39人の町工場が15年かけて見つけた答え
-
9
入社2年目で月40時間削減 楽天モバイルがAIに任せなかった仕事とは
-
10
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー