




















未知の脅威はシグネチャ判定を待ってくれない――Cylanceのアプローチ(4/4 ページ)
2016年に猛威をふるったZcryptorも半年前に検知
ワーム型のランサムウェア「Zcryptor」が2016年6月に報告された際のエピソードも、Cylanceの検知モデルの特長を物語っているという。
Zcryptorは、マイクロソフトの脆弱(ぜいじゃく)性緩和ツール「Enhanced Mitigation Experience Toolkit:EMET」を回避する機能を持ち、自身をUSBメモリなどのリムーバブルドライブにコピーして拡散するワーム型のランサムウェアだ。このZcryptorについて、Cylanceでは一般に周知されるより6カ月も早く検知できることを「実証」したという。
「ランサムウェア感染による事業停止や事後対策、顧客への対応、損害コストなど、総所有コストを考えたら、6カ月という期間の意味は非常に大きい」(タルウォーカー氏)
「自律的かつ継続的に、出現すらしていない未知の脅威も予測し、防御できるのがCylance」と乙部氏は自信を見せる。
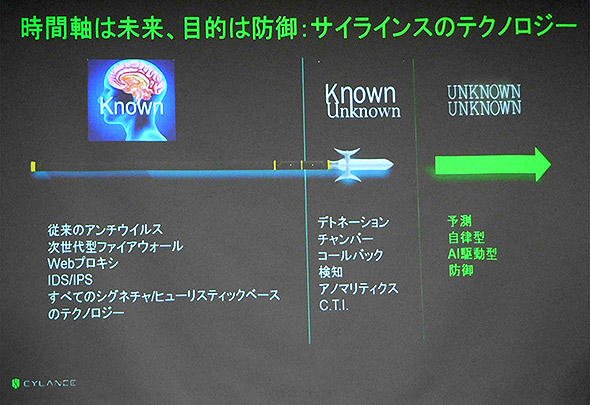 まだ出現していないマルウェアも検知可能だという
他社からの反論も多く受けるCylanceだが、「われわれの目指すところは『ウイルス対策製品だけで安心できた時代』を取り戻すこと。同業者と敵対するのではなく、互いに業界を盛り上げたいと思っている」と乙部氏は訴える。
ここ数年、シグネチャベースでまったく未知の脅威に対抗できないアンチウイルス製品は不要という議論がわき起こり、関係各社に波紋が及んでいる。そんな事態を覆す切り札となるのが人工知能や機械学習で、アンチウイルス製品ベンダーはこれらキーワードを力に進化を模索中だ。そこへ、人工知能/機械学習の応用方法やパフォーマンスに疑問を呈したCylance。ベンダー各社が殺気立つのも致し方ない。だが、同時にCylanceの存在は業界のさらなる進化を促す良い刺激となり得るかもしれない。同業界の動向は今後も注視していきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
2
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
5
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
6
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
7
そのFTP、止めて大丈夫? 「古いファイル転送」を残すか見直すか
-
8
入社2年目で月40時間削減 楽天モバイルがAIに任せなかった仕事とは
-
9
SCS評価制度、★3で問われる「侵害後の対応」 元サイバー捜査官が明かす備えの鉄則
-
10
なぜ「情シス不在」でもIT化が回る? 39人の町工場が15年かけて見つけた答え
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー