




















IT担当者300人に聞きました
標的型攻撃への対策状況(2017年)/前編(1/3 ページ)
キーマンズネット会員312人を対象にアンケート調査を実施した。標的型攻撃の有無、サイバー攻撃を発見したときの状況など実態が明らかになった。
キーマンズネットでは、2017年1月10日~25日にかけて「企業における標的型攻撃への対策状況」に関するアンケートを実施した(有効回答数312件)。
回答者の顔ぶれは、企業規模別では、従業員数が1000人を超える大企業が39.7%、101人以上1000人以下の中堅企業が40.7%、100人以下の中小企業が19.6%という構成比だ。業種別では、IT製品関連業が43.9%、IT関連外の製造業が28.2%、流通・サービス業全般が18.9%、公共機関を含むその他の業種が9.0%という構成比だ。
IT関連の製品・ソリューション導入に関する立場については、情報システム部門で主に導入・検討や運用に関わる立場が36.2%、一般部門で主にユーザーとして利用する立場が31.1%、顧客に販売するベンダー・SIerとしての立場が23.7%、その他が9.0%という構成比となっている。
前編では主に「これまでに何らかのセキュリティ被害に遭ったことがあるかどうか」「そのセキュリティ被害の内容」「標的型攻撃を受けたことがあるかどうか」および「それをどの時点で発見できたか」などを明らかにする。なお、グラフ内で使用している合計値と合計欄の値は丸め誤差により一致しない場合があることをあらかじめご了承いただきたい。
セキュリティ被害の原因としては、「外部からのサイバー攻撃」が4分の3
まず、これまでに何らかのセキュリティ被害に遭ったことがあるかどうかを聞いたところ、全体の35.6%が「ある」と回答した。企業規模別に見ると、1000人以上の大企業が51.6%と平均を大きく上回り、100人以下の中小企業が13.1%と平均を大きく下回っている。業種別で見ると、製造業で被害に遭っている割合は31.8%であったのに対し、流通・サービス業では45.8%と高いことも分かった(図1-1)。
ただし、この結果がそのまま「中小企業はセキュリティ被害に遭っていない、遭いにくい」とはならないことには注意すべきだ。それは攻撃を受けていることに気づいていない可能性が否定できないからだ。攻撃者からしてみれば、企業規模よりも攻撃が成功しやすい企業を狙う方が目当ての情報を入手しやすくなるからだ。
では、そのセキュリティ被害の原因は何だったのだろうか。上記で「ある」とした回答者に聞いてみたところ、「外部からのサイバー攻撃(79.3%)」と「内部の人為的なミスによる被害(47.7%)」が大半を占めていたが、「内部犯行による被害」が8.1%もあることは見逃せない。
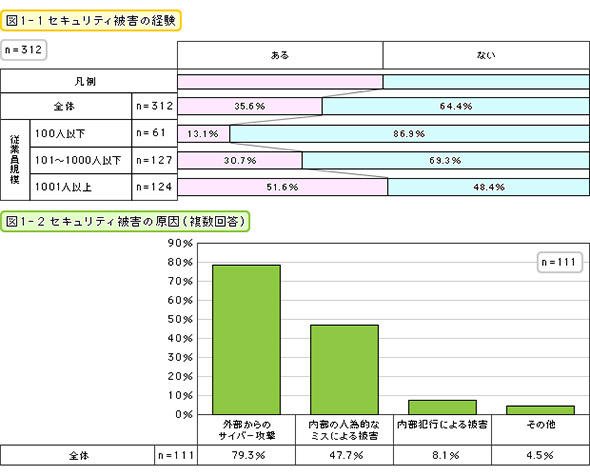 図1 セキュリティ被害の経験図・原因(複数回答)
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
2
“積ん読”をAIが読み解く オライリーなど英語書籍10万冊以上にGeminiが対応
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
5
AWS、SalesforceがAI連携を強化 データ分断をどう解消するか
-
6
AIを導入した企業ほど困る「データ基盤問題」 パーソルが3サービスで支援へ
-
7
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
8
「完璧な議事録」が仕事を遅くする 中小企業AI活用協会の専門家に聞く議事録AIの効果的な使い方
-
9
Teams会議をAIエージェントの「教材」に 埋もれた経験則を資産に変える新たな手法とは
-
10
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー