




















セキュリティ強化塾
Webサイト改ざん、4つの手口とその対策(1/3 ページ)
セキュリティの啓発を行うWebサイトが改ざん被害に遭った。最悪の場合、自社サイトがマルウェア配布サイトに変えられてしまう。
2017年初頭、セキュリティの啓蒙活動を行うWebサイトが改ざん被害に遭った。最悪の場合、自社サイトがマルウェア配布サイトに変えられてしまい、加害者の立場となる可能性もある。あらためてWebサイトの改ざん対策についておさらいしておこう。
「Webサイト改ざん」、あなたの企業は被害者のみでいられるか
2017年1月、「フィッシング対策協議会」のWebサイトが改ざんの被害に遭った。幸いなことにマルウェアのダウンロードを行わせるなど悪質な内容ではなかったが、セキュリティ情報をアピールするキャンペーンサイトが改ざんされたことで、多くの注目を集めてしまった。
もはやWebサイトは企業の「顔」だ。Webサイトの改ざんは、その顔に泥を塗られる行為ともいえる。コンピュータセキュリティにおける日本のインシデント対応を支援するJPCERTコーディネーションセンターのレポートによると、Webサイト改ざんの件数は毎年一定数報告されており、2017年~3月においては前四半期の件数の48%増だった。
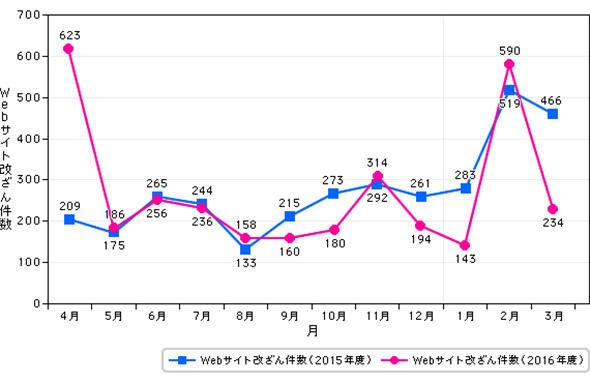 図1 Webサイト改ざん件数推移(出典:JPCERT/CC「インシデント報告対応レポート 2017年1月1日~2017年3月31日」)
報告には、Webサイトを閲覧するとテキストとボタンが表示されるポップアップ画面が開き、それをクリックするとexeファイルがダウンロードされるケースがあった。この実行ファイルは、PC上のファイルを勝手に暗号化し、解除キーと引き換えに金銭を要求するランサムウェアだった。
現在主流のマルウェアは「Webサイト」か「電子メール」を経由して感染する。少し前までであれば、Webサイトからの感染は「怪しいサイト」の閲覧によるものが多かった。その対策としてWebフィルタリングツールを導入し、業務に関係ない不適切なWebサイトの閲覧を禁止する企業も多い。
だが、この対策は悪意を抱くものにとっても既知のものだ。そこで、「正規のWebサイトを改ざんし、そこにマルウェアを埋め込む」ことで攻撃の成功率を上げようとする。つまり、あなたの企業がWebサイトの改ざんにより「マルウェア配布サイト」になる可能性もあるのだ。
Webサイト改ざんの被害に遭った時、企業は「被害者」であると同時に、閲覧者を感染させる「加害者」にもなってしまう。一度「加害者」になった企業は、信頼回復のために多くの労力が必要となるだろう。
Webサイトの改ざん対策は業種、業態にかかわらずWebサイトを持つ全ての企業で必須のものとなった。そこで今回のセキュリティ強化塾では「Webサイト改ざん」に対抗するための考え方を紹介しよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
2
PostgreSQLより1.81倍高速? 開発者がSQLの実行を小型AIに丸投げしてみた結果:898th Lap
-
3
SaaSのサポートには、英語で問い合わせた方がトク?
-
4
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
5
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
6
議事録やマニュアル、社内の"資料の山"を高速処理する「Gemini Notebook」超入門
-
7
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
8
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
9
ChatGPTやCopilotから直接翻訳 「DeepL」のMCP対応で多言語業務はどう変わる?
-
10
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー