




















イベントレポートアーカイブ
日本企業にも影響必須か NIST「SP800-171」ルールのチェックポイント(1/2 ページ)
サイバー攻撃などに遭った際に求められるのは「すぐさま対応できる」ことだ。米国「SP800-171」ではどう規定しているか。概要を紹介する。
EMCジャパン RSA事業本部は4月12日、サイバーレジリエンシーをテーマにしたラウンドテーブルを開催。NIST(米国国立標準技術研究所)が策定した「SP800-171」におけるインシデントレスポンス対応を中心に、最近のサイバーセキュリティ戦略やガイドラインの動向、実施する上でのポイントを解説した。本稿ではその内容をレポートする。
「サイバーレジリエンシー」とは何か
サイバーレジリエンシーとは、企業がサイバー攻撃などによってビジネスを停止せざるを得ない事態に陥ったときに迅速に回復し事業継続する力やその取り組みのことを指す。
これまでの事業継続の取り組みとしてはBCP(事業継続計画:Business continuity planning)やDR(災害復旧:Disaster Recovery)があったが、それらは主に天災やパンデミックの視点から策定されることが多かった。サイバー攻撃がビジネスに甚大な被害を与え得るという観点からの事業継続のための対策が強く意識されるようになったのは比較的最近のことだ。
解説にあたったRSAのAPJチーフサイバーセキュリティアドバイザー、レナード・クレインマン(Leonard Kleinman)氏はまず、「サイバーレジリエンシーは国家的な取り組みだという認識が広がり、サイバーセキュリティ戦略に組み込まれ始めている。そこで重要になるのがベストプラクティスの採用と実践だ」と話した。
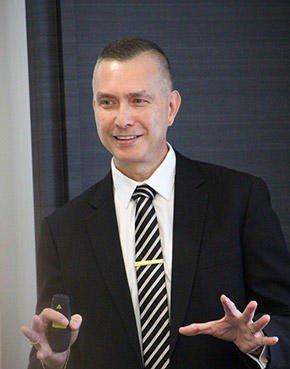 レナード・クレインマン氏
諸外国における国家サイバーセキュリティ戦略は2013~2016年ごろに策定が相次いだ。日本では重要インフラや公的機関へのサイバー攻撃を受けて2013年6月に、情報セキュリティ政策会議が国家戦略としての「サイバーセキュリティ戦略」を策定している。同様に、オーストラリアでは2010年に策定、2016年には重要インフラへの対策を中心に改定している。シンガポールでは2016年、ニュージーランドで2015年、フィリピンでは2016年にそれぞれサイバーセキュリティ戦略を立案している。
「米国においては、大統領令13800で連邦政府のネットワークと重要インフラの特定16分野についてサイバーセキュリティを高めることを定めている。この中では、サイバーセキュリィでのレジリエンスを高めることも明確に記載されている。また、特定の業種ごとに対策を講じることも記されている」(同氏)
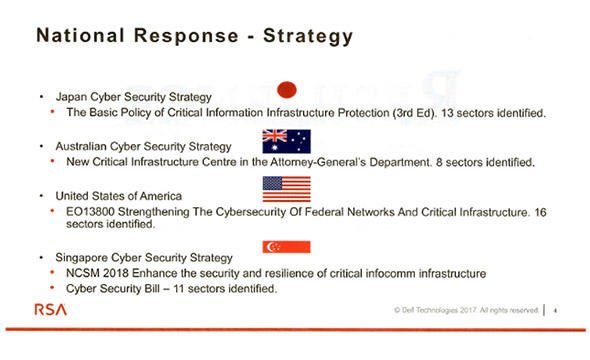
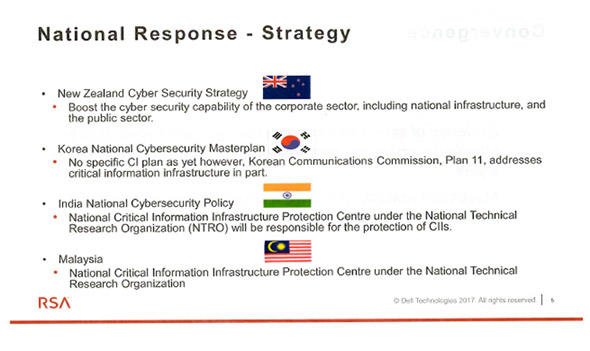 (クレインマン氏の投影資料より)
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
2
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
3
そのIT資格、これからも評価されますか? 5年のデータで見る「廃れる資格」「化ける資格」
-
4
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
5
ゼロから分かる「Python in Excel」 プログラミング未経験の筆者がデータ分析してみた
-
6
M365 Copilotを配っても「使われない」 でもAI活用が進んだ福島県庁の"逆張り"戦略
-
7
その見積書、ChatGPTに入れて大丈夫? 現場で迷わない「OK/NG」の線引き
-
8
「Gemini 3.8 Flash」の狙いは“賢さ”ではない? 発表から見えた3つのポイント
-
9
ChatGPT「Pro」プランで新規加入を一時停止 GPT-6 Astraの「前例のない」需要で
-
10
AIを入れても会社の仕事は変わらない AIに仕事を任せられない「根本原因」
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー