




















イベントレポートアーカイブ
マルウェア感染後の対処法を学ぶ“サイバー攻撃の防災訓練”とは(2/3 ページ)
社内システムにマルウェアが侵入、そのときあなたはどうする?
演習は架空の組織「株式会社サイダー」のシステムにマルウェアが侵入したというシナリオで行われた。シナリオの前提条件は次の通りである。
シナリオの前提条件
- 機密情報が多いため、ネットワークは研究開発用と業務用、基幹系の3つに分割され、端末にはDHCPサーバによってIPアドレスが動的に割り当てられている
- インターネットへの接続にはDMZ(DeMilitarized Zone:ネットワーク外部と内部の中間領域、非武装地帯)を設け、外部への通信はプロキシサーバを経由して行っている
- 株式会社サイダーは外部SOC(Security Operation Center)業者にセキュリティ関連業務を委託している
- プロキシサーバはSOC業者が監視しており、インシデント発生時には株式会社サイダーのCSIRT窓口に通報する
この前提を図で示すと次のようになる。
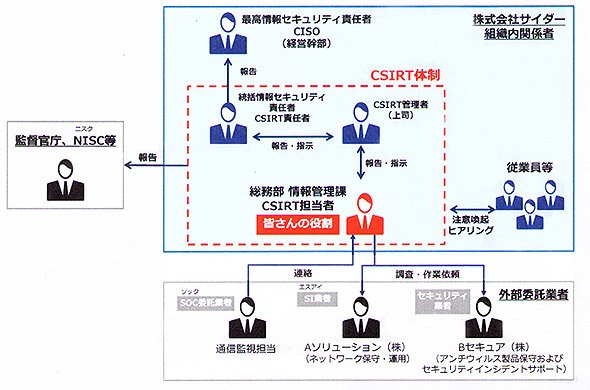 図2 演習の登場人物と登場機関(受講者は総務部情報管理課CSIRT担当者の役割)
そこで次のようなインシデントが発生した。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Teams会議をAIエージェントの「教材」に 埋もれた経験則を資産に変える新たな手法とは
-
2
手作業で消耗する人とそうでない人の差 全員がAIを「当たり前に使う職場」の作り方
-
3
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
4
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
5
双日調査、Copilot導入企業の87.5%が「情報分散」を課題 「横断検索AI」に期待か
-
6
AIを入れても仕事は変わらない? アビームとNotionが「企業ナレッジ」に注目する理由
-
7
AI攻撃は「調べて対応」では間に合わない ゼットスケーラーがSOCをAIエージェント化
-
8
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
9
AI研修を受けた人は1割未満 「学びたい」4割超なのに、なぜ?
-
10
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー