




















セキュリティビッグデータを視覚化、隠れた脅威を解明する「CURE」誕生(1/2 ページ)
セキュリティ対策の専門組織として企業内での運用が進むSOCやCSIRTだが、組織として最も求められているのが、セキュリティ脅威の早期発見や攻撃行動が判明した場合の対応優先順判断(トリアージ)。膨大なセキュリティアラートや脅威情報の中から、ハイリスクなインシデントを発見して対処するスピードが重要となるが、そのスピードアップに貢献するのが「セキュリティ情報融合基盤」として開発された「CURE」だ。一体どんなものなのだろう。
「CURE」って何?
SOCやCSIRTにおける課題
組織ネットワークが多様な脅威にさらされている現在、各種のセキュリティ対策機器が外部および内部からの脅威を防御している。しかし、全ての脅威をはねのけることは不可能に近い。また巧妙に仕組まれた標的型攻撃はひそかに組織ネットワーク内部に潜伏しながら侵入を深め、検知されないように内部情報の外部送信を行うため、攻撃が行われている事にすら気付けない場合が多い。そのため大企業やセキュリティサービス業者などは、セキュリティ対策の専門組織としてSOC(ソック:Security Operation Center)やCSIRT(シーサート:Computer Security Incident Response Team)を設置し、各種のセキュリティ機器が発報するアラートや情報端末のログの分析を常に行っている。SOCは攻撃や攻撃の前段階の兆候を早期に発見し、CSIRTは初動対応を迅速に実行できることを主眼に活動しているのだが、そこでの重要課題は、日々大量に発生するセキュリティ関連データの中から、大きなリスクにつながる不正活動をいかに早く見つけ出すかだ。
NICTが提供するプラットフォーム「CURE」とは?
そんな活動に役立つプラットフォームとして登場したのが、2019年6月に国立研究開発法人情報通信研究機構(NICT)サイバーセキュリティ研究室が開発を発表した「CURE」(キュア: Cybersecurity Universal REpository)だ。
「CURE」はNICTが開発した各種のサイバー攻撃観測・分析プラットフォームからの情報をはじめとする多種多様なセキュリティ関連情報を集約し、さまざまな側面から分析して高リスクの攻撃活動を検知するプラットフォームで、目的はサイバー攻撃行動の早期発見と、対応優先順の判断(トリアージ)にかかわるリスク判定だ。そのオペレーション画面は図1のようにグラフィカルなもので、攻撃のありさまが視覚的、直感的に把握できるようにしている。
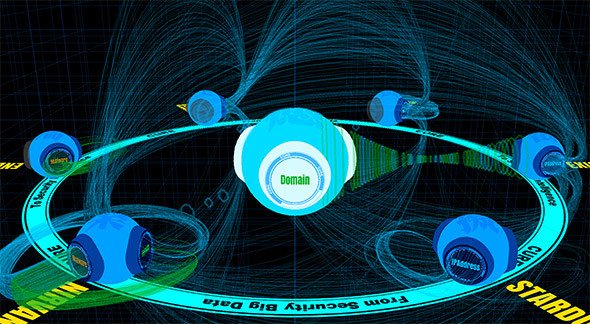 図1 「CURE」による観測データのグラフィック表示(実際はリアルタイムに変化するアニメーション) ※中央水色の球体がCURE本体、外周青色の球体は各種サイバーセキュリティ関連情報を保有するデータベース(DB)群。各DBはCURE本体に情報を送る際にリップルレーザ(リング状の光線のような表現)を射出。CURE本体ではIPアドレス、ドメイン、マルウェアについて横断分析を行い、同一の情報が見つかるとデータベース間にリンクを描画(青: IPアドレス、緑: ドメイン、橙: マルウェア)する。 出典:国立研究開発法人情報通信研究機構
Copyright © ITmedia, Inc. All Rights Reserved.


5分でわかる最新キーワード解説
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
2
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
3
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
4
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
5
入社2年目で月40時間削減 楽天モバイルがAIに任せなかった仕事とは
-
6
ゼロから分かる「Python in Excel」 プログラミング未経験の筆者がデータ分析してみた
-
7
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
生成AIで減る作業時間、残る確認と責任 ITエンジニア1265人調査
-
10
「OneDrive」でアクセス遅延、Microsoftが公表 知っておきたい「障害対応の見分け方」
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー