




















世界ランサムウェア調査 被害の半数を占めたのはやっぱりあの国?
NordLockerは、2020年1月~2022年7月の間に世界で公に認められたランサムウェア攻撃の被害状況を調査した。世界で最もランサムウェア被害が大きい国や産業、最も多くの被害を起こしたランサムウェアグループは。

ファイル暗号化ソフトを提供するNordLockerは、ランサムウェアの被害状況についての調査を実施した。調査結果から、世界で最もランサムウェア被害が大きかった国や産業、最も多くの被害を起こしたランサムウェアグループが明らかになった。
ランサムウェア被害の半数を占めた国は?
NordLockerによる調査の結果、2020年1月~2022年7月の間に世界で公に認められたランサムウェア攻撃の約半数が米国企業を標的としていたことが分かった(注1)。
ランサムウェアグループのサイトに記録された5200件の攻撃のうち、米国の企業が約2400件を占めた。特にカリフォルニア州、テキサス州、フロリダ州、ニューヨーク州の企業が多くのランサムウェア攻撃を受けた。各州の被害数を企業数で割ると、ミシガン州の企業が最も被害の数が多かった。
被害を受けた企業は、従業員数2~200人の中小企業が最も多く、2300件(46%)のランサムウェア攻撃を受けたという。
ランサムウェアの被害を多く受けた国としては、米国、カナダ、英国、フランス、ドイツの5カ国がリストアップされた。米国では、製造業と建設業が最も多く被害を受けた(図1)。
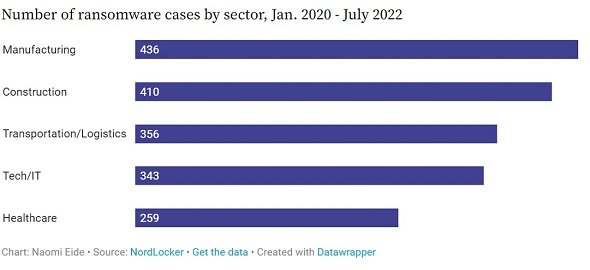 図1 ランサムウェア被害が大きい製造業と建設業(出典:Cybersecurity Dive)
全攻撃の3分の1近くの攻撃は、ランサムウェア集団であるLockBitとContiによるものだった。LockBitは全体の16%にあたる855件の攻撃を行い、最も活発なランサムウェアグループであることが判明した。次いでContiが全体の15%にあたる796件の攻撃を仕掛けている。また、LockBitは「サイバーセキュリティベンダーEntrustに対する6月の攻撃を実施した」とも伝えている(注2)。
米国国務省は、Contiのリーダーに関する情報に対して1500万ドルの報酬を提供し、FBIはContiのランサムウェアを「これまで記録された中で最もコストのかかるランサムウェア」と評したことから、5月にインフラの主要部分をシャットダウンしている(注3)。
Contiブランドは消滅したかもしれないが、グループのメンバーは組織を再構成しており、新たな名前で再登場する可能性がある。
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
“積ん読”をAIが読み解く オライリーなど英語書籍10万冊以上にGeminiが対応
-
2
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
3
AWS、SalesforceがAI連携を強化 データ分断をどう解消するか
-
4
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
5
AIを導入した企業ほど困る「データ基盤問題」 パーソルが3サービスで支援へ
-
6
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
7
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
8
Teams会議をAIエージェントの「教材」に 埋もれた経験則を資産に変える新たな手法とは
-
9
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
10
手作業で消耗する人とそうでない人の差 全員がAIを「当たり前に使う職場」の作り方
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー