




















「Dropbox詐欺」が始まった どうやって防げばよいのか
強力な「Dropbox詐欺」が現れた。これまでのビジネスメール詐欺と比べると検出が難しく、よりだまされやすくなっている。どのように対応すればよいのだろうか。
オンラインストレージサービス「Dropbox」を利用したビジネスメール詐欺(BEC)が急増している。Checkpoint Software Technologies傘下のAvananの報告によれば、2023年9月の最初の2週間だけで、このような攻撃が5440件も発生した。Dropboxをどのように悪用しているのだろうか、どうやって防げばよいのだろうか。
そもそもDropboxが悪いのだろうか
攻撃の手口は3段階に分かれる。まず攻撃者が無料のDropboxアカウントを作成する。
次に危険性のない文書を作成して、関係者のふりをして攻撃対象(ユーザー)と共有する。最後に狙われたユーザーにDropboxから「共有したコンテンツを誰かがクリックしてコメントや返信を待っている」という内容の通知を送る。このメールはDropboxから直接送られたもので、Dropboxの正常な動作だ。ここからどう攻撃につながるのだろうか。
狙われたユーザーがメールセキュリティサービスを使っていたとしても、第二段階のメールはDropboxから送られてきた正規のものなので、ブロックされることはない。メール内のリンクをクリックすると、DropboxのWebページに誘導される。そのWebページもDropboxにある正常なページで、なりすまし要素はない。だが、そのWebページには、受信者の認証情報を盗むための外部ページにリダイレクトするリンクが埋め込まれている。
これは新しい攻撃戦術だ。もはや攻撃者は実在する企業やサービスのWebサイトに見せかけてなりすます必要はない。Dropboxのような合法的なWebサイトの無料アカウントにサインアップするだけで攻撃を組み立てられる。コーディングも必要なく、ノーコードで動作する。
注意しなければならないのは、この攻撃ではDropboxがハッキングして「いない」ことだ。悪用はされていない。偽のDropboxサイトでもない。攻撃者が無料のDropboxアカウントを作成して、Webページに悪意のあるコンテンツを載せているだけだ。
共有されたリンクを被害者がクリックして、安全なDropboxのWebページに飛ぶまで何も攻撃要素は見当たらない。だがDropboxのページに埋め込まれたリンクをクリックすると手遅れになる。
これは、Avananの研究者が「BEC 3.0」と呼ぶ新しいビジネスメール詐欺の手口だ。上司や取引先になりすます代わりに、攻撃者は合法的なサービスから直接被害者にメールを送ることができる。
こうした攻撃は増加の一途をたどっており、攻撃者はGoogleやDropbox、会計ソフトパッケージの「QuickBooks」の他、「PayPal」など、お気に入りのWebサイトを悪用している。Avananの研究者によればこれまで発見された攻撃の中でも最も巧妙なものであり、攻撃者に人気があり、効果的なものだという。
実際の攻撃はこうして始まる
BEC 3.0攻撃の実例を紹介しよう。以下の例では攻撃者がDropboxのドキュメントを利用して、IDやパスワードなどのクレデンシャル情報を収集するサイトをホストしている。この攻撃ではメールがベクターとなり、ソーシャルエンジニアリングとクレデンシャルハーベスティング(収集)を組み合わせてBEC 3.0攻撃を実行している。狙われるのは不特定のエンドユーザーだ。
まずDropboxからメールが直接送られてくる。これが攻撃の第一段階だ(図1)。
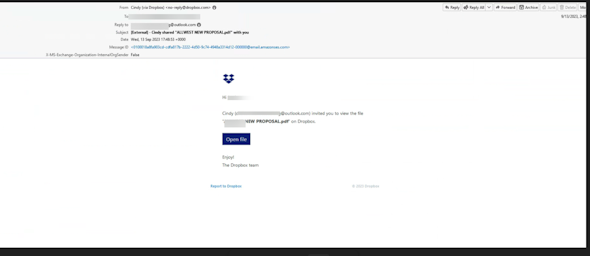 図1 Dropboxから送られてきたメール(提供:Avanan)
図1に示したメールはDropboxから送られてくる標準的な形式のものであって、内容にも異常はない。単に閲覧した方がよいドキュメントがあることをユーザーに通知しているだけだ。
ユーザーは正規のDropboxページに誘導されて、図2の画面を見ることになる
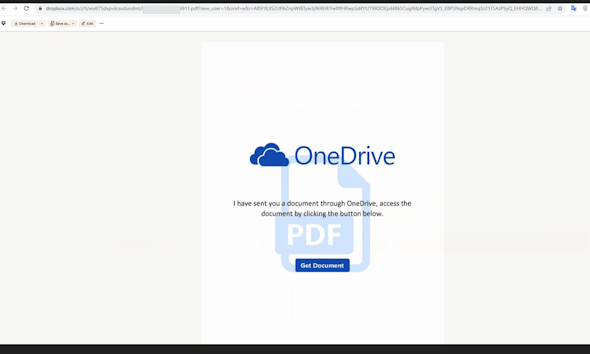 図2 正規のDropboxのページに誘導された(提供:Avanan)
このページに表示されているコンテンツは「Microsoft OneDrive」のものにそっくりだが、URLはDropboxのものだ。
「Get Document」ボタンをクリックすると、ユーザーは図3に示したページに誘導される。「CLICK HERE」ボタンを押すとクレデンシャルハーベスティング攻撃にさらされる。
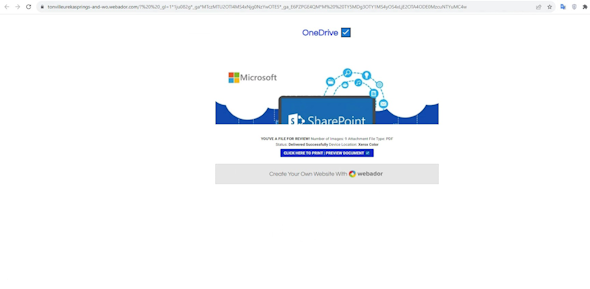 図3 Dropbox外部にホストされているWebページ(提供:Avanan)
図3はDropboxの外部でホストされているWebページで、認証情報を盗むためにユーザーにクリックを促している。
ビジネスメール詐欺の進化
ビジネスメール詐欺はかなり急速に進化している。Avananの研究者は古典的な「ギフトカード詐欺」から進化を語った。CEOや重役からのメールを装って、部下に「ギフトカード」の購入を依頼する詐欺だ。攻撃者は取得したギフトカードを個人的に使う。このようなメールは通常、なりすましのGmailアドレスを使って送られてくる。「CEO@gmail.com」を「CEO@company.com」(companyの部分は自社の社名)の代わりに使っていた。
この時点ではドメインやパートナーのなりすましはあったものの、本物のWebサイトは使っていなかった。
その次に現れたのは、侵害されたアカウントを利用する攻撃だ。これは、財務担当者のような社内ユーザーを危険にさらす場合もあれば、パートナーユーザーを狙う場合もあった。このような攻撃は、正規のアドレスから送られてくるため、厄介だ。しかし、「Microsoft 365」の偽のログインページへのリンクが表示されたり、自然言語処理(NLP)機能を備えた自動ツールが検出できるような不自然な言葉を使っていたりしたため、検出はさほど難しくなかった。
これが最新のBEC 3.0に変わった。正規のサービスを使った攻撃だというところがこれまでと違う。もはやNLPは役に立たない。URLスキャンを実行していたとしても、合法的なDropboxやその他のWebサイトを使っているため、機能しない。
どのような対策が必要なのか
BEC 3.0の攻撃は、セキュリティサービスを使って検出することが困難で、エンドユーザーが自分で気を付けことも難しい。
それでも第一歩は教育から始めなければならない。攻撃の第一段階でユーザーが疑問を感じるようにする。誰がこのような文書を送ってきたのだろうか、さらに文書をクリックした第二段階でDropboxの文書にOneDriveのWebページがあるのはおかしいのではないかという疑問が、ユーザーの脳裏に浮かぶようにする必要がある。DropboxページのURLにカーソルを合わせて異常がないかどうか調べることも役立つ。
誰もが常にこのような注意を払うことができればよいのだが、非現実的だ。BEC 3.0の攻撃が勢いを増している理由はこれだ。
Avananのジェレミー・フックス氏(マーケティングコンテンツマネジャー)はCheckpoint Software Technologiesの「Harmony Cloud Email & Collaboration Security」を例に挙げて、セキュリティの専門家であれば次のような能力を備えたセキュリティソリューションの導入を検討できるとした。
- 人工知能(AI)技術を用いて、多数のフィッシングインジケーターを分析、識別することで、複雑な攻撃を未然に防ぐ
- 文書やファイルのスキャン機能を利用する
- 徹底的なスキャンとWebページのエミュレーションを実行し、セキュリティを強化する堅牢(けんろう)なURL保護システムを用いる
なお、Checkpoint Software Technologiesの研究者はBEC 3.0攻撃について2023年9月18日にDropboxに連絡済みだ。
Copyright © ITmedia, Inc. All Rights Reserved.


ニュースピックアップ
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
2
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
3
「AIを盗む」のではなく「AIを動かす」ために Googleが捉えた攻撃者の異変
-
4
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
5
なぜ「情シス不在」でもIT化が回る? 39人の町工場が15年かけて見つけた答え
-
6
そのIT資格、これからも評価されますか? 5年のデータで見る「廃れる資格」「化ける資格」
-
7
生成AIで減る作業時間、残る確認と責任 ITエンジニア1265人調査
-
8
ゼロから分かる「Python in Excel」 プログラミング未経験の筆者がデータ分析してみた
-
9
M365 Copilotを配っても「使われない」 でもAI活用が進んだ福島県庁の"逆張り"戦略
-
10
「Copilot、Word文書まとめて」で社内全滅? 勝手に増殖するAIウイルスで大騒ぎ:895th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー