




















IT導入完全ガイド
パスワード不要の認証技術「FIDO」とは何か?(2/3 ページ)
本人確認のための情報を端末の外に出さず個人情報の漏えいを防ぐ
FIDOの採用事例の多くが生体認証を用いていることから、「FIDOとは生体認証の仕様を定めたもの」と誤解する人も多いようだ。しかしFIDOは端末側とサービス側との間で行われる認証の手順を定めたものであり、生体認証そのものの技術とは直接的な関係はなく、セキュアハードウェアやワンタイムパスワードトークンなどの二段階認証にも対応する。
FIDOでは、本人確認の処理は全て端末側で行う。この本人確認の手段は、サービスごとに任意のものが使える。例えば指紋認証であれば、本人の指紋データはデバイス内に保持され、照合処理もデバイス内に閉じたまま行われる。虹彩認証や静脈認証といった他の生体認証や、PINコードなど生体認証以外の認証手段でも同様だ。こうしてデバイス側で行われた認証の結果のみが公開鍵方式によって暗号化され、サービス側とやりとりされる。
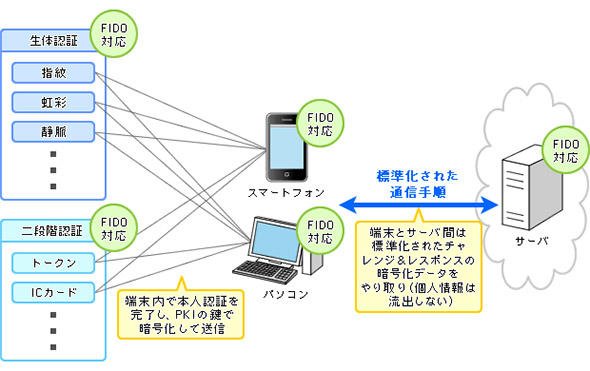 図1 FIDOの仕組み
サーバ側には公開鍵のみが保管される。本人確認のための情報(例えば、IDとパスワード認証におけるパスワードデータ)がネットワークに流れ出ることはなく漏えいの危険性が極めて少ない。またFIDOでは、デバイス内のセキュアな領域に本人確認情報を格納するための手順も定められているほか、万が一デバイスが盗難にあったとしても、そもそも持ち主の生体情報がなければ決して認証は通らず、サービスにアクセスできないため、なりすまし攻撃も効果的にシャットアウトできる。こうした仕組みにより、パスワードの漏えいや類推に起因するセキュリティリスクを排除できるというわけだ。
しかし、このような認証技術自体は、実はFIDO以前にもあった。公開鍵方式暗号化や生体認証といった個別技術はかなり前から実用化されており、それらを組み合わせた認証ソリューションも少なからず存在していた。しかし、これら従来のソリューションとFIDOとの決定的な違いは、前者がベンダーごとに独自の仕様で作られていたのに対して、FIDOはオープンスタンダードをベースとしている点だ。
FIDOの仕様策定を行うFIDO Allianceには、現在240社の企業が参画しており、金融業界やIT業界を中心に、世界に名だたる大手グローバル企業がずらりと顔を並べている。ここで検討・策定されるFIDOの仕様は完全公開されると同時に、製品間の相互接続テストを行ってFIDO認定を実施している。そのためネットサービス事業者もユーザーも、特定ベンダーの端末やサービスに縛られることなく、FIDO Allianceが正式に対応製品と認定した端末とサービスであれば安心して便利に利用できる。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
3
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
4
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
5
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
6
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
7
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
8
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
9
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
10
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー