




















セキュリティ強化塾
便利な無線LANにつきまとう新たなセキュリティリスク(4/6 ページ)
「通信の改変」対策は、アクセスポイントとルーターを狙わせない
企業の無線LAN運用で注意したいのが通信の改変だ。これは無線LANに特化した話ではないが、無線LANであると攻撃手法が増えるという点で気を付けなければならない。
特に注意したいのは、偽のアクセスポイント対策だ。攻撃者がオフィスの近くに、同一のSSIDで偽アクセスポイントを立てて、従業員がそこへ間違って接続してしまえば、通信内容は簡単に盗聴されるだろう。また、偽のログイン画面を表示することで正規のIDとパスワードの組み合わせを窃取されるリスクもある。
さらに問題なのは、偽アクセスポイントがDNS設定を改変する(DNSスプーフィング)ことで、従業員がWebブラウザなどから正しいURLを入力したとしても、攻撃者が用意した偽のWebサイトへと誘導されてしまうことだ。この手口によってマルウェアなどを知らないうちにダウンロードさせられると情報漏えいにもつながりかねない。
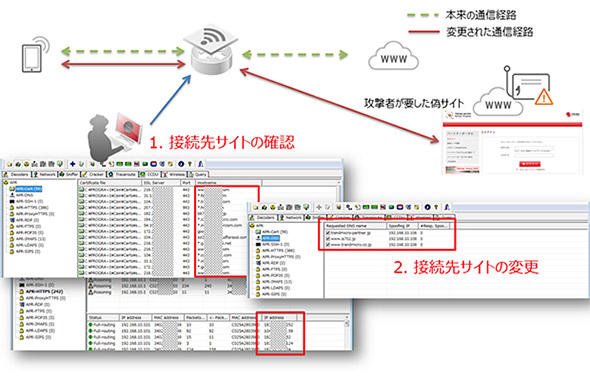 図2 DNSスプーフィング(出典:トレンドマイクロ)
なお、攻撃者が直接、無線LAN機器の管理画面に何らかの方法でログインできれば、DNSの改変は容易だ。これは無線LAN機器に限った話ではないが、管理画面へのログインIDとパスワードを工場出荷状態のままにしておいたり、簡単な組み合わせにしておいたりするのは危険だ。厳重に管理することはもちろん、可能であれば「社内の特定の端末のみがログイン可能」となるような設定を加えておくことをお勧めしたい。
コラム:Wi-Fiルーターを狙うトロイの木馬
無線LAN機器の普及につれ、攻撃手法も複雑化している。カスペルスキーが情報を公開したトロイの木馬「Switcher」は、無線LAN機器(Wi-Fiルーター)を攻撃するマルウェアだ。しかし、侵入経路としてAndroidアプリの形でユーザーのスマートフォンを狙う。
Switcherは、感染したAndroid端末が公衆無線LANに接続すると、管理画面にアクセスし、DNS設定を書き換えようとする。現在、確認されている段階では、特定のメーカーのデフォルトIDとパスワードの組み合わせで不正アクセスしようとするが、ID/パスワードのリストが拡張されないという保証はない。つまり、企業向けアクセスポイントが狙われる可能性がゼロではないわけだ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
3
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
4
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
5
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
6
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
7
磐田市、財務会計業務への生成AI導入実証 年間590時間、約177万円の削減効果を確認
-
8
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
9
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
10
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー