




















未知の脅威はシグネチャ判定を待ってくれない――Cylanceのアプローチ(3/4 ページ)
未来に作成されるマルウェアを予見できるCylanceのロジック
では、実際同社の製品はどれくらいのパフォーマンスを出せるのか。それを実証するため、同社は2012年からあるイベントを開催している。「Unbelievable Tour」だ。
このイベントは「48時間以内に確認された新種および亜種のマルウェアを計200個近く用意、CylancePROTECTおよび他社ベンダー製品で検知率や偽陽性を検証する」デモを行うというもの。ツアーと銘打つ通り、米国では75拠点で実施されている。実は、日本でも2016年8月、エムオーテックスと共催で東京、名古屋、大阪で開催されている。
さて、このツアーの検証結果は、「Cylanceが99%の検知率だったのに対して、他社製品は50%を下回るものが多かったという。
シグネチャベースのセキュリティ対策製品では、一般的に、マルウェアが報告されてからシグネチャの作成を開始する。このため、適用までには短くて1~2日、長ければ1週間近く時間がかかる。そこからシグネチャが全ユーザーに適用されるまでには、さらに1週間ほどの時間が必要だ。
「他社製品が公開している独立テスト機関のレポートを見ると、検知率は100%と記載されているが、それはシグネチャ適用後にテストを実施しているからだ」(乙部氏)
だが、本来は攻撃者が「最初にマルウェアを送り込んできた瞬間」に検知、排除できなければ意味がない。シグネチャ作成が不要なCylanceであればそれが可能と乙部氏は強調する。
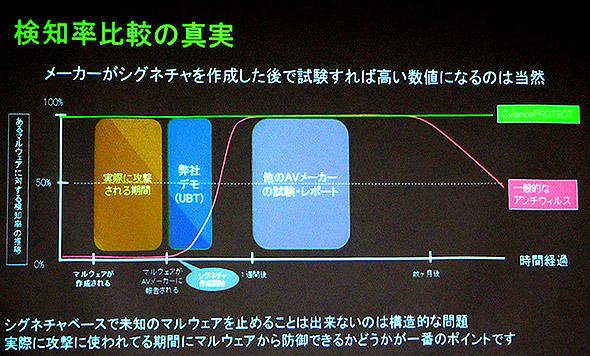 Cylanceと他社との検知の違い
むしろ、Cylanceではマルウェアが作成される前に開発された数理モデルのバージョンでも検知可能という。
例えば、2015年にRSAのリサーチャーが発見したGlassRatマルウェアについて、亜種含む10個の検体を入手してテストしたところ、CylancePROTECTは9個を検知している。
「残り1個は、マルウェア本体をダウンロードするスクリプトだった。現状では機械学習の対象はバイナリファイルのみ。このため、PowerShellスクリプトは対象外。だが、不正なスクリプトや危険なVBAマクロなどを制御する『スクリプト制御機能』が搭載されているため、スクリプトが動作しても、マルウェアをダウンロードした瞬間に検知してブロックできた」(乙部氏)
このとき、検知に役立った数理モデルは1年以上前に開発したものだったという。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
2
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
3
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
4
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
5
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
6
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
7
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
8
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
9
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
10
同業の被害で初めて気付く漏えい 「アラート不発」を起こす攻撃の正体
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー