




















未知の脅威はシグネチャ判定を待ってくれない――Cylanceのアプローチ(4/4 ページ)
2016年に猛威をふるったZcryptorも半年前に検知
ワーム型のランサムウェア「Zcryptor」が2016年6月に報告された際のエピソードも、Cylanceの検知モデルの特長を物語っているという。
Zcryptorは、マイクロソフトの脆弱(ぜいじゃく)性緩和ツール「Enhanced Mitigation Experience Toolkit:EMET」を回避する機能を持ち、自身をUSBメモリなどのリムーバブルドライブにコピーして拡散するワーム型のランサムウェアだ。このZcryptorについて、Cylanceでは一般に周知されるより6カ月も早く検知できることを「実証」したという。
「ランサムウェア感染による事業停止や事後対策、顧客への対応、損害コストなど、総所有コストを考えたら、6カ月という期間の意味は非常に大きい」(タルウォーカー氏)
「自律的かつ継続的に、出現すらしていない未知の脅威も予測し、防御できるのがCylance」と乙部氏は自信を見せる。
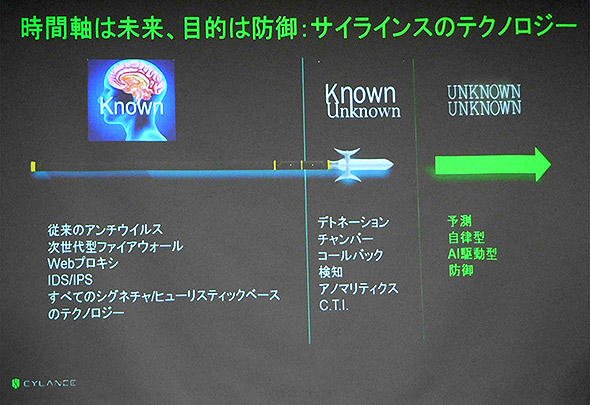 まだ出現していないマルウェアも検知可能だという
他社からの反論も多く受けるCylanceだが、「われわれの目指すところは『ウイルス対策製品だけで安心できた時代』を取り戻すこと。同業者と敵対するのではなく、互いに業界を盛り上げたいと思っている」と乙部氏は訴える。
ここ数年、シグネチャベースでまったく未知の脅威に対抗できないアンチウイルス製品は不要という議論がわき起こり、関係各社に波紋が及んでいる。そんな事態を覆す切り札となるのが人工知能や機械学習で、アンチウイルス製品ベンダーはこれらキーワードを力に進化を模索中だ。そこへ、人工知能/機械学習の応用方法やパフォーマンスに疑問を呈したCylance。ベンダー各社が殺気立つのも致し方ない。だが、同時にCylanceの存在は業界のさらなる進化を促す良い刺激となり得るかもしれない。同業界の動向は今後も注視していきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
2
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
5
無料で国産生成AI「Sarashina」が利用可能に APIとチャット機能のベータ版を公開
-
6
企業向けAIは「大規模LLM」一択ではない Zohoが重視するコストとデータ保護
-
7
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
8
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
9
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
10
「AIのファクトチェック」を誰がする? 「AIのウソ」を検証する新サービスとは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー