




















セキュリティ最初の一歩
2018年、セキュリティの穴は「人」や「プロセス」にある(2/2 ページ)
JALが約3億8000万円をだまし取られた「ビジネスメール詐欺」の手口
2016年の年末、多くのセキュリティベンダーが「2017年に注意すべきは『ビジネスメール詐欺(Business Email Compromise:BEC)』」との予測を出していた。実際に世界では被害が拡大していたが、国内では「対岸の火事」と考えていた企業も多いのではないだろうか。2017年12月に日本航空(JAL)が約3億8000万円をだまし取られたことが報道されるまでは。
BECの手口は、通常の業務でやりとりされるメールを何らかの方法で入手し、なりすましメールで偽の送金指示を送る。JALの場合、海外の金融会社からリースしている旅客機のリース料について、支払先担当者からのメールを装って偽口座への振り込みを誘導された。JALによれば、取引先のメールアドレスと名前が一致していたことと、直前に届いた正規の請求書の「訂正」メールだったことで信じてしまったという。
また、報道によれば、訂正メールに添付されていた請求書PDFは、正規のものと同じフォーマットであり、担当者のサインも似せて書かれていたという。しかも、リース料の振り込みは3カ月ごとに行われる作業であったにもかかわらず、ドンピシャのタイミングで訂正メールをかぶせてきたのだ。
トレンドマイクロによれば、BECの種類は幾つかある。その中でも企業の最高責任者のメールをかたり、財務担当者に振り込み指示を行う「CEO詐欺メール」に注意したい。同社の調べによれば、2017年1~11月の間に国内法人では11件しか見つかっていないCEO詐欺メールだが、全世界で見れば8600件以上が確認されている。
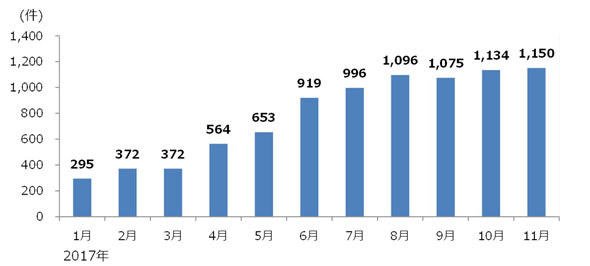 図2 CEO詐欺メールの確認数(2017年1~11月)(出典:トレンドマイクロ)
トレンドマイクロでは2017年に発生したサイバー攻撃を踏まえ、「『システム』の脆弱性に加えて、リスク認識や業務・システムの運用プロセスの隙といった『人』や『プロセス』の脆弱性が要因となり多くの企業で被害が確認された」と総括する。今後も引き続きシステムを守ることは重要だが、従業員教育、組織体制や業務プロセスの見直しを行い、「人」や「プロセス」に潜むセキュリティの落とし穴をふさがなければならないだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
3
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
4
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
5
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
6
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
7
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
8
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
9
磐田市、財務会計業務への生成AI導入実証 年間590時間、約177万円の削減効果を確認
-
10
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー