




















セキュリティ担当者として“腹をくくれる”か?
これまであまり語られることのなかったセキュリティ担当者としてのキャリアパスについて考えてみよう。
本コラムは2015年6月16日に公開した「セキュリティ担当者のキャリアパスとは?」を再編集したものです。
一般的にセキュリティ担当者は、IT部門の誰かが指名されることが多いものです。例えばアプリを作っていた人をセキュリティ担当者に据えるとどういうことが起こるのか。
彼らは「いつか開発に戻れる」ことを夢見てしまい、なかなか腹をくくることが難しいものです。自分はセキュリティ担当者として全力を尽くすということを決意してもらう、腹を決めるということはとても大切なことです。
腹をくくるためには「戻らなくてもほめられる」「光があたる」という環境を作り上げていく必要があります。また、その分野では自社のなかでトップに立てる可能性があるということが実感できる環境を整えてあげるべきです。
全社に向けて統制を効かせながら、何か施策を実施していくことがコミュニケーション上重要になるセキュリティ担当だけに、企業のなかでの存在感は大きなものになるのです。このことに気付けるかどうかで、決意を強く持てるかどうかが決まると思います。
セキュリティ担当者の「キャリアパス」とは?
では、セキュリティ担当としてどんなキャリアパスが描けるものでしょうか。
私が考えるキャリアパスとは、最初にビジネス担当者からユーザー企業のセキュリティ担当者(Security Director)に就任し、その後は最高情報セキュリティ責任者であるCISO(Chief Information Security Officer)、そして他社からCISOとしてのお声がかかるという流れが理想だと考えています。
実際に企業の中でトップとして活躍できる領域であり、最終的に他社からお声がかかるぐらい企業がその経験を欲することは間違いないと考えています。
もちろん、どこまでの人を採用できるのかという企業ごとの考え方もあります。実際に私のところにもびっくりするような大企業からお話がくることもあるのです。いずれにせよ、セキュリティの専門家になることで、しっかりとしたキャリアパスが描けていけるということです。
システム出身者が陥りやすい傾向
前回、情報システム部門に所属する人が指名されるケースが多いというお話をしましたが、情シス出身のセキュリティ担当者が陥りやすい傾向があります。
私がこれまで見てきた人の多くが、最初に技術資料を調べ始めたり、資格取得のための勉強をし始めたりすることです。例えばIPAの資料を読んでみる、CISSPの資格を取得する勉強を始める、ISMSのセミナーに参加するといったアプローチです。
本来なら、“嫌われてしまう”事業部に対してどんなアプローチをとるべきなのか、今自社で稼働しているシステムがどんなベンダーによって構築されていて、日ごろどんな目に遭っているのかなど、現況の把握から始めるべきなのです。
技術的なリソースは外部から取り寄せられます。まずは自社の環境を正しく理解していくことからスタートしてほしいと思います。
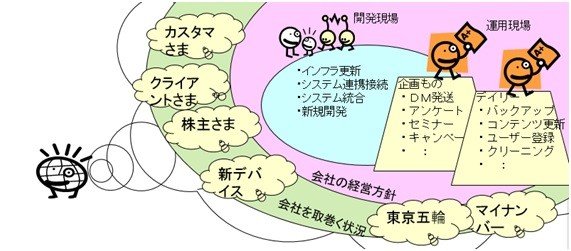 着任したら、まず現況の把握からスタート
次回は「セキュリティを担当する組織の在り方」についてお話しします。

Copyright © ITmedia, Inc. All Rights Reserved.


突然セキュリティ担当者になったときの心得
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
2
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
-
3
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
4
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
5
SlackやTeamsで「辞めそうな社員」が分かる? 退職予兆を探るAI登場
-
6
「閉じた環境」で生成AIをどう使うか 大分市が「庁内だけで使える環境」を構築
-
7
AIの“それらしい答え”、そのまま出していませんか――誤り・著作権・見えない指示への備え
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー