




















IT担当者300人に聞きました
標的型攻撃への対策状況(2018年)/後編(1/2 ページ)
キーマンズネット会員197人を対象にアンケート調査を実施した。社内セキュリティ体制や導入するセキュリティ製品など企業の標的型攻撃への対策状況が明らかになった。
キーマンズネットは2018年4月2~12日にわたり、「標的型攻撃の対策状況に関する調査」を実施した。全回答者数197人のうち情報システム部門が45.2%、製造・生産部門が19.8%、営業・販売・営業企画部門が9.6%、経営者・経営企画部門が5.6%などと続く内訳であった。
今回は「セキュリティ対策の社内体制」や「標的型攻撃に対する注意喚起やレクチャーの方法」「現在導入しているセキュリティ製品」など、企業における標的型攻撃対策の実態を把握するための質問を展開。標的型攻撃を含むセキュリティ対策で「専門部署」を設置する割合は、大企業と中小企業で5倍以上も開きがあるなどが明らかになった。なお、グラフ内で使用している合計値と合計欄の値が丸め誤差により一致しない場合があるので、事前にご了承いただきたい。
セキュリティ対策で「専門部署」の設置割合、大企業と中小企業で5倍以上も開き
はじめにセキュリティ対策の社内体制について、全体では「専門部署も専任担当者もおらず、情報システム担当者が兼任している」が37.1%と最も多く、続いて「セキュリティ対策専門の部署があり、部門長が統括している」24.4%、「セキュリティ対策専門の部署に加え、役員がCISOの任に就いている」18.8%、「専門の部署はないが、専任の担当者がいる」15.2%となった(図1-1)。全体としては少数だが、特に100人以下の中小企業で「特に何も決めていない」11.8%や「全て従業員に任せている」2.9%と回答する割合が高く、大企業と比較してセキュリティ意識の低さが見て取れる。セキュリティ対策専門の部門があり、担当者がいる割合も全体では43.2%とほぼ半数だが、従業員規模別に見ると大企業では75.8%であるのに対し、中小企業では14.7%と5倍以上の開きがあった。
前編でも紹介したが、実際に受けたセキュリティ被害(複数選択)のうち53.8%が「内部の人為的なミスによる被害」や「内部犯行による被害」によるものであり、企業におけるセキュリティ対策を「システムによるインフラ整備」と「従業員への注意喚起や対策指南」に大別したとき、後者が果たす役割は非常に大きい。そこで実際に「標的型攻撃に対する注意喚起や対策方法のレクチャーなどを行っているか」を聞いたところ、全体では8割が「行っている」と回答しているものの、従業員規模によって実施有無の差は激しかった(図1-2)。また実施企業のうち過半数がメールや掲示板、eラーニングでの周知を選択していた(図2)。
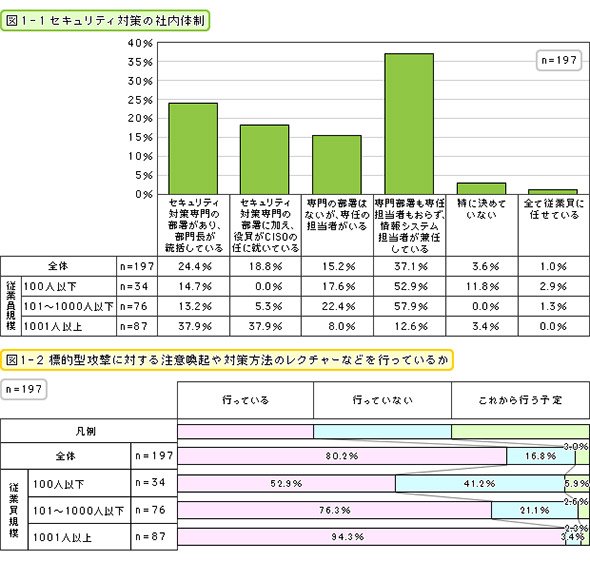 図1 セキュリティ対策の社内体制
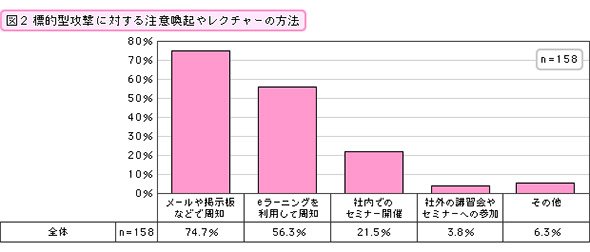 図2 標的型攻撃に対する注意喚起やレクチャーの方法
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー