




















IT担当者300人に聞きました
標的型攻撃への対策状況(2018年)/前編(1/2 ページ)
キーマンズネット会員197人を対象にアンケート調査を実施した。実際に標的型攻撃を受けた経験の有無や被害内容などに関する質問を展開した。
キーマンズネットは2018年4月2~12日にわたり、「標的型攻撃の対策状況に関する調査」を実施した。全回答者数197人のうち情報システム部門が45.2%、製造・生産部門が19.8%、営業・販売・営業企画部門が9.6%、経営者・経営企画部門が5.6%などと続く内訳であった。
今回は「標的型攻撃を受けた経験」や「標的型攻撃をどの時点で発見できたか」「実被害例」など、企業を狙う標的型攻撃の実態を把握するための質問を展開。全体の7割の企業が標的型攻撃を受けたこと自体を把握できていないことなどが明らかになった。なお、グラフ内で使用している合計値と合計欄の値が丸め誤差により一致しない場合があるので、事前にご了承いただきたい。
4割の企業でセキュリティ被害の「経験あり」、最も多かった被害内容とは?
はじめにこれまで自社で何らかのセキュリティ被害に遭ったことがあるかどうかを聞いたところ、全体の39.6%が「ある」と回答し、約4割の企業でセキュリティ被害の経験があることが分かった。この結果を従業員規模別に見ると1000人以上の大企業が約半数の49.6%と群を抜いて被害率が高く、従業員規模が小さくなるほどその割合は下がる傾向にあった(図1-1)。しかし規模の小さな企業ゆえに起こりがちな「自社に限って狙われることはないだろう」といった慢心が仇となり、標的型攻撃がしやすくまた攻撃されたことにすら気付かないケースも少なくないため、中小企業こそ油断は禁物だ。関連して業種別では流通・サービス業が54.8%と過半数で被害経験があり、続いて官公庁や研究所・教育機関、製造業と続いた。
それでは具体的にどのようなセキュリティ被害に遭ったのだろうか。被害経験のある回答者にその「原因」を聞いたところ「外部からのサイバー攻撃」が70.5%、「内部の人為的なミスによる被害」が35.9%、「内部犯行による被害」が17.9%と続き、「その他」ではメールによるウイルス感染などが挙げられた(図1-2)。サイバー攻撃による被害が多い一方で内部の人的ミスや内部犯行も一定数存在しており、従業員のセキュリティ意識の向上やエンドポイントでの水際対策など、セキュリティ対策の重要性を改めて認識する結果となった。
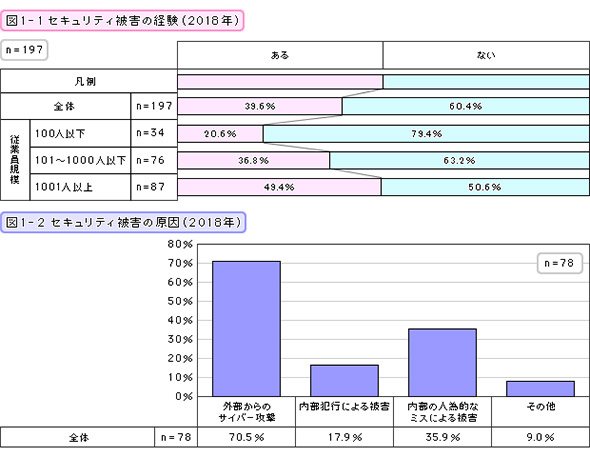 図1 セキュリティ被害の経験/原因(2018年)
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー