




















IT担当者300人に聞きました
標的型攻撃への対策状況(2018年)/前編(2/2 ページ)
標的型攻撃を受けたかどうか「分からない」企業が全体の7割にも及ぶ結果に
次に、不特定多数を狙ったサイバー攻撃ではなく特に自社(情報資産を含む)を狙ったサイバー攻撃(標的型攻撃)を受けたことがあるかどうかを「セキュリティ被害に遭ったことがある」と回答した方に聞いた。その結果「攻撃を受けたことはあるが、自社を狙ったかどうかは分からない」43.6%、「分からない」25.6%、「自社を狙った攻撃を受けた」16.7%、「自社を狙った攻撃を受けたことはない」14.1%と続いた(図2)。
ここで注目すべきは、攻撃を受けたことの有無を問わず、自社を狙った攻撃かどうかが判断できている企業は全体の30.8%しか存在しないという点だ。逆説的に言うと69.2%と約7割の企業で標的型攻撃を受けたとしても詳細を把握できていない現状が見えてきた。特殊な標的型攻撃を含むリスク情報を提供するサービスやセキュリティ監視サービスなど、まずは自社に迫る脅威を把握するための環境を整えたいところだ。
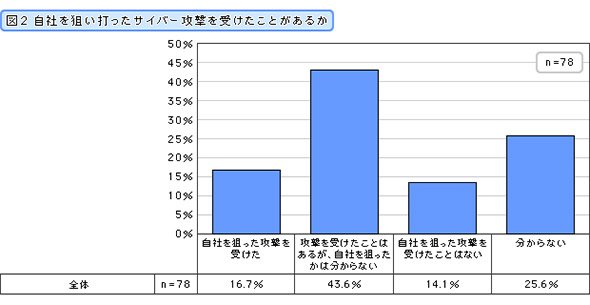 図2 自社を狙い打ったサイバー攻撃を受けたことがあるか
「ファイル破壊」「サーバを人質に……」 生々しい実被害例も
自社を狙い撃ちにした標的型攻撃を発見した企業は、具体的にどの時点で発見できたのだろうか。聞いてみたところ「標的型攻撃メールを受信した時」42.6%、「マルウェアに感染した時」29.8%、「C&Cサーバ(攻撃用サーバ)と通信した時」8.5%と続く結果となった(図3)。「その他」と回答した方からは「proxyサーバがDOS攻撃を受けた」「DDoS攻撃を受けた」「ランサムウェアでサーバが人質にとられた」など、既に被害を受ける状況に陥って初めて気が付いたケースや「監視ツールによる検知」のように事前検知ができたケースといった声が挙げられた。
これに関連して自社を狙った攻撃により具体的にどのような被害が発生したかをフリーコメントで聞いたところ、ランサムウェア被害と思われる「サーバが人質に取られた」「PCとNASが暗号化されてしまった」といったコメントが寄せられた。この他、ファイル破壊や書き換えによる被害を経験した回答者も複数見られた。
データの暗号化やファイルの書き換え、ランサムウェアなどは金銭目的の脅迫行為に悪用されるケースが多く、サーバダウンやネットワーク遅延などは、あえて目立つ形で攻撃を仕掛けることでシステム管理者を集中させ、その間に別のサイバー攻撃を仕掛けるなどの巧妙な攻撃手段として知られている。しかし、一方で私怨やいたずら、試用など、さまざまな動機が考えられる攻撃者側の意図を完全に理解するのは不可能だ。企業ができることは、いつでも標的型攻撃の対象になり得るという意識を持つことや攻撃の早期発見が可能な仕組み作り、それらに素早く対応するセキュリティ対策の検討であることを再認識する必要がありそうだ。
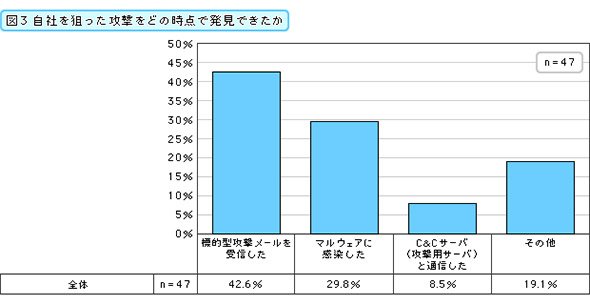 図3 自社を狙った攻撃をどの時点で発見できたか
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー