




















セキュリティビッグデータを視覚化、隠れた脅威を解明する「CURE」誕生(2/2 ページ)
NICTによるセキュリティ対策プラットフォーム
NICTによるサイバー攻撃観測・分析プラットフォームには次のようなものがある(一部)。「CURE」はこれらからの情報を常時収集し、相関をグラフィカルに表示して、サイバー攻撃の状況を解明可能にしたものだ。
【無差別攻撃の観測センター】
・NICTER(ニクター:Network Incident analysis Center for Tactical Emergency Response)
使用されていないIPアドレス空間(ダークネット)に対するアクセスを大規模に観測し、マルウェア情報との相関分析を行って対策方法を導くシステム。無差別な攻撃や攻撃前の偵察活動など検知できる。
・HONEYPOT(ハニーポット)
外部からのマルウェア捕獲のためのおとりサーバ
【対サイバー攻撃アラートシステム】
・DAEDALUS(ダイダロス:Direct Alert Environment for Darknet And Livenet Unified Security)
NICTERによるダークネット観測情報から、組織内から送出される異常通信を検知して、当該組織に対して迅速にアラートを送信する。
【サイバー攻撃統合分析プラットフォーム】
・NIRVANA改(ニルヴァーナ・カイ)
組織ネットワークに設置されたファイアウォールやIDS、サンドボックスなどさまざまなセキュリティ機器からのアラートを集約・分類・相関分析する。リスクの高いアラートに優先的に対応するだけでなく、設定した条件でエンドホストやネットワーク機器による自動対処(通信遮断やマルウェア感染ホストの隔離)などを行うことが可能。民間企業に技術移転されており、国内ベンダーからこれを用いた製品が販売されている。(過去記事「NIRVANA改弐」参照 https://www.keyman.or.jp/kn/articles/1901/16/news031_2.html)
【サイバー攻撃誘引基盤】
・STARDUST(スターダスト)
企業ネットワークを精巧に模擬したネットワークを構築して標的型攻撃を呼び寄せ、攻撃者に察知できないように長期観測する。攻撃者の組織侵入後の詳細な挙動をリアルタイムに把握可能。
【サイバー脅威情報集約システム】
・EXIST(イグジスト)
公開されている各種の脅威情報や、SNS、ニュース、ブログに表れた脅威情報を自動集約して調査解析に役立つオープンソースソフトウェア(GitHubから入手可能)。セキュリティ機器が検知した異常通信が悪性なのかどうかなどの調査業務を容易にする。例えば上記のNIRVANA改と組み合わせると、標的型攻撃の解明に役立つ。
NICTはこうした各種システムを運用する事により、およそ25ペタバイトにのぼる日本最大級の大規模セキュリティデータを蓄積している。そのビッグデータをセキュリティオペレーションの効率化と、対サイバー攻撃対策の迅速化に役立てるように開発されたのが「CURE」だ。
「CURE」は何をしているのか
「CURE」は、前述のような各種情報源から、IPアドレス、ドメイン、マルウェアのハッシュ値などを、Pub/Subメッセージング方式で常時リアルタイムに受け取り、インメモリデータベース(Redis)に展開、高速検索を可能にする。2019年6月に開催されたInterop Tokyo 2019では「CURE」の動態展示が行われたが、このときのメモリ容量は256GBだった。メモリはテラバイト級に拡張可能だが、NICTサイバーセキュリティ研究室の井上大介室長によると「サイバー攻撃への緊急対応には多くの場合1週間分のデータがあれば良く、それには256GB程度でも十分。メモリに入り切らないデータはディスクに書き込んで、低速でも利用は可能」とのことだ。
CUREの活用例
では、オペレーション画面で「CURE」の仕事のあらましを見てみよう。
図2の中心の「癒」の文字がある部分が「CURE」だ。これは「CURE」の直上から見た全景図となっている。各システムのDB間のリンクの多寡を把握できる。例えば、EXIST(左下)とNICTER(右)のリンクが多い理由は、EXISTが保有する悪性IPアドレスのリストと、NICTERのダークネットにスキャンを行っているIPアドレスの多くが一致しているためと考えられる。
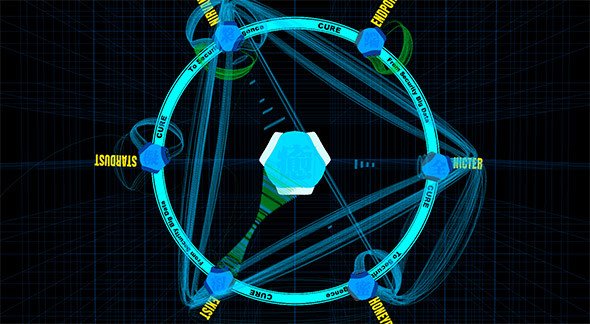 図2 各種情報源からのIPアドレス情報などの一致状況を可視化 出典:国立研究開発法人情報通信研究機構
図3は、それぞれのDBからCUREに送られた情報をデータ種別(IPアドレス/ドメイン/マルウェア)ごとに詳細表示したところだ。
赤い線は複数の情報源からの情報一致を示している(4つ以上のリンクがあるものを赤く表示)。図3では、エンドポイント(端末)のアンチウイルスツールとNIRVARA改は、マルウェアとC&Cサーバ(指令サーバ)の組織ドメインとの通信を検知しているようだ。同一の攻撃が、組織内でも外部でも行われており、EXISTにも赤い線がつながっていることから、どうやら攻撃は既知のものであることが推察できる。たとえ仕掛けられたマルウェアそのものがアンチウイルスなどで検出できなくても、複数の情報源からの情報との相関を見れば攻撃の痕跡情報(IoC:Indicator of Compromise)やそれと同様のパターンを見つけられる可能性が高い。
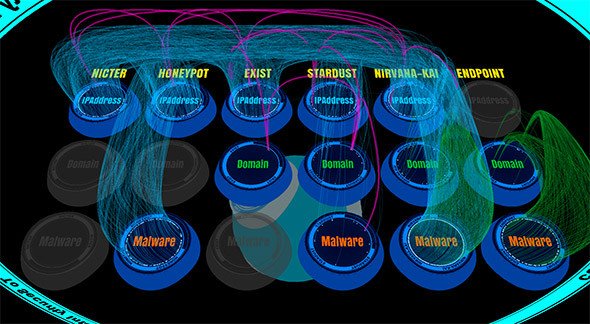 図3 6種の情報源のIPアドレス、ドメイン、マルウェアの通信状況の可視化 出典:国立研究開発法人情報通信研究機構
図4は、複数のデータ種別をまたぐ攻撃キャンペーンのみを選択表示したもの。EXISTに含まれる脅威情報と、STARDUSTによる標的型攻撃の観測結果、さらにNIRVANA改が収集する組織内のアラートがリンクしており、組織内で標的型攻撃が発生している可能性を示唆している。
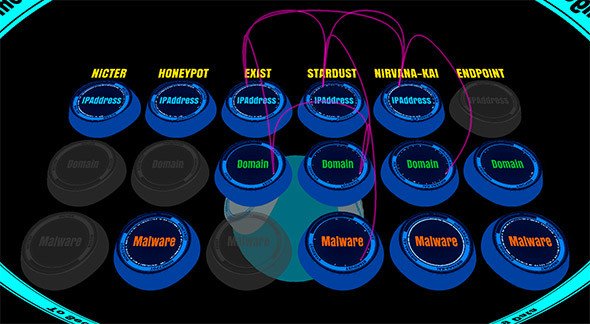 図4 組織内ネットワークと他の脅威情報源との相関 出典:国立研究開発法人情報通信研究機構
CURE(図上部)とNIRVANA改(図下部)を連動させると、自組織内で発報したアラート(六角形のアイコン)と各種の脅威情報とを自動的に関連付けることができる。関連付けられたアラートは「CURE」とリボンで結ばれる。図5のように、組織内ネットワークのIPアドレスブロック図と「CURE」を重ね合わせると、組織内ネットワークのどこにリスクがあるのかがひと目で分かる。
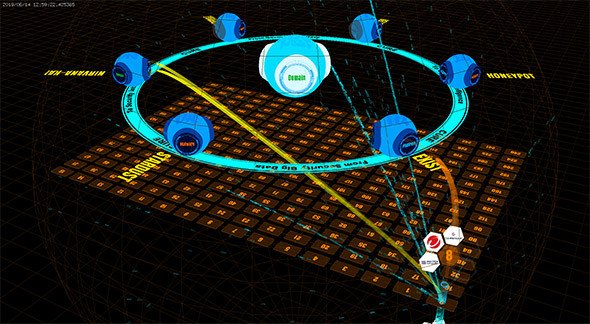 図5 組織内ネットワークのIPアドレスブロック図上に描画 出典:国立研究開発法人情報通信研究機構
同じオペレーションで別のネットワークを表示した一例が図6だ。この図ではNIRVANA改によるアラート表示がよく見える。2つの端末について、それぞれ2つのセキュリティアプライアンス(ベンダーロゴで識別可能)がアラートを発報しており、その脅威レベルは「8」であることが見てとれる。脅威レベルはNIRVANA改において0~9に区分されており、レベル8はC&Cサーバとの通信が検出されるなど、すぐに優先して対処を要する高リスクの脅威であることを示している。当該の端末についてはすぐに隔離するなど、早急に緊急措置をしなければならないことが分かる。つまりトリアージに利用できるというわけだ。
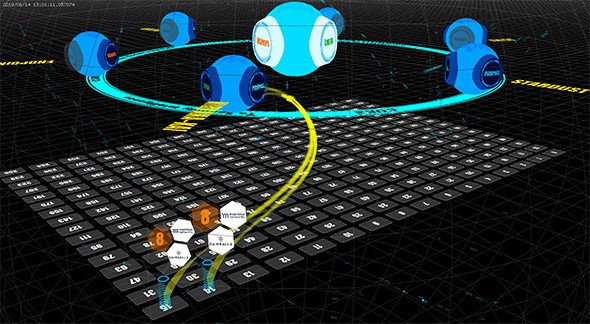 図6 NIRVANA改の情報により感染端末発見と対策優先順を決める脅威レベルの表示が可能 出典:国立研究開発法人情報通信研究機構
『CURE』はセキュリティオペレーションを効率化、NICTの情報と環境を機器テストにも利用可能
井上氏は「CURE」の特長について「セキュリティ対策に熱心に取り組んでいる組織では、脅威情報は集まり過ぎるほどだが、それが具体的対策に生かせずに宝の持ち腐れになっていることが多い。『CURE』は各種の情報源からの情報を融合可能なため、これまで個別の情報を分析するだけでは発見できなかったサイバー攻撃の隠れた構造を見つけ、解明することが期待できる。組織内のSOCやCSIRTでは、NIRVANA改を併用することで早期の攻撃発見・対応ができ、セキュリティオペレーションが効率化する」と語る。
なお、NICTには十数年をかけて蓄積した日本最大規模のセキュリティ関連データと、大規模な疑似ネットワーク構築技術、さらにNICTの組織内部のネットワーク観測網や実インシデント対応を行える環境がある。井上氏によると、「国内メーカーなどがNICTの環境をテストベッドとしてセキュリティ機器を試験運用するという研究連携も増えてきており、今後も国産の解析アルゴリズムのテストなどに活用してもらいたい」とのことだ。
Copyright © ITmedia, Inc. All Rights Reserved.


5分でわかる最新キーワード解説
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
4
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
3億人分の情報漏えい事件から見えた、金銭では済まない代償とは
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー