




















セキュリティビッグデータを視覚化、隠れた脅威を解明する「CURE」誕生(1/2 ページ)
セキュリティ対策の専門組織として企業内での運用が進むSOCやCSIRTだが、組織として最も求められているのが、セキュリティ脅威の早期発見や攻撃行動が判明した場合の対応優先順判断(トリアージ)。膨大なセキュリティアラートや脅威情報の中から、ハイリスクなインシデントを発見して対処するスピードが重要となるが、そのスピードアップに貢献するのが「セキュリティ情報融合基盤」として開発された「CURE」だ。一体どんなものなのだろう。
「CURE」って何?
SOCやCSIRTにおける課題
組織ネットワークが多様な脅威にさらされている現在、各種のセキュリティ対策機器が外部および内部からの脅威を防御している。しかし、全ての脅威をはねのけることは不可能に近い。また巧妙に仕組まれた標的型攻撃はひそかに組織ネットワーク内部に潜伏しながら侵入を深め、検知されないように内部情報の外部送信を行うため、攻撃が行われている事にすら気付けない場合が多い。そのため大企業やセキュリティサービス業者などは、セキュリティ対策の専門組織としてSOC(ソック:Security Operation Center)やCSIRT(シーサート:Computer Security Incident Response Team)を設置し、各種のセキュリティ機器が発報するアラートや情報端末のログの分析を常に行っている。SOCは攻撃や攻撃の前段階の兆候を早期に発見し、CSIRTは初動対応を迅速に実行できることを主眼に活動しているのだが、そこでの重要課題は、日々大量に発生するセキュリティ関連データの中から、大きなリスクにつながる不正活動をいかに早く見つけ出すかだ。
NICTが提供するプラットフォーム「CURE」とは?
そんな活動に役立つプラットフォームとして登場したのが、2019年6月に国立研究開発法人情報通信研究機構(NICT)サイバーセキュリティ研究室が開発を発表した「CURE」(キュア: Cybersecurity Universal REpository)だ。
「CURE」はNICTが開発した各種のサイバー攻撃観測・分析プラットフォームからの情報をはじめとする多種多様なセキュリティ関連情報を集約し、さまざまな側面から分析して高リスクの攻撃活動を検知するプラットフォームで、目的はサイバー攻撃行動の早期発見と、対応優先順の判断(トリアージ)にかかわるリスク判定だ。そのオペレーション画面は図1のようにグラフィカルなもので、攻撃のありさまが視覚的、直感的に把握できるようにしている。
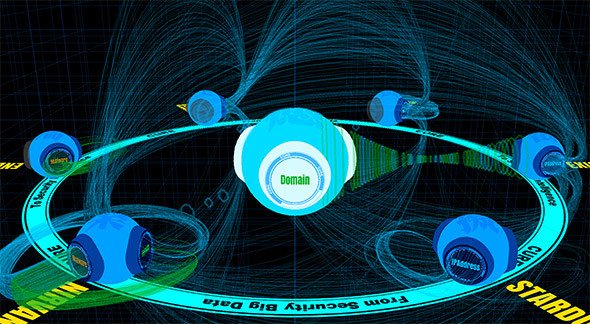 図1 「CURE」による観測データのグラフィック表示(実際はリアルタイムに変化するアニメーション) ※中央水色の球体がCURE本体、外周青色の球体は各種サイバーセキュリティ関連情報を保有するデータベース(DB)群。各DBはCURE本体に情報を送る際にリップルレーザ(リング状の光線のような表現)を射出。CURE本体ではIPアドレス、ドメイン、マルウェアについて横断分析を行い、同一の情報が見つかるとデータベース間にリンクを描画(青: IPアドレス、緑: ドメイン、橙: マルウェア)する。 出典:国立研究開発法人情報通信研究機構
Copyright © ITmedia, Inc. All Rights Reserved.


5分でわかる最新キーワード解説
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー