




















ダークウェブに氾濫する自社情報をチェックせよ! 脅威ベースのペネトレーション・テスト最新動向(3/3 ページ)
グローバル標準のペネトレーションテストフレームワーク「CBEST」
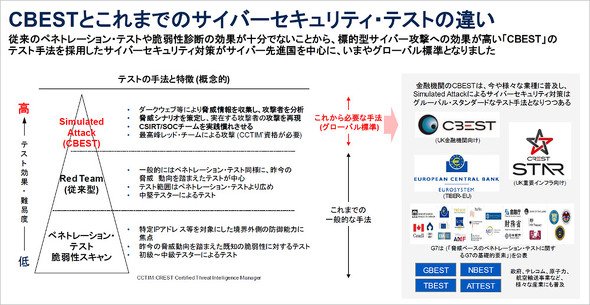
敵の行動や考え方を理解した上でセキュリティ対策を行っていく重要性に触れたが、実はペネトレーションテストでもこの考え方が取り入れられており、新たなテスト手法がグローバル標準として広がっている。それが「CBEST」と呼ばれるフレームワークだ。
 出典:ガートナー
もともとはイギリスの中央銀行に当たるイングランド銀行が発表した金融機関向けフレームワークで、増え続けるサイバーハッキング問題に対処することを目指したもの。具体的には、ダークウェブなどから脅威情報を収集した上で攻撃者の特性を分析し、策定した脅威シナリオに基づいて攻撃を再現。CSIRTやSOCのチームが対応を行うことで実践に慣れてもらう手法だ。攻撃者が実際に採用する戦術、手法を再現した疑似的な攻撃を仕掛け、侵入および改ざんの可否や検知の有無、対応の迅速性などが検証できる実践的なテストとなっている。
このCBESTは、「TIBER」(Threat Intelligence Based Ethical Red Teaming)や「CREST STAR」(Simulated Targeted Attack and Response)と呼ばれることもあれば、政府系では「GBEST」、原子力関連では「NBEST」、通信業界では「TBEST」などとも呼ばれている。名称は異なるものの、攻撃者を理解した上でその手法を模倣してテストを行う手法が、今やグローバル標準となっていることを理解しておきたい。
これからの対策
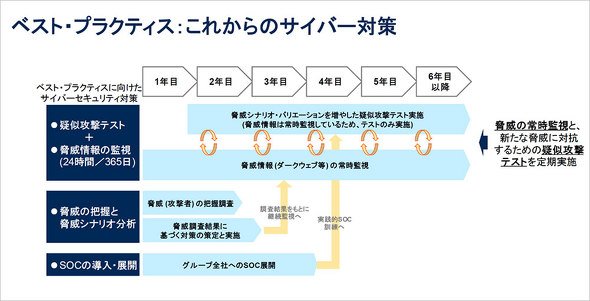
攻撃者によるサイバー攻撃に対しては、今後もさまざまな対策が求められるが、必要になるのはダークウェブなどに流れてくる脅威情報の継続的な監視とともに、疑似攻撃テストを定期的に行っていくことだ。
 出典:ガートナー
実際にはどれだけツールを導入しても、残念ながら100%防ぐことはできないのが今の現実だけに、侵入されてしまうことを前提に、その侵入に備えた体制作りをしっかりと行っていくことが重要だ。継続的な監視と疑似攻撃テストによって、警備員としてのSOCを鍛える“筋トレ”として、脅威ベースのペネトレーションテストをしっかり行っていただきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


すご腕アナリスト市場予測
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
3
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
4
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
5
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
6
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
7
磐田市、財務会計業務への生成AI導入実証 年間590時間、約177万円の削減効果を確認
-
8
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
9
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
10
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー