




















誰でもマルウェアが作れる時代に 専門家が警鐘「今の対策ではマズイ」(1/2 ページ)
生成AIの普及がサイバー攻撃の手法を劇的に変化させ、技術知識を持たない攻撃者でも高度なマルウェアを容易に作成できるようになった。この新たな脅威に対抗する100%マルウェア除去をうたう技術とは何か。
 OPSWAT JAPANの高松篤史氏
生成AIの普及に伴い、サイバー攻撃の手法も急速に進化した。マルウェア被害件数は右肩上がりで増加しており、企業のセキュリティ対策は重大な転換点を迎えている。「Box」などのクラウドストレージを通じたファイル共有の増加により、新たなセキュリティリスクも浮上した。
このような状況で、マルウェアを中心にサイバー攻撃に対抗するにはどうすればよいのか。OPSWAT JAPAN取締役社長の高松篤史氏が解説した。
過去最悪のランサムウェア被害、誰でもマルウェアが作れる時代に
「ファイル暗号化ソフトの作成指示や外部C&Cサーバとの通信コマンド生成など、マルウェアの構成要素をAIに個別に作らせ、最終的にコンパイルするという手法により、マルウェア作成のハードルが大幅に下がっています。その結果として、現在1時間に1万4000個、年間1億900万個もの新しいマルウェアが生み出されています」
この驚異的な数値は、2025年5月時点でランサムウェア被害件数が過去最悪を記録した現状とも一致する。従来の攻撃者は高い技術を持った一握りの人物に依存していたが、生成AIの広がりによって、高い技術を持たない攻撃者でも高度なマルウェアを容易に生成できるようになった。
サイバー攻撃がどのような段階を経て進行するかを示した「サイバーキルチェーン」の観点から見ると、攻撃者は組織を調査し、ターゲット向けにカスタマイズしたマルウェアを作成する。続くフェーズでは、マルウェアを含むファイルを電子メールに添付して送信したり、悪意あるリンクを含むメールを送ったり、侵害されたWebサイトを通じてマルウェアを配布したりする。実際、マルウェア侵入経路の88%が電子メールだった。
高松氏は「従来のEPPやEDRなどの単一のソリューションでは、これらの新しい脅威に対応しきれません。検知に依存するのではなく、予防型の防御戦略への転換が必要です」と指摘し、セキュリティアプローチの根本的な変革の必要性を強調し、以降で具体的な対策を語った。
深層防御による3つの防御技術
OPSWATは「Trust no file. Trust no data. Trust no device.」を製品開発のコンセプトとして掲げている。あらゆるファイルやデータ、デバイスを信頼せず、全てを脅威として扱い対処するという徹底した思想だ。この思想に基づき、同社では「深層防御」というアプローチを採用した。複数の要素を重ね合わせて守る手法によって、外から中に入ってくる境界線上で脅威を徹底的に無力化する仕組みだ。
これを実現する手法が「マルチスキャン技術」「Deep CDR技術」「次世代サンドボックス」の3つだという。
マルチスキャン技術による検知率の飛躍的向上
多くの企業が採用する単一のアンチウイルスエンジンでは、平均45.4%しかマルウェアを検知できない。低い検知率にとどまる理由は各エンジンが異なる検知手法とシグネチャデータベースを持つためだ。単一エンジンでは必然的に見逃しが発生する。OPSWATは複数のアンチウイルスエンジンを束ねるマルチスキャン技術を用いて、この課題を解決した。
8つのエンジンの組み合わせで検知率は89.9%、16のエンジンで95.1%と、エンジン数の増加に伴って向上する。加えて、地理的要素を考慮したエンジン選定が決め手だという。ロシアがウクライナへの攻撃を開始した際にはウクライナのAVエンジンを組み込み、北朝鮮発のマルウェアに対しては韓国のエンジンを活用するなど、脅威の発生源と標的地域の関係性を踏まえて戦略的に選択した。
そしてエンジンを最大30個使用することで99.2%の検知率を実現した。しかし、それでも100%には届かない。この残りの0.8%への対策が、次の防御技術「Deep CDR」の重要性を示すという。
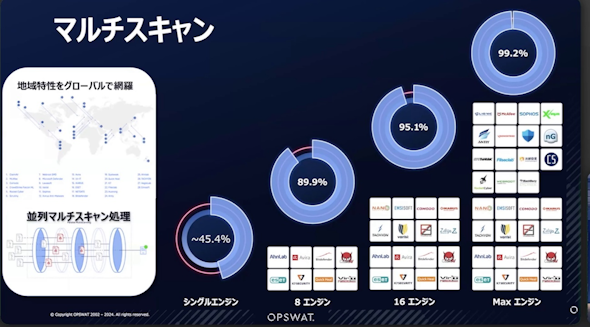 マルチスキャンで検知率を高める(提供:OPSWAT JAPAN)
Deep CDR技術によるファイルの無害化
Deep CDR(Content Disarm and Reconstruction)は水道水を蒸留して純水にするように、ファイルから不純物を強制的に除去する技術だ。検知ではなく、不要なスクリプトや埋め込まれた脅威を物理的に取り除くことに特化した。
近年のマルウェアは巧妙化が進んでおり、正規のスクリプトとして組み込まれて「Windows」のPowerShellを強制実行させたり、外部のC&Cサーバと通信したりするなど、初動段階では無害に見える攻撃手法が主流だ。Deep CDRはそうしたマルウェアに対応する。
まずファイルを「パーツ」ごとに分解して分析し、悪意のあるコードやスクリプトを除去した上で、元のファイル形式に再構築する。この過程で、画像データにステガノグラフィ(透かし)で仕込まれたマルウェアや、「Microsoft Word」形式のファイル内に埋め込まれた「Microsoft Excel」オブジェクトなど、多段構造の脅威も確実に除去される。
Deep CDR技術は英国SE Labsの実運用想定のマルウェア挿入・多ファイルテストにおいて、脅威除去率と正当なコンテンツ保持率の両方で100%という評価を得た。米国のSecureIQLabが実施したフォーマット・攻撃ベクトル別の詳細評価ではテストでの成功と高い消毒効果があるという結果が公表された。どちらも第三者機関による評価だ。
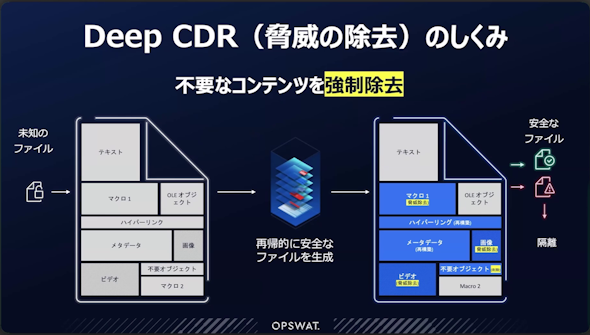 Deep CDRの仕組み(提供:OPSWAT JAPAN)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー